

Lỗ hổng thực thi lệnh trên Zimbra bị khai thác
"Microsoft reported active exploitation of CVE-2026-73570, an unauthenticated OS command injection flaw in the Zimbra Collaboration Suite SNMP notification path. The issue can be triggered by a specially crafted email or SMTP request on internet-facing servers when the optional zimbra-snmp package is installed and SNMP notifications are enabled, leading to web shell deployment, reverse shells, privilege escalation, and mailbox data theft. Zimbra version 10.1.20 contains the remediation, and the vulnerability was publicly disclosed on August 13, 2026."
Rủi ro thực thi lệnh từ xa trên máy chủ thư, có thể dẫn tới chiếm quyền hệ thống và rò rỉ dữ liệu hộp thư.
Có thể gây gián đoạn dịch vụ email, ảnh hưởng liên lạc nội bộ và phát sinh chi phí xử lý sự cố, điều tra và khắc phục.
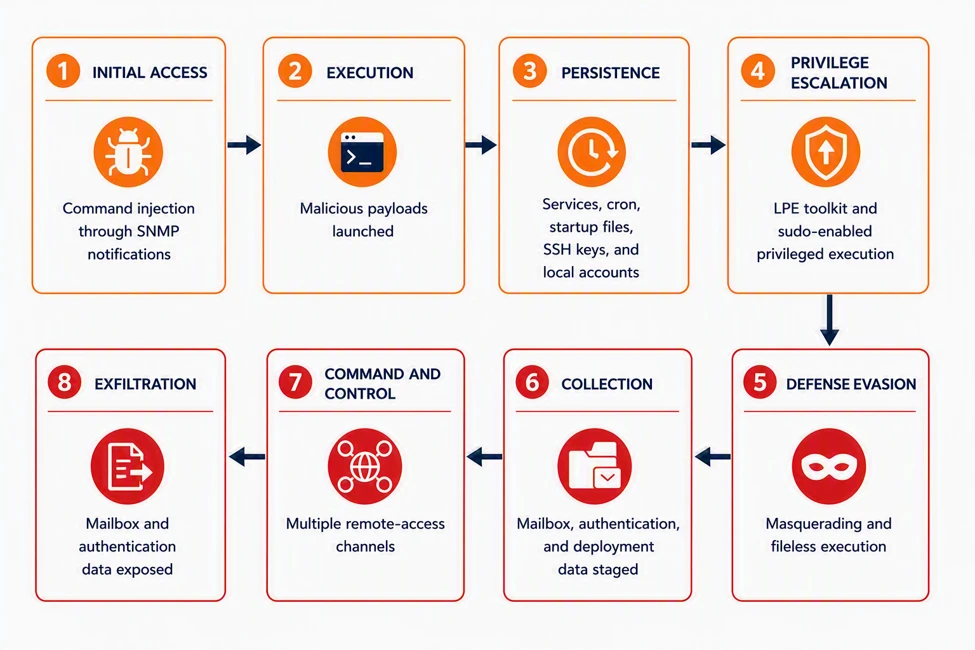
Microsoft cho biết đã ghi nhận hoạt động khai thác CVE-2026-73570, một lỗi OS command injection không cần xác thực trong đường xử lý SNMP notification của Zimbra Collaboration Suite. Lỗ hổng chỉ xuất hiện khi máy chủ internet-facing cài zimbra-snmp tùy chọn và bật SNMP notifications. Kẻ tấn công có thể gửi email hoặc SMTP request được tạo đặc biệt để kích hoạt thực thi lệnh với quyền của dịch vụ Zimbra, không cần đăng nhập hay tương tác người dùng.
Theo mô tả, sau khi khai thác thành công, đối tượng tấn công đã triển khai JSP web shell, mở reverse shell, thực hiện nâng quyền, duy trì truy cập từ xa và thu thập mailbox data cùng dữ liệu xác thực. Microsoft cũng ghi nhận hoạt động quét và kiểm tra khai thác trước công bố, cho thấy lỗ hổng đã bị nhắm mục tiêu trong thực tế.
Bản vá đã có trong Zimbra 10.1.20. Tổ chức đang vận hành Zimbra nên kiểm tra ngay phiên bản, xác nhận trạng thái zimbra-snmp và SNMP notifications, ưu tiên nâng cấp lên 10.1.20 hoặc cao hơn, đồng thời rà soát dấu hiệu web shell, kết nối reverse shell và truy cập bất thường vào hộp thư.