

Xây dựng agent AI nhận diện người dùng với AWS Lake Formation
"This article details a method for building identity-aware AI data agents using AWS Lake Formation and Trusted Identity Propagation (TIP). It addresses the challenge of enforcing data governance policies when AI agents access data, ensuring that Lake Formation evaluates user grants instead of the agent's IAM role. The solution uses Amazon Bedrock AgentCore to propagate user identity through the system, enabling per-user access controls and detailed auditing via CloudTrail."
Giải pháp này tăng cường bảo mật dữ liệu bằng cách đảm bảo kiểm soát truy cập dựa trên danh tính và cung cấp khả năng kiểm toán chi tiết.
Việc tích hợp AI với Lake Formation giúp tối ưu hóa quy trình phân tích dữ liệu và tuân thủ các quy định về bảo mật dữ liệu, đặc biệt quan trọng đối với các doanh nghiệp Việt Nam.
AWS vừa công bố cách xây dựng agent AI có khả năng nhận diện người dùng khi truy cập dữ liệu, sử dụng Lake Formation và Trusted Identity Propagation (TIP). Giải pháp này giúp agent tuân thủ chính sách quản trị dữ liệu hiện có mà không cần sửa đổi code ứng dụng.
Khi người dùng đặt câu hỏi, agent sẽ chuyển đổi thành truy vấn dữ liệu. Công cụ này chạy dưới IAM role riêng, nên Lake Formation sẽ thấy thông tin đăng nhập của công cụ, không phải người dùng thực. Điều này dẫn đến việc phải hạn chế quyền truy cập của công cụ (giảm khả năng tự phục vụ) hoặc xây dựng lại kiểm soát truy cập trong code (đưa quản trị ra khỏi lớp dữ liệu).
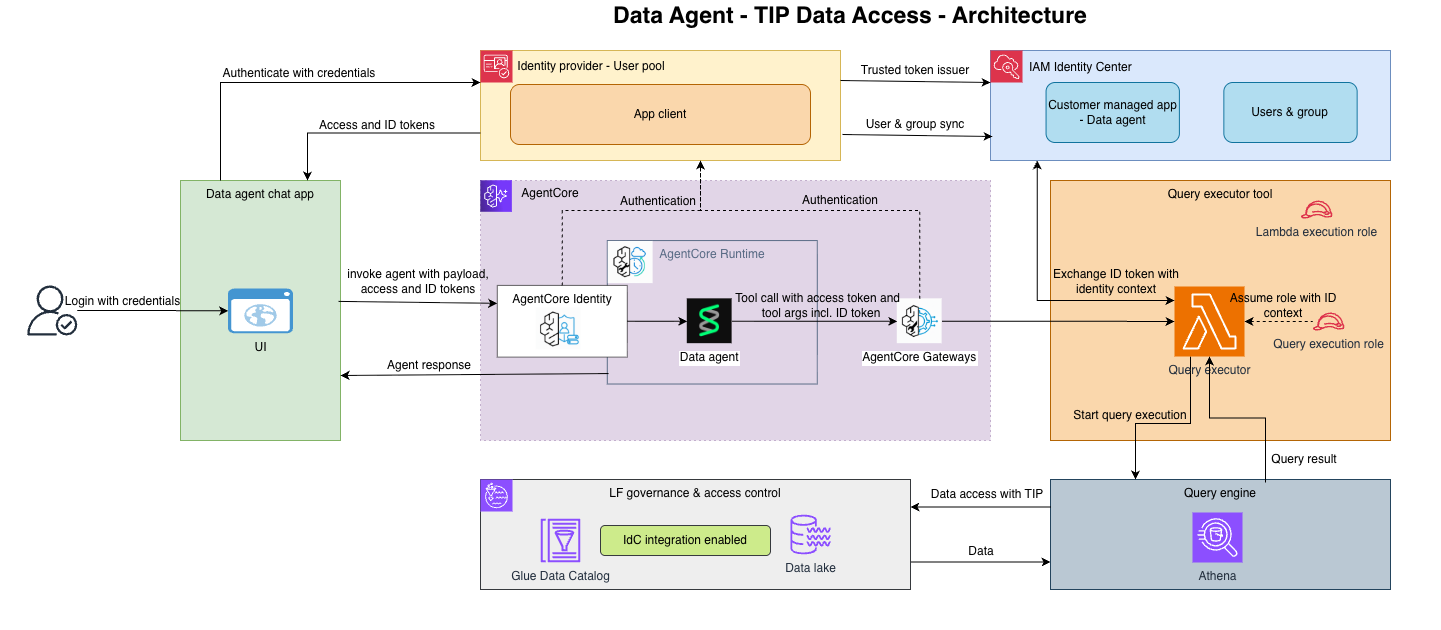
Để khắc phục, AWS đề xuất sử dụng Amazon Bedrock AgentCore để truyền thông tin người dùng qua từng bước, từ người dùng, qua agent, đến công cụ. Nhờ đó, Lake Formation sẽ đánh giá quyền của người dùng, không phải role của agent. Ứng dụng không cần đưa ra quyết định ủy quyền, chính sách Lake Formation hiện tại vẫn hoạt động, và CloudTrail ghi lại chính xác ai đã truy cập dữ liệu.
Giải pháp này sử dụng OAuth 2.0 token delegation, IAM Identity Center, Lake Formation và Lambda. Điểm mới là model nền tảng (FM) giờ đây nằm giữa chuỗi truyền tải. FM là bộ não của agent, quyết định gọi công cụ nào và truyền tham số gì. Mọi thứ trong ngữ cảnh của FM (prompt, schema, tham số) đều có thể truy cập được. Vì vậy, token người dùng phải đến được công cụ, nhưng phải đi qua lớp HTTP transport, bỏ qua lớp reasoning của FM.
AWS cung cấp ba cấu hình Amazon Bedrock AgentCore để đạt được điều này. Dù bạn xây dựng agent trên Strands, LangGraph hay framework tương tự, đây là một pattern triển khai được trên Amazon Bedrock AgentCore. Kỹ sư bảo mật sẽ thấy tính năng truyền tải danh tính và kiểm toán hữu ích, còn chủ sở hữu nền tảng dữ liệu sẽ thấy chính sách Lake Formation hiện tại mở rộng sang các workload AI mà không cần thay đổi.
Câu hỏi thường gặp
Trusted Identity Propagation (TIP) là gì?
TIP là một phương pháp truyền thông tin người dùng qua các bước xử lý, đảm bảo rằng Lake Formation đánh giá quyền truy cập dựa trên danh tính thực của người dùng, không phải role của agent.
Amazon Bedrock AgentCore đóng vai trò gì trong giải pháp này?
AgentCore cung cấp các cấu hình để truyền token người dùng qua các thành phần của hệ thống, bao gồm cả AgentCore Runtime và Gateway, đảm bảo rằng thông tin này đến được Lambda để thực hiện truy vấn dữ liệu.
CloudTrail ghi lại thông tin gì trong quá trình truy cập dữ liệu?
CloudTrail ghi lại role được giả định cùng với thông tin 'onBehalfOf' để xác định người dùng thực tế đã truy cập dữ liệu, đảm bảo tính minh bạch và khả năng kiểm toán.
Góc nhìn của Orange Cloud
Theo chúng tôi, giải pháp này đặc biệt hữu ích cho các doanh nghiệp Việt Nam đang muốn triển khai AI trên dữ liệu nhạy cảm. Việc tích hợp với Lake Formation giúp đảm bảo tuân thủ các quy định về bảo mật dữ liệu. Các doanh nghiệp nên thử nghiệm với Amazon Bedrock AgentCore để đánh giá khả năng tích hợp vào hệ thống hiện có. Tuy nhiên, cần lưu ý rằng việc cấu hình ban đầu có thể phức tạp và đòi hỏi kiến thức về OAuth 2.0, IAM và Lake Formation.