

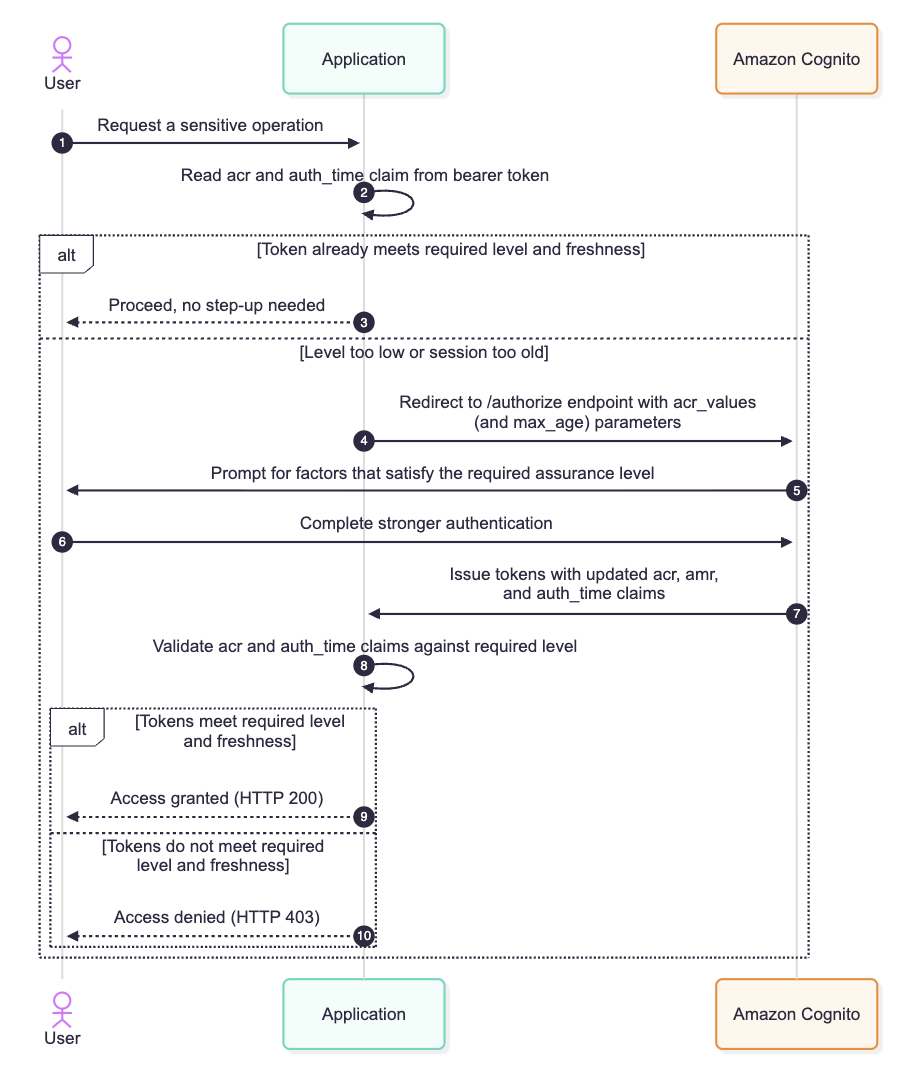
Xác thực tăng dần: điều chỉnh mức độ bảo mật theo rủi ro với Amazon Cognito
"Amazon Cognito now supports step-up authentication, allowing applications to request varying assurance levels based on risk. This is achieved through new claims (acr, amr, auth_time, iat) in JWTs, indicating authentication strength and recency. The feature is available with Essentials or Plus plans and supports integration with existing authentication frameworks."
Tính năng này giúp tăng cường bảo mật cho các ứng dụng bằng cách yêu cầu xác thực mạnh hơn cho các thao tác nhạy cảm, giảm thiểu rủi ro từ tấn công chiếm đoạt tài khoản.
Xác thực tăng dần có thể cải thiện trải nghiệm người dùng bằng cách giảm ma sát cho các tác vụ hàng ngày, đồng thời bảo vệ tốt hơn các giao dịch quan trọng. Điều này có thể dẫn đến tăng tỷ lệ chuyển đổi và giảm chi phí hỗ trợ.
Amazon Cognito hiện hỗ trợ xác thực tăng dần, cho phép ứng dụng yêu cầu mức độ đảm bảo khác nhau dựa trên rủi ro. Tính năng này sử dụng các claim mới (acr, amr, auth_time, iat) trong JWTs để chỉ ra độ mạnh và thời gian xác thực gần đây nhất. Bạn cần gói Essentials hoặc Plus để dùng tính năng này, và có thể tích hợp với các framework xác thực hiện có.
Không phải thao tác nào của người dùng cũng có mức độ rủi ro như nhau. Xem số dư tài khoản ngân hàng khác với việc chuyển tiền số lượng lớn đến người nhận mới. Tuy nhiên, nhiều ứng dụng yêu cầu người dùng chứng minh danh tính một lần khi đăng nhập, rồi đối xử với mọi thao tác sau đó giống nhau, bất kể đăng nhập dùng mật khẩu đơn thuần hay xác thực đa yếu tố (MFA). Điều này tạo ra mâu thuẫn: nếu đăng nhập nghiêm ngặt cho các thao tác nhạy cảm nhất, các tác vụ hàng ngày sẽ có ma sát không cần thiết. Nếu dễ dàng cho các tác vụ hàng ngày, các thao tác nhạy cảm có thể không được bảo vệ đủ tốt. Ngay cả khi đăng nhập mạnh mẽ từ vài giờ trước cũng không nói lên nhiều về ai đang gõ phím khi có yêu cầu rủi ro cao.
Amazon Cognito định nghĩa bốn mức độ đảm bảo. Mức 1 (urn:cognito:loa:1) chỉ dùng mật khẩu. Mức 2 (urn:cognito:loa:2) là một mật khẩu dùng một lần (OTP) qua SMS hoặc email. Mức 3 (urn:cognito:loa:3) là passkey hoặc mật khẩu kết hợp với OTP qua SMS/email. Mức 4 (urn:cognito:loa:4) cao nhất: mật khẩu với mã TOTP (time-based OTP) từ ứng dụng xác thực. Cognito gán mức cao nhất mà các yếu tố đã hoàn thành đáp ứng được.
Bốn claim trong token hỗ trợ quyết định tăng mức xác thực. Claim acr là mức độ xác thực đạt được, amr liệt kê các phương thức, auth_time ghi lại thời điểm xác thực tương tác cuối cùng, và iat chỉ ghi thời điểm cấp token. Bạn gửi nonce trong yêu cầu và xác minh nó trên ID token trả về để đảm bảo tính toàn vẹn.
Xem ví dụ token với acr, amr, auth_time, và iat.
Câu hỏi thường gặp
Xác thực tăng dần là gì?
Xác thực tăng dần cho phép ứng dụng yêu cầu mức độ đảm bảo khác nhau dựa trên rủi ro, sử dụng các claim trong JWTs để chỉ ra độ mạnh và thời gian xác thực.
Amazon Cognito định nghĩa bao nhiêu mức độ đảm bảo?
Amazon Cognito định nghĩa bốn mức độ đảm bảo: mật khẩu đơn thuần, OTP qua SMS/email, passkey hoặc mật khẩu kết hợp OTP, và mật khẩu kết hợp TOTP.
Các claim acr, amr, auth_time, iat có ý nghĩa gì?
acr là mức độ xác thực, amr là các phương thức xác thực, auth_time là thời điểm xác thực cuối cùng, và iat là thời điểm cấp token.
Góc nhìn của Orange Cloud
Theo chúng tôi, xác thực tăng dần có thể giúp các doanh nghiệp Việt Nam giảm thiểu rủi ro gian lận trong các ứng dụng tài chính hoặc thương mại điện tử. Việc triển khai tính năng này đòi hỏi phải xem xét kỹ lưỡng các mức độ rủi ro khác nhau của từng thao tác và cấu hình các yêu cầu xác thực phù hợp. Các doanh nghiệp nên bắt đầu bằng việc thử nghiệm với các ứng dụng ít quan trọng hơn để làm quen với quy trình và đánh giá hiệu quả trước khi áp dụng rộng rãi.