

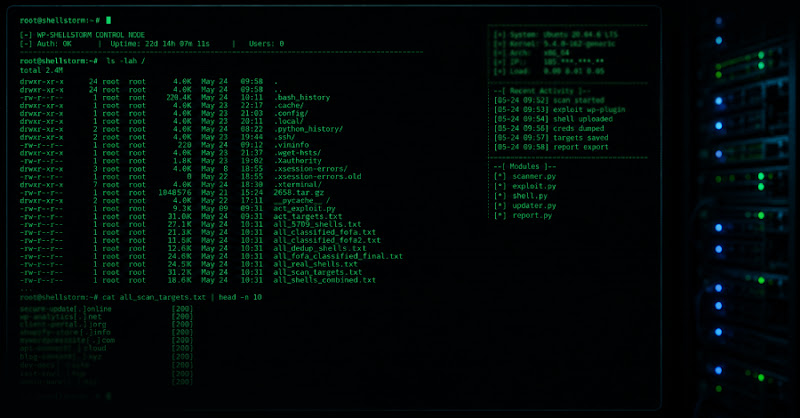
Máy chủ bị lộ của WP-SHELLSTORM phơi bày chuỗi cài webshell trên WordPress/Joomla
"An exposed server belonging to the WP-SHELLSTORM operation revealed tooling, logs, and target lists used to mass-compromise WordPress and Joomla sites by exploiting public plugin and CMS vulnerabilities. The campaign relied on automated scanning and webshell deployment, with the most effective flaw being CVE-2026-3844 in the Breeze plugin and other notable issues including CVE-2026-48907 in Joomla JCE and CVE-2021-29441 in Nacos; fixes include upgrading affected software, enabling authentication where applicable, and hunting for webshell artifacts and related infrastructure."
Nguy cơ cao do webshell cho phép thực thi lệnh từ xa và đánh cắp dữ liệu; chiến dịch dựa trên lỗ hổng đã biết nên khả năng bị khai thác rộng. Điểm then chốt: CVE-2026-3844 (Breeze), CVE-2026-48907 (Joomla JCE), và Nacos (CVE-2021-29441) dẫn đến thu thập thông tin đăng nhập.
Tác động đáng kể đến vận hành website và rủi ro rò rỉ dữ liệu/chiếm quyền quản trị; tuy nhiên mức độ xâm nhập thực tế thấp hơn số lượng domain trong danh sách mục tiêu. Điểm cần ưu tiên: cập nhật plugin/CMS, rà soát webshell và hạ tầng liên quan, và xoay vòng credential nếu có dấu hiệu bị lộ.
Một máy chủ do nhóm tội phạm mạng WP-SHELLSTORM để lộ ra Internet trong khoảng 3 tuần đã cung cấp cho giới nghiên cứu bộ công cụ, nhật ký hoạt động và danh sách mục tiêu. Dữ liệu cho thấy chiến dịch khai thác lỗ hổng phổ biến trong plugin/CMS để tự động quét và cài webshell nhằm chiếm quyền từ xa, đọc tệp và mở rộng xâm nhập.
Theo SOCRadar, danh sách mục tiêu chứa hơn 1,4 triệu domain (không đồng nghĩa toàn bộ đều bị xâm nhập). Số lượng bị xâm nhập thực tế được ước tính khác nhau giữa các nhóm: Ctrl-Alt-Intel ghi nhận khoảng 25.195 trang có bằng chứng xác nhận/được xác thực, trong khi SOCRadar dựa trên webshell hoạt động ước 5.700+.
Lỗ hổng được khai thác mạnh nhất là CVE-2026-3844 trong plugin Breeze (tác động điều kiện theo cấu hình), cùng với CVE-2026-48907 trong Joomla JCE và các lỗi khác. Ngoài ra, máy chủ còn chứa dấu vết một chiến dịch trước đó nhắm hệ thống Java và Nacos (CVE-2021-29441) để thu thập thông tin đăng nhập.
Khuyến nghị: cập nhật ngay các bản vá (Breeze 2.4.5, Joomla JCE 2.9.99.5, Nacos >=2.2.1), bật xác thực cho Nacos, rà soát dấu vết webshell theo mẫu tên tệp, kiểm tra tiến trình giả mạo kiểu [kworker/X:Y], và xoay vòng toàn bộ thông tin bí mật nếu hệ thống từng bị lộ.