

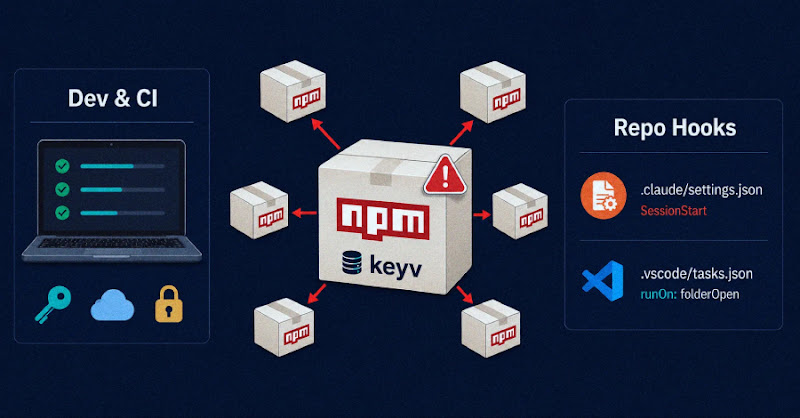
Worm npm liên kết Keyv đánh cắp thông tin, lây lan qua hàng trăm gói và cài hook VS Code/Claude Code
"A credential-stealing npm worm originating in keyv@6.0.0 spread across hundreds of packages and multiple organizations, using a preinstall script to run a payload that harvested repository, npm, cloud, Vault, Kubernetes, database, and private-key material. The campaign also planted Claude Code and VS Code workspace hooks in the Keyv repository to trigger execution from checked-out code; no CVE was assigned, and remediation guidance focused on revoking exposed credentials, removing the revocation watcher before rotation, and checking exact resolved versions and lockfiles."
Nguy cơ cao do đánh cắp credential và thu thập private-key material qua preinstall script, kèm khả năng lan truyền bằng quyền npm publishing. Điểm then chốt: cài hook VS Code/Claude Code để kích hoạt theo hành vi người dùng; revocation watcher có thể gây rủi ro nếu xoay khóa theo thứ tự sai.
Tác động vận hành đáng kể vì chuỗi cung ứng npm/CI có thể bị đầu độc trên nhiều tổ chức, làm tăng chi phí điều tra và khắc phục. Điểm then chốt: cần đối chiếu lockfile và kiểm tra thực thi lifecycle script; có thể phải thu hồi/xoay token và khóa trên nhiều hệ thống liên quan (CI, kho mã, dịch vụ cloud).
Một worm npm đánh cắp thông tin đăng nhập xuất phát từ keyv@6.0.0 đã lan sang hàng trăm gói thuộc nhiều tổ chức khác nhau (ngày 04/08/2026). SafeDep ghi nhận 353 phiên bản bị nhiễm trên 79 tên gói, sau đó cập nhật lên 1.684 phiên bản trên 420 tên gói gắn với 9 tổ chức; Aikido báo cáo số lượng theo tên gói/phiên bản khác nhau. Các nhà nghiên cứu lưu ý tổng hợp này phản ánh quy mô hiện vật gói bị nhiễm, không chứng minh số máy bị ảnh hưởng.
Mã độc sử dụng preinstall script để chạy payload trong môi trường phát triển và CI/CD, có thể thu thập dữ liệu như GitHub, npm, cloud, Vault, Kubernetes, thông tin database và private-key material; đồng thời cài cơ chế để lan truyền qua quyền npm publishing. Ngoài ra, kho Keyv còn giữ các hook cho Claude Code và VS Code (ví dụ SessionStart và runOn: folderOpen) nhằm kích hoạt khi người dùng mở workspace hoặc tin cậy cấu hình dự án.
Khuyến nghị: đối chiếu lockfile và resolved versions theo danh sách gói bị ảnh hưởng; coi mọi runner/workstation từng cài bản bị nhiễm là credential-exposed; gỡ “revocation watcher” trước khi xoay token/khóa để tránh kích hoạt handler do kẻ tấn công cung cấp; rà soát và hạn chế lifecycle scripts (lưu ý các client/npm đường cài đặt cũ có thể vẫn cho phép).