

Worm AI tự nhân bản khai thác mô hình mã nguồn mở trên hạ tầng nội bộ
"Researchers at the University of Toronto built a proof-of-concept self-replicating AI worm that runs entirely on local open-weight models and autonomously generates attack logic at runtime. In isolated tests on a deliberately vulnerable 33-host network, it identified an average of 31.3 vulnerabilities, gained elevated access on 23.1 hosts, and replicated to 20.4 hosts over seven days; the paper highlights exploitation of newly disclosed issues including CVE-2026-39987, CVE-2026-31431, and CVE-2026-43284/CVE-2026-43500, underscoring the need for rapid patching, segmentation, and host-level containment."
Worm AI có khả năng tự động khai thác lỗ hổng mới, tự nhân bản nhanh trên mạng nội bộ và không phụ thuộc nền tảng bên ngoài.
Có thể gây mất kiểm soát diện rộng trên hạ tầng nội bộ, tăng rủi ro lây lan nhanh, đòi hỏi tăng cường kiểm soát phân đoạn và cập nhật bản vá.
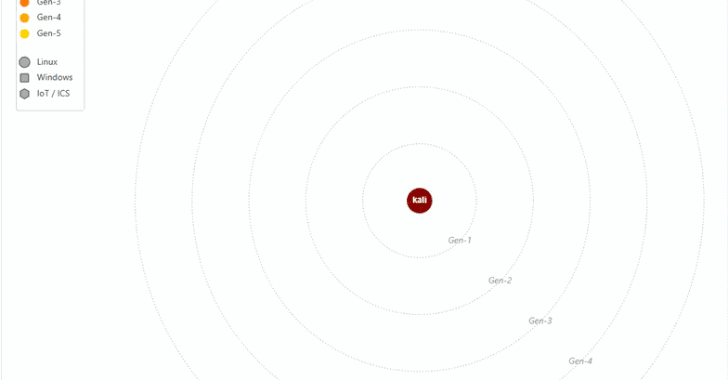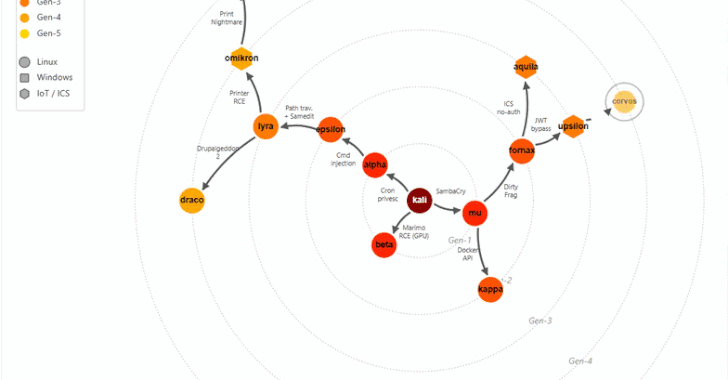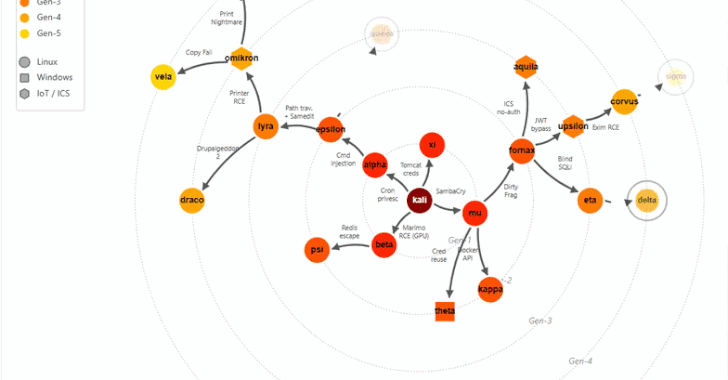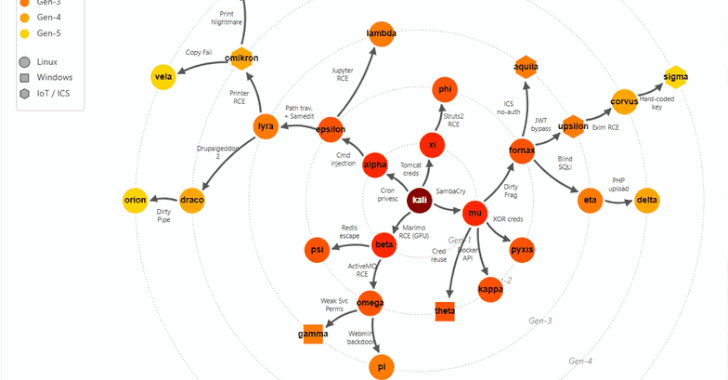
Các nhà nghiên cứu tại Đại học Toronto đã phát triển một mẫu thử worm AI tự động có khả năng tự nhân bản và tấn công hoàn toàn dựa trên mô hình ngôn ngữ lớn mã nguồn mở chạy cục bộ, không phụ thuộc vào dịch vụ AI thương mại. Trong môi trường thử nghiệm cô lập gồm 33 máy chủ cố tình để lộ lỗ hổng, worm này đã xác định trung bình 31,3 lỗ hổng, chiếm quyền truy cập nâng cao trên 23,1 máy và tự nhân bản thành công tới 20,4 máy trong vòng bảy ngày. Đáng chú ý, worm đã khai thác thành công các lỗ hổng mới công bố như CVE-2026-39987, CVE-2026-31431 và CVE-2026-43284/CVE-2026-43500 bằng cách tự động đọc và áp dụng thông tin từ các bản khuyến cáo bảo mật công khai.
Worm sử dụng GPU bị chiếm quyền để làm nút suy luận phân tán, hỗ trợ các thiết bị không đủ tài nguyên. Tỷ lệ thành công trong việc leo thang đặc quyền và nhân bản đạt tới 88% trên các máy bị kiểm soát. Không giống các worm truyền thống, mẫu này tự động tạo logic tấn công dựa trên thực trạng mục tiêu, không phụ thuộc vào chuỗi khai thác cố định.
Khuyến nghị kỹ thuật gồm: phân đoạn hạ tầng GPU, áp dụng kiểm soát zero-trust, cập nhật bản vá nhanh cho các lỗ hổng mới công bố, giám sát tín hiệu hành vi bất thường liên quan đến hoạt động LLM và SSH tự động, đồng thời xoay vòng thông tin xác thực trên các máy bị nghi ngờ xâm nhập.