

WordPress vá lỗi Click2Shell cho phép cài theme tự động
"WordPress released security patches in version 7.1.1 to fix a core flaw dubbed Click2Shell that could let a crafted URL, when opened by a logged-in administrator, force-install and preview an inactive theme from WordPress.org. The issue was rated high severity at CVSS 7.1 on its own and 9.6 when chained with a separate theme vulnerability to achieve code execution; no CVE has been assigned yet and there is no evidence of in-the-wild exploitation."
Rủi ro cài theme trái phép khi quản trị viên mở link độc hại; nếu bị ghép với lỗi khác có thể dẫn tới thực thi mã từ xa. Chưa có CVE và chưa thấy khai thác thực tế.
Có thể ảnh hưởng đến tính toàn vẹn máy chủ WordPress và làm tăng nguy cơ chiếm quyền quản trị nếu không vá kịp. Việc cập nhật core là ưu tiên để giảm rủi ro vận hành.
WordPress đã phát hành bản vá trong WordPress 7.1.1 để khắc phục một lỗi lõi mới được gọi là Click2Shell. Lỗi này có thể bị khai thác khi một quản trị viên đã đăng nhập mở một URL được tạo đặc biệt, khiến hệ thống tự động cài đặt và xem trước một theme không hoạt động từ WordPress.org mà không cần thao tác bấm cài đặt.
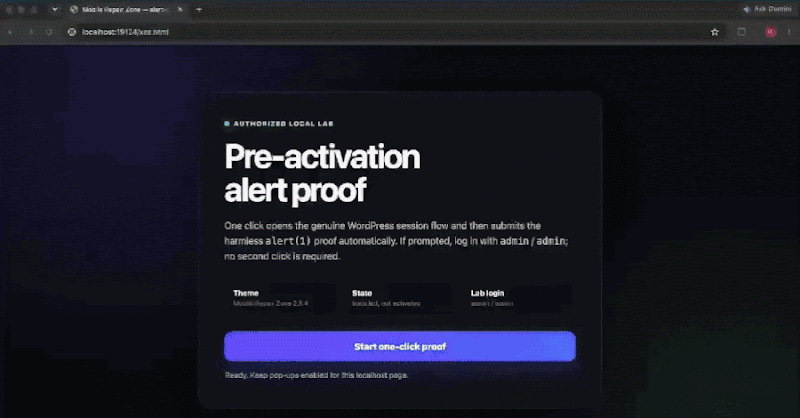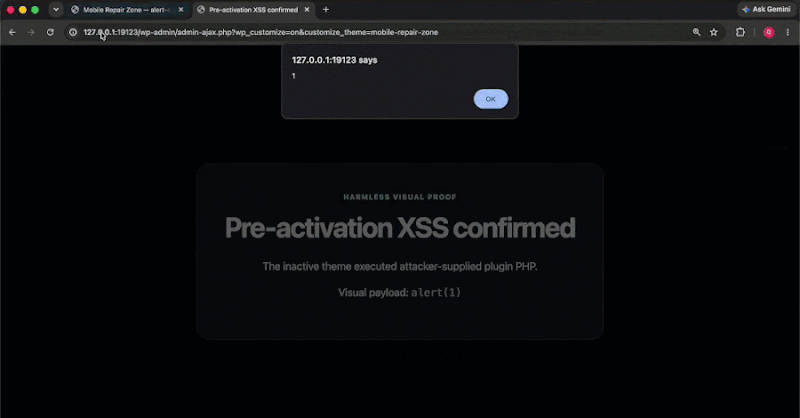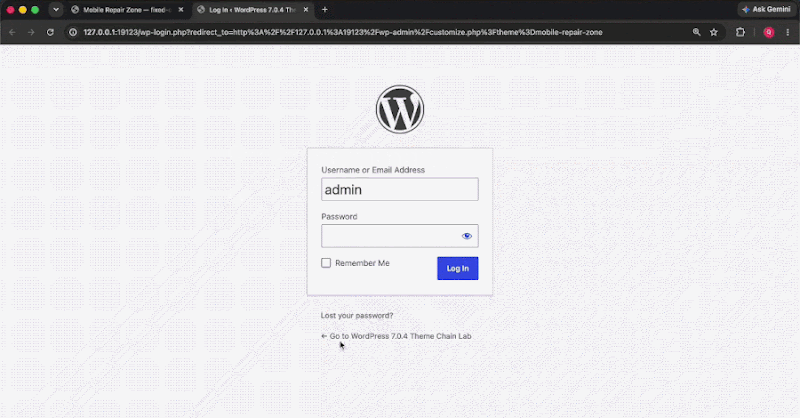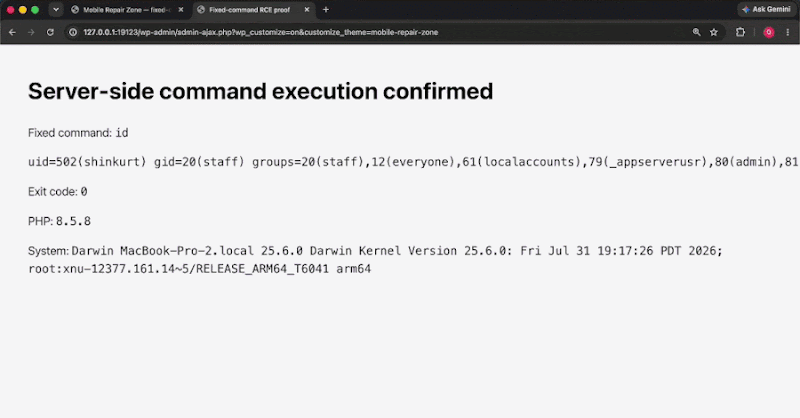
Theo nhóm nghiên cứu pwn.ai, bản thân lỗi này chỉ ép cài một theme do kẻ tấn công chọn, nhưng có thể bị kết hợp với một lỗ hổng khác trong theme để dẫn đến thực thi mã từ xa trên máy chủ. Mức độ nghiêm trọng của lỗi lõi được đánh giá CVSS 7.1, và chuỗi tấn công hoàn chỉnh đạt CVSS 9.6. Hiện chưa có CVE được gán và chưa ghi nhận dấu hiệu khai thác ngoài thực tế.
WordPress cho biết bản vá áp dụng cho các nhánh được hỗ trợ, với phạm vi ảnh hưởng từ phiên bản 6.0 đến trước bản sửa. Quản trị viên nên cập nhật ngay lên 7.1.1 hoặc bản tương ứng của nhánh đang dùng. Nếu chưa thể cập nhật, chưa có biện pháp khắc phục tạm thời riêng; do đó cần hạn chế mở liên kết lạ khi đang đăng nhập tài khoản quản trị.