

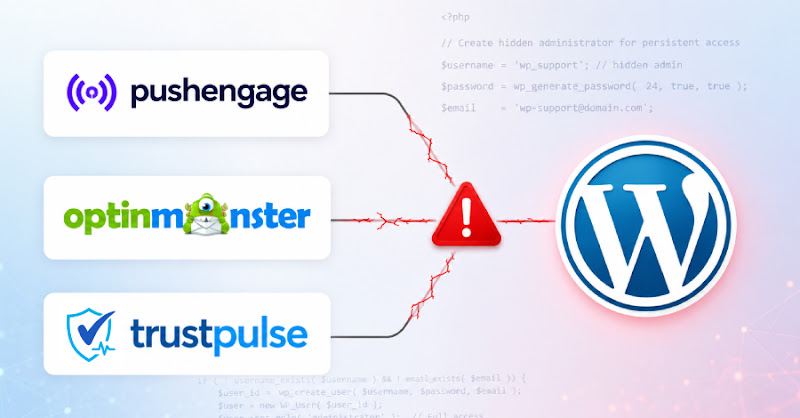
Phát hiện mã JavaScript bị chỉnh sửa trong plugin WordPress phổ biến, cài đặt backdoor ẩn
"Trusted JavaScript files for WordPress plugins PushEngage, OptinMonster, and TrustPulse were tampered with to deploy a hidden backdoor that activates only when a logged-in administrator loads the script. The attack could create attacker-controlled admin accounts and install a concealed plugin/web shell, affecting sites that loaded the poisoned CDN-delivered files; no CVE is identified for the campaign, though the article notes a separate patched UpdraftPlus flaw, CVE-2026-10795, as a possible but unconfirmed entry point."
Chiến dịch này cho phép chiếm quyền quản trị, cài đặt web shell và ẩn mã độc trên hệ thống, gây rủi ro nghiêm trọng về bảo mật.
Ảnh hưởng đến hàng triệu website WordPress, có thể dẫn đến mất dữ liệu, gián đoạn dịch vụ và rò rỉ thông tin người dùng.
Một chiến dịch tấn công chuỗi cung ứng đã được phát hiện, trong đó các tệp JavaScript hợp pháp của ba plugin WordPress phổ biến là PushEngage, OptinMonster và TrustPulse bị chỉnh sửa để cài đặt backdoor ẩn trên các website sử dụng. Mã độc chỉ kích hoạt khi quản trị viên đăng nhập và tải script, cho phép tạo tài khoản admin do kẻ tấn công kiểm soát, cài đặt plugin ẩn (web shell), và gửi thông tin truy cập về máy chủ bên ngoài. Các website bị ảnh hưởng chủ yếu là những trang tải script từ CDN của các plugin này trong khoảng thời gian từ 12-14/6/2026, với tổng số website tiềm năng lên tới hơn 1,2 triệu (chủ yếu là OptinMonster).
Mã độc không để lại dấu vết trên giao diện quản trị, do đó chỉ kiểm tra server-side mới phát hiện được. Khuyến nghị kỹ thuật gồm: quét toàn bộ máy chủ, kiểm tra thư mục wp-content/plugins để phát hiện các thư mục lạ như "content-delivery-helper" hoặc "database-optimizer", xóa các tài khoản admin không rõ nguồn gốc (đặc biệt là "developer_api1" hoặc "dev_xxxxxx"), và kiểm tra log truy cập đến tên miền tidio[.]cc hoặc IP liên quan. Nếu phát hiện dấu hiệu xâm nhập, cần đổi toàn bộ mật khẩu admin, API key, thông tin database và secret key trong wp-config.php. Hiện chưa xác định chính xác lỗ hổng ban đầu, nhưng một lỗ hổng đã được vá trong plugin UpdraftPlus (CVE-2026-10795) được đề cập như một khả năng.