

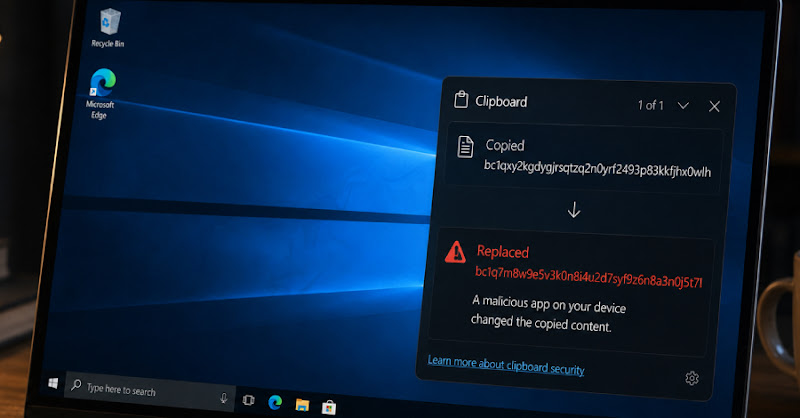
Chiến dịch malware “Windows Clipper” lây qua USB LNK và dùng Tor cho C2
"Microsoft detailed a Windows cryptocurrency clipper campaign active since February 2026 that spreads via malicious USB-delivered LNK files, uses a worm component for propagation and persistence, and relies on WScript/ActiveX plus a bundled Tor client for command-and-control. The malware steals clipboard data, screenshots, and wallet information, substitutes cryptocurrency addresses, and can execute attacker-supplied code via an EVAL response; mitigations include disabling AutoRun/AutoPlay, blocking LNK execution from removable media, and restricting script engines."
Tác động cao do kết hợp USB worm qua LNK, cướp clipboard/screenshot, và C2 qua Tor hidden service giúp duy trì điều khiển từ xa; đặc biệt nguy hiểm khi C2 trả EVAL response để thực thi mã runtime.
Rủi ro gian lận tài chính và gián đoạn quy trình do thay thế địa chỉ ví và rò rỉ dữ liệu nhạy cảm; có thể làm tăng chi phí xử lý sự cố và ảnh hưởng niềm tin người dùng khi giao dịch bị chuyển hướng.
Microsoft Defender Security Research Team vừa công bố phân tích về một chiến dịch Windows cryptocurrency clipper nhắm vào người dùng từ tháng 02/2026. Mã độc lan truyền qua thiết bị USB bằng các tệp LNK giả mạo, đồng thời có thành phần worm để kiểm tra nhiễm và tải payload khi cần. Sau khi kích hoạt, clipper thực hiện đánh cắp clipboard tốc độ cao, trích xuất ảnh chụp màn hình, và thay thế địa chỉ ví nhằm chuyển giao dịch sang hạ tầng do kẻ tấn công kiểm soát.
Điểm đáng chú ý là cơ chế C2 không dựa vào IP công khai hay bộ cài truyền thống: malware triển khai một Tor client dạng gói, định tuyến qua SOCKS5 và sử dụng hidden-service C2. Ở giai đoạn cuối, mã độc khởi chạy Tor trong cửa sổ ẩn, tạo victim identifier, rồi liên tục poll lệnh từ C2. Nếu C2 trả về EVAL response, malware có thể thực thi mã do kẻ tấn công cung cấp ngay tại runtime.
Khuyến nghị: ưu tiên behavioral detection (ví dụ PowerShell liên quan screen capture và dùng WScript/CScript để gọi curl/cmd.exe/PowerShell), tắt AutoRun/AutoPlay cho phương tiện rời, chặn thực thi LNK từ USB qua GPO, hạn chế wscript.exe/cscript.exe, và rà soát hành vi liên quan clipboard/screen capture trên máy xử lý quy trình tài chính.