

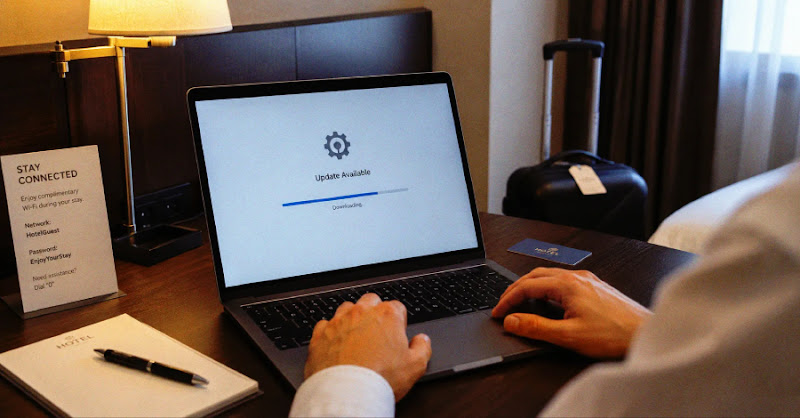
Wi‑Fi cổng chào khách sạn bị chiếm để đẩy cập nhật giả, cài mã độc giám sát
"Microsoft reported that attackers hijacked hotel captive portal Wi-Fi networks to push fake browser or OS updates and ClickFix-style prompts that delivered CornFlake, a Go-based RAT, and ChocoShell, an in-memory PowerShell stealer. The malware can capture webcam and microphone data, keystrokes, screenshots, cookies, passwords, and Microsoft 365/Azure AD tokens; Microsoft recommends using full-tunnel VPNs, rejecting portal-delivered updates, and blocking unnecessary device code authentication flows with Conditional Access."
Nguy cơ cao do kẻ tấn công có thể chiếm luồng truy cập qua captive portal/DNS để phát tán mã độc và đánh cắp dữ liệu nhạy cảm, bao gồm token Microsoft 365/Azure AD và thông tin giám sát như webcam/microphone.
Tác động đáng kể đến người dùng lưu trú và bề mặt xác thực doanh nghiệp nếu device code bị chấp thuận ngoài ý muốn; rủi ro lan rộng phụ thuộc vào mức độ kiểm soát của hệ sinh thái captive portal và khả năng thu thập credentials/tokens.
Microsoft cho biết kẻ tấn công đã chiếm quyền cổng captive portal trên mạng Wi‑Fi tại một số cơ sở lưu trú, sau đó lợi dụng trang “cập nhật trình duyệt/hệ điều hành” giả để chuyển hướng người dùng và phát tán mã độc. Hoạt động được theo dõi với tên CaptiveCrunch, gắn với cụm tác nhân Storm-2945 (liên quan APT29/Cozy Bear theo đánh giá của chính phủ Mỹ và Anh).
Theo phân tích, gateway của captive portal còn đóng vai trò DNS resolver cho thiết bị kết nối. Khi kẻ tấn công kiểm soát gateway, chúng có thể giả mạo phản hồi DNS và chuyển hướng kiểm tra kết nối tự động của laptop tới trang cập nhật giả. Một số trang còn dùng hướng dẫn kiểu ClickFix để yêu cầu nạn nhân tự chạy lệnh/tiện ích Windows do kẻ tấn công cung cấp.
Mã độc CornFlake (implant viết bằng Go) có thể chụp webcam, ghi âm microphone, thu phím gõ, ảnh chụp màn hình, cookie và mật khẩu lưu, đồng thời đánh cắp Microsoft 365/Azure AD tokens. Biến thể ChocoShell là stealer PowerShell chạy trong bộ nhớ, trích xuất token từ cache để hỗ trợ chiếm phiên.
Khuyến nghị: dùng full-tunnel VPN (DNS đi qua resolver doanh nghiệp), từ chối mọi cập nhật/tiện ích từ captive portal, và áp dụng Conditional Access để chặn device code authentication flow khi không cần thiết.