

Chiến dịch VBScript qua WhatsApp giả tài liệu để cài ManageEngine RMM Central
"A WhatsApp-based malware campaign is distributing obfuscated VBScript files disguised as business and financial documents to install legitimate ManageEngine RMM Central software on victim systems. The attack targets WhatsApp Desktop and WhatsApp Web users across multiple countries, uses multi-stage scripting to fetch additional payloads, and includes a UAC-tampering step; no CVE is mentioned."
Tấn công lợi dụng VBScript và kỹ thuật ngụy trang tài liệu để dẫn tới cài đặt RMM hợp pháp, có thể mở đường cho truy cập từ xa. Điểm rủi ro chính gồm: can thiệp UAC, chuỗi tải payload nhiều giai đoạn, và thực thi thông qua WScript.exe.
Nếu thành công, kẻ tấn công có thể chiếm quyền điều khiển thông qua RMM Central, gây gián đoạn vận hành và tăng chi phí xử lý sự cố. Tác động tập trung vào: nguy cơ bị truy cập từ xa, thời gian khắc phục dài do cài đặt phần mềm, và ảnh hưởng niềm tin người dùng do lừa đảo qua WhatsApp.
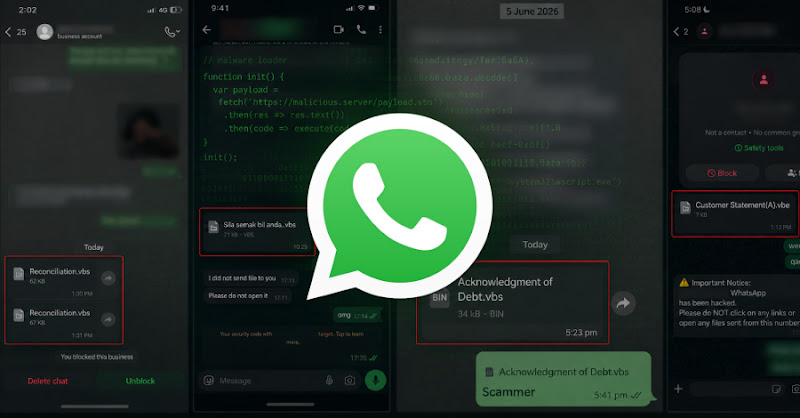
Một chiến dịch mã độc phân phối qua WhatsApp đang sử dụng các tệp VBScript bị che giấu, được ngụy trang như tài liệu kinh doanh/tài chính, nhằm dẫn người dùng đến việc cài đặt ManageEngine RMM Central (phần mềm RMM hợp pháp) trên máy nạn nhân. Theo Kaspersky, chiến dịch nhắm tới người dùng WhatsApp Desktop và WhatsApp Web tại nhiều quốc gia như Malaysia, Brazil, Ấn Độ, Mexico, Singapore, Vương quốc Anh, Tây Ban Nha, Đài Loan, Australia, Nga và Việt Nam; mật độ nạn nhân cao nhất được ghi nhận ở Malaysia.
Kịch bản tấn công thường bắt đầu khi nạn nhân tải và mở tệp đính kèm với tên như “Financial Reports.vbs” hoặc “Account Statement.vbs” (có thể ở nhiều ngôn ngữ). Khi chạy, WScript.exe khởi động chuỗi lây nhiễm nhiều giai đoạn: tải thêm hai payload VBScript từ máy chủ từ xa, trong đó một payload tìm cách can thiệp hành vi UAC (Windows User Account Control), payload còn lại tải và thực thi gói cài đặt dưới dạng ZIP chứa thành phần cài đặt RMM Central.
Báo cáo cũng cho biết hạ tầng có điểm trùng lặp với hoạt động trước đó liên quan Gh0st RAT và ValleyRAT. Khuyến nghị: không mở các loại tệp VBS/VBE/EXE/BAT/CMD/JS/PS1 từ tin nhắn bất ngờ nếu chưa được xác minh độc lập; siết kiểm soát thực thi script và rà soát dấu hiệu tải RMM Central bất thường.