

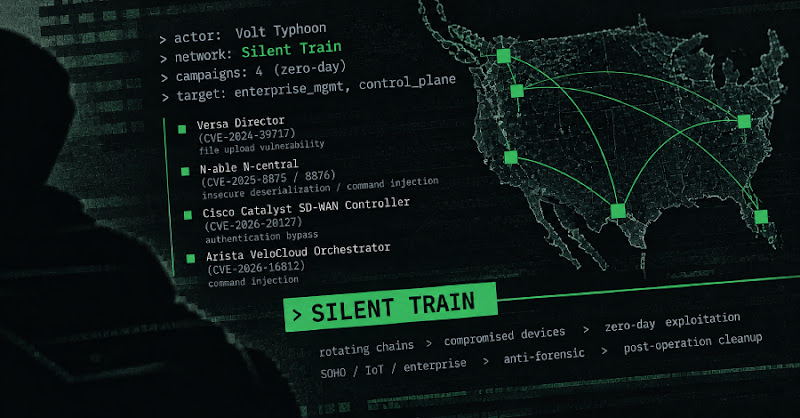
Volt Typhoon dùng mạng 'Silent Train' khai thác 4 lỗ hổng zero-day
"Volt Typhoon, a China-linked threat actor, utilized a covert network named 'Silent Train' to conduct four zero-day exploitation campaigns against critical infrastructure and related entities. The campaigns leveraged vulnerabilities in Versa Director (CVE-2024-39717), N-able N-central (CVE-2025-8875/8876), Cisco Catalyst SD-WAN Controller (CVE-2026-20127), and Arista VeloCloud Orchestrator (CVE-2026-16812), as well as a suspected zero-day in Quest KACE. The network employs compromised SOHO/IoT/enterprise devices in rotating chains to obscure origins and maintain persistent access."
Việc khai thác lỗ hổng zero-day cho phép kẻ tấn công vượt qua các biện pháp bảo mật thông thường, gây ra mất mát dữ liệu và gián đoạn hoạt động.
Các cuộc tấn công nhắm vào hạ tầng quan trọng có thể gây thiệt hại lớn về tài chính và uy tín cho doanh nghiệp. Việc vá lỗ hổng và tăng cường bảo mật là rất quan trọng.
Nhóm Volt Typhoon, liên kết với Trung Quốc, sử dụng mạng bí mật 'Silent Train' để khai thác bốn lỗ hổng zero-day (lỗ hổng chưa có bản vá) trong các chiến dịch tấn công. Các lỗ hổng này ảnh hưởng đến Versa Director (CVE-2024-39717), N-able N-central (CVE-2025-8875/8876), Cisco Catalyst SD-WAN Controller (CVE-2026-20127) và Arista VeloCloud Orchestrator (CVE-2026-16812), cùng một lỗ hổng nghi ngờ trong Quest KACE.
Mạng 'Silent Train' sử dụng các thiết bị SOHO/IoT/doanh nghiệp bị xâm nhập, tạo thành chuỗi liên tục để che giấu nguồn gốc và duy trì quyền truy cập. Doanh nghiệp Việt Nam, đặc biệt các tổ chức có hạ tầng mạng phức tạp, cần quan tâm đến báo cáo này để đánh giá rủi ro và kiểm tra hệ thống.
Silent Train được thiết kế để hỗ trợ các giai đoạn tấn công quan trọng như khai thác lỗ hổng, lấy cắp thông tin đăng nhập và xâm nhập dữ liệu. Lumen Technologies Black Lotus Labs chỉ ra rằng nhóm này nhắm mục tiêu các tổ chức có thể cung cấp quyền truy cập mở rộng vào mạng lưới nhạy cảm hoặc các chương trình chiến lược.
Volt Typhoon (còn được biết đến với các tên khác như Bronze Silhouette) hoạt động từ năm 2021, nhắm mục tiêu hạ tầng quan trọng như viễn thông, năng lượng, giao thông và hệ thống nước. Họ từng khai thác lỗ hổng tải tệp trong Versa Director (CVE-2024-39717) để triển khai web shell VersaMem, thu thập thông tin đăng nhập và truy cập khách hàng. https://thehackernews.com/2026/10/volt-typhoon-used-covert-silent-train.html
Mô hình hoạt động của Silent Train dựa trên việc liên tục thay đổi chuỗi thiết bị bị xâm nhập. Các thiết bị này được khai thác khi cần, sử dụng cho các mục tiêu cụ thể, sau đó được xóa và thay thế bằng thiết bị mới. Điều này giúp Volt Typhoon giảm thiểu khả năng bị phát hiện và theo dõi. Họ sử dụng VPS làm khu vực tạm thời, thiết bị SOHO/IoT bị xâm nhập ở nước ngoài để che giấu điểm bắt đầu tấn công, và thiết bị ở Mỹ làm điểm thoát trước khi tấn công mục tiêu trong nước.
Câu hỏi thường gặp
Silent Train là gì?
Silent Train là một mạng lưới bí mật do nhóm Volt Typhoon sử dụng để che giấu nguồn gốc tấn công và duy trì quyền truy cập vào hệ thống mục tiêu. Mạng này sử dụng chuỗi liên tục các thiết bị SOHO, IoT và doanh nghiệp bị xâm nhập.
Những lỗ hổng zero-day nào đã bị khai thác?
Volt Typhoon đã khai thác bốn lỗ hổng zero-day trong Versa Director (CVE-2024-39717), N-able N-central (CVE-2025-8875/8876), Cisco Catalyst SD-WAN Controller (CVE-2026-20127) và Arista VeloCloud Orchestrator (CVE-2026-16812), cùng một lỗ hổng nghi ngờ trong Quest KACE.
Mục tiêu của Volt Typhoon là gì?
Volt Typhoon nhắm mục tiêu các tổ chức có thể cung cấp quyền truy cập mở rộng vào mạng lưới nhạy cảm hoặc các chương trình chiến lược, đặc biệt trong các ngành như viễn thông, năng lượng và giao thông.
Góc nhìn của Orange Cloud
Theo chúng tôi, việc Volt Typhoon sử dụng mạng 'Silent Train' cho thấy sự tinh vi trong kỹ thuật tấn công của nhóm này. Các doanh nghiệp Việt Nam nên rà soát lại chính sách bảo mật và kiểm tra lỗ hổng trên toàn bộ hệ thống. Điều đáng chú ý là việc sử dụng thiết bị IoT bị xâm nhập làm bàn đạp tấn công, cho thấy tầm quan trọng của việc bảo mật các thiết bị này.