

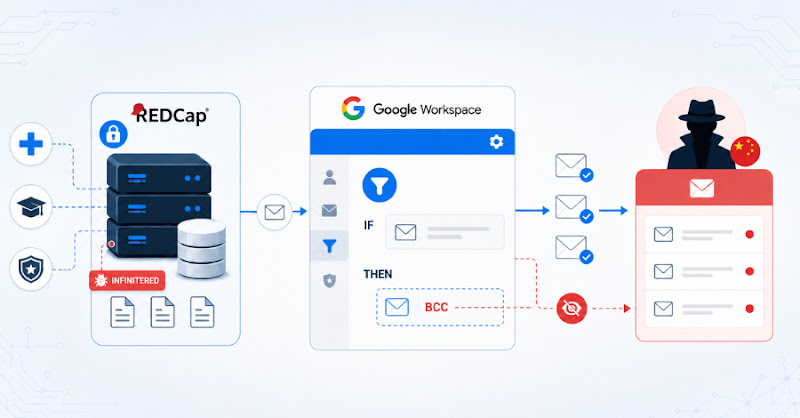
Nhóm gián điệp liên quan Trung Quốc lạm dụng quy tắc Google Workspace để trích xuất email nghiên cứu-quốc phòng
"A China-linked espionage group tracked as UNC6508 compromised externally facing REDCap research servers at North American organizations and used the access to steal credentials and move into internal networks. The attackers then abused Google Workspace content compliance rules to silently BCC targeted emails to an attacker-controlled inbox, enabling long-term exfiltration of research and defense-related correspondence; Google disrupted the infrastructure and advised patching REDCap, reviewing mail rules, and using phishing-resistant MFA."
Tác động lớn do kẻ tấn công dùng backdoor trên REDCap để chiếm quyền và sau đó biến quy tắc Google Workspace thành kênh BCC/exfiltration email lặng lẽ.
Rủi ro cao cho hoạt động nghiên cứu/quốc phòng và tuân thủ do dữ liệu nhạy cảm có thể bị rò rỉ; cần thời gian rà soát quy tắc và khôi phục quyền truy cập, ảnh hưởng vận hành email và điều tra nội bộ.
Google Threat Intelligence Group (GTIG) vừa công bố báo cáo về chiến dịch gián điệp kéo dài hơn một năm nhắm vào các tổ chức y tế, học thuật và quân sự tại Bắc Mỹ. GTIG gán chiến dịch với cụm theo dõi UNC6508 với mức độ tin cậy cao. Kẻ tấn công xâm nhập vào các máy chủ REDCap công khai, cài backdoor để đánh cắp thông tin đăng nhập, sau đó dùng quyền truy cập để mở rộng sang mạng nội bộ và chiếm tới tài khoản quản trị miền.
Điểm đáng chú ý nằm ở giai đoạn rò rỉ dữ liệu: thay vì triển khai công cụ exfiltration riêng, UNC6508 lạm dụng tính năng content compliance của Google Workspace. Nhóm tạo quy tắc quét email theo gần 150 từ khóa/địa chỉ và khi khớp, hệ thống tự động BCC các thư vào hộp thư Gmail do kẻ tấn công kiểm soát. Google cho biết đã vô hiệu hóa hạ tầng liên quan và khuyến nghị khắc phục.
Khuyến nghị: ưu tiên vá và loại bỏ phiên bản REDCap cũ trên máy chủ công khai; rà soát mail rules/content compliance có chuyển hướng hoặc BCC ra ngoài; kiểm tra audit log khi quy tắc thay đổi; săn tìm dấu hiệu INFINITERED; và bật MFA kháng lừa đảo cho tài khoản quản trị.