

uCreator: Phần mềm gián điệp Android đánh cắp 2FA Telegram, sao chép tài khoản WeChat
"The uCreator Android spyware kit allows attackers to steal Telegram 2FA passwords and clone WeChat accounts by injecting malicious code into modified app copies. This kit, linked to the Baohuo backdoor, operates through sideloading, container apps, and potentially malicious ads, targeting users in regions like Brazil, Indonesia, and India. Mitigation involves avoiding installations from unofficial sources and being cautious of social engineering attempts."
uCreator cho phép đánh cắp thông tin đăng nhập và truy cập trái phép vào các tài khoản quan trọng. Khả năng vượt qua 2FA làm tăng mức độ nghiêm trọng.
Các doanh nghiệp có thể gặp mất mát dữ liệu, thiệt hại uy tín và rủi ro tài chính do tài khoản bị xâm phạm. Việc bảo vệ thông tin liên lạc và dữ liệu khách hàng là rất quan trọng.
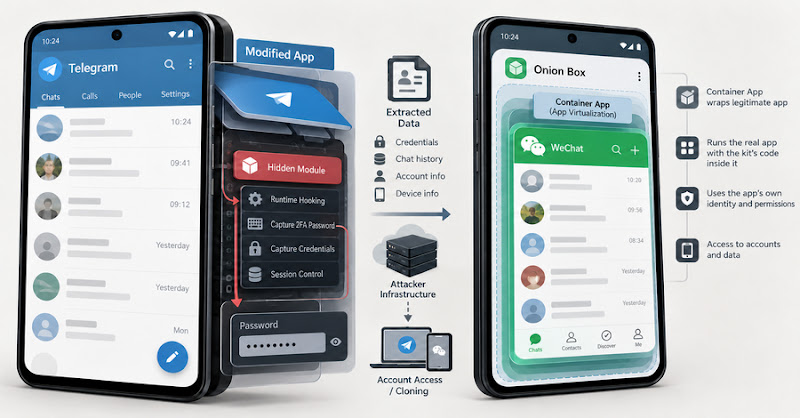
Một bộ công cụ gián điệp Android có tên uCreator cho phép kẻ tấn công đánh cắp mật khẩu xác thực hai yếu tố (2FA) Telegram và sao chép tài khoản WeChat bằng cách chèn mã độc vào bản sao ứng dụng đã sửa đổi. Bộ công cụ này, liên kết với backdoor Baohuo, hoạt động thông qua sideloading (cài đặt trực tiếp tệp ứng dụng), ứng dụng container và có thể qua quảng cáo độc hại, nhắm mục tiêu người dùng ở Brazil, Indonesia và Ấn Độ.
Nghiên cứu viên Ovi phát hiện ra uCreator có thể lấy cắp mật khẩu 2FA Telegram bằng cách chặn quá trình nhập mật khẩu và sao chép nó trước khi ứng dụng băm (hash) mật khẩu. Kẻ tấn công có thể sử dụng mật khẩu này để thay đổi số điện thoại liên kết, xóa tài khoản hoặc khóa quyền truy cập của chủ sở hữu.
Bộ công cụ cũng có thể chạy WeChat trong một môi trường ảo hóa, nén và tải lên dữ liệu tài khoản. Doctor Web đã báo cáo về Baohuo vào tháng 10 năm 2025, ước tính hơn 58.000 thiết bị bị nhiễm. Phân tích của Hacker News cho thấy mã namespace, máy chủ C2 và tên lệnh giữa uCreator và Baohuo trùng khớp. Các bản sao Baohuo đã lan truyền từ giữa năm 2024 thông qua quảng cáo trong ứng dụng dẫn đến các trang web giả mạo cửa hàng ứng dụng, nhắm mục tiêu người dùng Brazil và Indonesia. [https://thehackernews.com/2026/10/ucreator-android-spyware-can-steal.html]
Câu hỏi thường gặp
uCreator hoạt động như thế nào?
uCreator hoạt động bằng cách chèn mã độc vào các bản sao ứng dụng Telegram và WeChat đã sửa đổi. Người dùng bị nhiễm bệnh thông qua sideloading, ứng dụng container hoặc quảng cáo độc hại. Sau khi cài đặt, bộ công cụ có thể đánh cắp mật khẩu 2FA Telegram và sao chép tài khoản WeChat.
Các quốc gia nào bị ảnh hưởng bởi uCreator?
Các báo cáo ban đầu cho thấy uCreator nhắm mục tiêu người dùng ở Brazil, Indonesia và Ấn Độ. Tuy nhiên, dữ liệu trên máy chủ điều khiển của bộ công cụ cho thấy các nạn nhân tiềm năng ở Trung Quốc và Hoa Kỳ.
uCreator có liên quan đến backdoor nào?
uCreator có liên quan đến backdoor Baohuo, được Doctor Web báo cáo vào tháng 10 năm 2025. Phân tích cho thấy sự trùng khớp đáng kể về mã và cơ sở hạ tầng giữa hai thực thể này.
Góc nhìn của Orange Cloud
Theo chúng tôi, việc uCreator có thể sao chép tài khoản WeChat và đánh cắp 2FA Telegram là một mối đe dọa đáng kể. Các doanh nghiệp Việt Nam sử dụng Telegram để giao tiếp nội bộ hoặc xác thực cần đặc biệt cảnh giác. Điều đáng chú ý là bộ công cụ này được bán dưới dạng sản phẩm, cho phép kẻ tấn công nhắm mục tiêu vào bất kỳ ứng dụng nào sau khi viết module tương ứng. Các tổ chức nên xem xét việc triển khai các giải pháp bảo mật bổ sung để phát hiện và ngăn chặn các ứng dụng độc hại.