

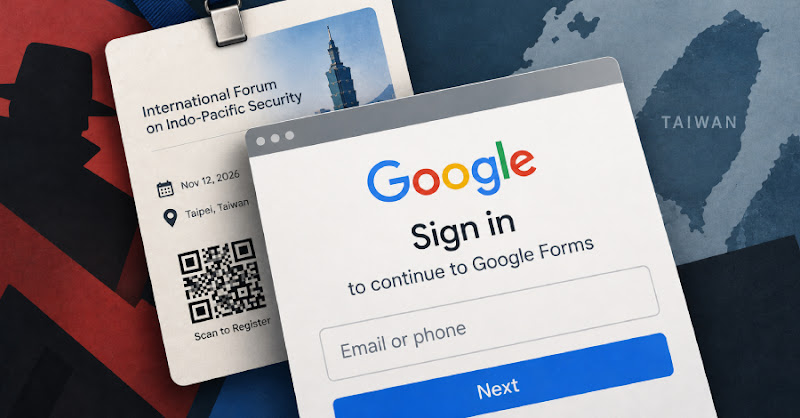
UAT-11985 dùng thư mời giả tấn công người dùng Đài Loan qua lừa đảo Google
"The UAT-11985 APT group is conducting a spear-phishing campaign targeting Taiwan research affiliates using AI-generated content and adversary-in-the-middle (AitM) phishing techniques. The campaign leverages fake event invitations, QR code phishing (quishing), and pixel-perfect replicas of Google login pages to steal credentials and MFA codes. Targeting is focused on Chinese-speaking users, with the goal of full account takeover."
Chiến dịch này sử dụng kỹ thuật lừa đảo tiên tiến và AI để nhắm mục tiêu vào người dùng, có thể dẫn đến mất thông tin đăng nhập và chiếm quyền kiểm soát tài khoản.
Các tổ chức nghiên cứu có thể bị mất dữ liệu và thiệt hại uy tín do chiến dịch này. Việc triển khai các biện pháp bảo mật mạnh mẽ là rất quan trọng.
Nhóm APT UAT-11985 đang thực hiện chiến dịch lừa đảo nhắm vào các tổ chức nghiên cứu ở Đài Loan, sử dụng nội dung do AI tạo ra và kỹ thuật lừa đảo trung gian (AitM) để đánh cắp thông tin đăng nhập Google và mã xác thực đa yếu tố (MFA).
Chiến dịch này lợi dụng các thư mời sự kiện giả mạo, mã QR độc hại (quishing) và bản sao hoàn hảo của trang đăng nhập Google để chiếm quyền kiểm soát tài khoản. Mục tiêu chính là người dùng nói tiếng Trung. Cisco Talos theo dõi hoạt động này từ giữa năm 2026.
Kỹ thuật lừa đảo này sử dụng thông tin về các sự kiện công khai hợp pháp, thay thế URL bằng liên kết đến cơ sở hạ tầng do kẻ tấn công kiểm soát. Khi di chuột qua liên kết, người dùng thấy URL Google Forms hợp lệ, tạo cảm giác an toàn.
Email lừa đảo có cấu trúc ba phần: mô tả bối cảnh địa chính trị, khen ngợi người nhận để khuyến khích tương tác, và cung cấp thông tin chi tiết về sự kiện. Kẻ tấn công mạo danh các tổ chức Đài Loan như Taiwan European Union Centre, NCCU Institute of International Relations và Taiwan Research Institute.
Một số email sử dụng poster sự kiện thật, nhưng thay đổi mã QR để dẫn đến trang lừa đảo. Trang này mô phỏng Google Form, yêu cầu đăng nhập để hoàn thành. Sau khi nhập thông tin, nạn nhân bị chuyển hướng đến trang đăng nhập Google giả mạo, nơi tên người dùng và mật khẩu được thu thập.
Trang lừa đảo sử dụng JavaScript để thu thập thông tin thiết bị và trình duyệt, gửi đến máy chủ điều khiển (C2) qua kết nối WebSocket. Sau đó, thông tin đăng nhập được chuyển tiếp đến máy chủ Google thực, cho phép kẻ tấn công chiếm quyền kiểm soát tài khoản. Trang lừa đảo hỗ trợ tiếng Trung giản thể (zh-CN), tiếng Trung phồn thể (zh-TW) và tiếng Anh.
Câu hỏi thường gặp
UAT-11985 là gì?
UAT-11985 là một nhóm APT (Advanced Persistent Threat) được Cisco Talos theo dõi, chuyên thực hiện các chiến dịch lừa đảo nhắm vào các tổ chức nghiên cứu ở Đài Loan.
Kỹ thuật AitM là gì?
AitM (Adversary-in-the-Middle) là kỹ thuật lừa đảo trong đó kẻ tấn công chặn và chuyển tiếp thông tin giữa nạn nhân và máy chủ hợp pháp, cho phép họ đánh cắp thông tin đăng nhập và dữ liệu nhạy cảm.
Chiến dịch này nhắm mục tiêu ai?
Chiến dịch này nhắm mục tiêu chính là các cá nhân liên kết với các tổ chức nghiên cứu ở Đài Loan, đặc biệt là những người nói tiếng Trung.
Góc nhìn của Orange Cloud
Theo chúng tôi, chiến dịch này cho thấy sự tinh vi ngày càng tăng của các nhóm APT, đặc biệt là việc sử dụng AI để tạo nội dung lừa đảo thuyết phục. Các doanh nghiệp Việt Nam, đặc biệt là các tổ chức nghiên cứu và giáo dục, cần nâng cao nhận thức về kỹ thuật lừa đảo AitM và triển khai xác thực đa yếu tố mạnh mẽ. Điều đáng chú ý là việc kiểm tra kỹ lưỡng các liên kết và mã QR trước khi nhấp vào là rất quan trọng.