

UAC-0145 dùng CAPTCHA giả kiểu ClickFix để lây mã độc vào thiết bị Ukraine
"CERT-UA reported that UAC-0145, a Sandworm-linked threat cluster, used ClickFix-style fake CAPTCHA pages to trick Ukrainian users into running PowerShell commands that installed malware and loaders, including GHETTOVIBE, SCOUTCURL, FLUIDLEECH, LOADLOOP, and the FREAKYPOLL backdoor. The campaign also targeted Android devices with APK-based backdoors such as COWARDDUCK, used EtherHiding and Cloaking.House for delivery, and affected at least 10 compromised websites between June and July 2026."
Tác động đáng kể do chuỗi tấn công dựa trên social engineering và khả năng cài backdoor đa nền tảng. Điểm then chốt: PowerShell được kích hoạt từ trang web bị xâm nhập; CAPTCHA giả làm tăng tỷ lệ người dùng tự thực thi; thu thập dữ liệu qua COWARDDUCK và kênh Dropbox API.
Có thể gây gián đoạn vận hành và rủi ro rò rỉ dữ liệu nếu người dùng truy cập website bị nhiễm hoặc cài APK giả. Điểm then chốt: ảnh hưởng tới website security (ít nhất 10 website bị xâm nhập); rủi ro mất dữ liệu do thu thập tệp và geolocation; chi phí điều tra/khắc phục tăng do chuỗi lây nhiễm đa thành phần.
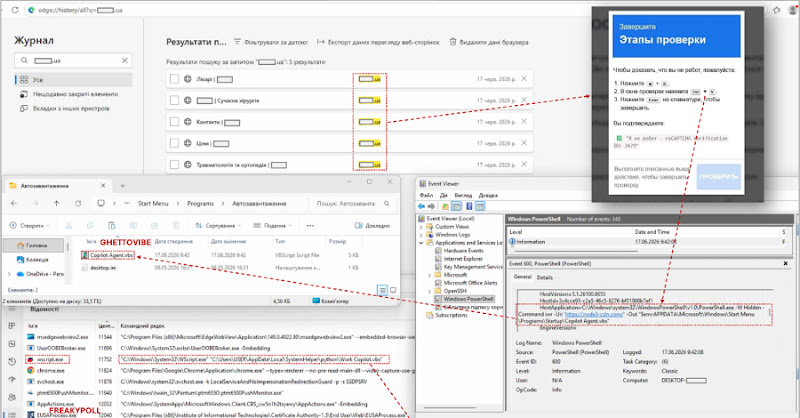
CERT-UA cho biết cụm đe doạ UAC-0145 (liên quan Sandworm) đã sử dụng trang CAPTCHA giả theo kiểu ClickFix trên các website bị xâm nhập nhằm lừa người dùng Ukraine tự thực thi lệnh. Cơ chế được mô tả là hiển thị “kiểm tra CAPTCHA” nhưng thực tế hướng dẫn nạn nhân chạy PowerShell trong terminal để tải và cài đặt mã độc/loader.
Theo CERT-UA, một biến thể có thể dùng lệnh để tải VBS và đặt vào thư mục Startup; các thành phần được ghi nhận gồm GHETTOVIBE. Ngoài ra, chiến dịch còn có SCOUTCURL (PowerShell script trinh sát cơ bản), các loader FLUIDLEECH và LOADLOOP, cùng backdoor FREAKYPOLL.
Về hạ tầng phân phối, ít nhất 10 website bị đánh dấu là đã bị xâm nhập trong giai đoạn 06–07/2026. Nhóm tấn công dùng Cloaking.House và công cụ nội bộ SMARTAXE để thay đổi nội dung theo từng khách truy cập, đồng thời chèn CAPTCHA thông qua EtherHiding (lấy tên miền từ Ethereum smart contract).
CERT-UA cũng ghi nhận nhắm mục tiêu Android bằng APK giả mạo công cụ bảo mật, cài backdoor COWARDDUCK có khả năng thu thập danh bạ, tệp theo phần mở rộng nhất định, geolocation thời gian thực, và dùng Dropbox API để tải lên dữ liệu/nhận lệnh từ máy chủ hoặc nguồn hợp lệ như steamcommunity[.]com.
Khuyến nghị: hạn chế thực thi lệnh PowerShell không rõ nguồn, rà soát website có dấu hiệu chèn nội dung động, tăng giám sát outbound tới các dịch vụ lưu trữ đám mây, và kiểm tra APK/ứng dụng ngoài luồng phân phối chính thống.