

TuxBot v3 Evolution: Dấu hiệu botnet IoT được hỗ trợ bởi LLM
"Researchers reported a previously unobserved IoT botnet framework, TuxBot v3 Evolution, that appears to have been developed with LLM assistance and contains leftover safety disclaimers and chain-of-thought comments. The malware targets routers, IP cameras, Android boxes, and other embedded devices using brute-force Telnet, multi-vulnerability exploit modules, encrypted multi-channel C2, DDoS capabilities, persistence mechanisms, and anti-analysis features; no CVE was identified in the report."
Botnet nhắm vào thiết bị IoT/edge và có khả năng brute-force Telnet cùng khai thác nhiều họ thiết bị, làm tăng nguy cơ chiếm quyền và lan truyền. Điểm đáng chú ý gồm C2 đa kênh (mã hóa + DGA/P2P) và tồn tại dai dẳng qua systemd/cron, khiến việc phát hiện và loại bỏ khó hơn.
Nếu tổ chức có thiết bị IoT/OT/edge bị xâm nhập, rủi ro chính là gián đoạn dịch vụ do DDoS và suy giảm uy tín mạng. Ngoài ra, tốn chi phí xử lý sự cố do cần rà soát nhiều loại thiết bị và kênh C2, đặc biệt khi botnet có cơ chế duy trì hoạt động và chống phân tích.
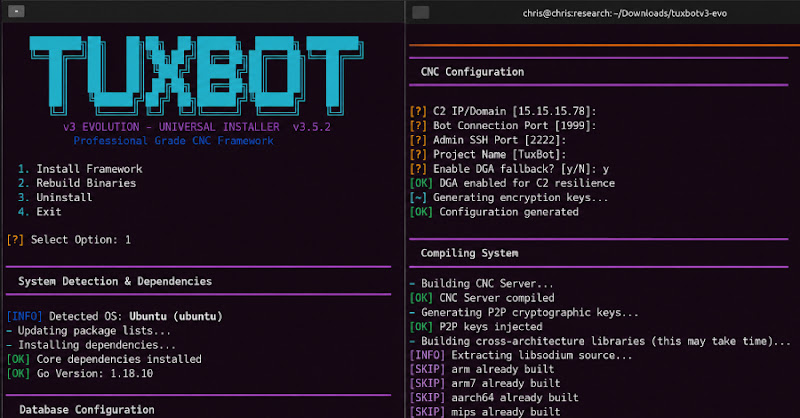
Các nhà nghiên cứu công bố chi tiết một khung botnet IoT chưa từng được ghi nhận trước đây mang tên TuxBot v3 Evolution. Dữ liệu phân tích cho thấy mã có dấu hiệu được phát triển với sự hỗ trợ của LLM, đồng thời còn lưu lại các phần “safety disclaimer” và ghi chú dạng chain-of-thought trong mã nguồn. Theo báo cáo, một số chức năng trong mẫu thu thập được không hoạt động chính xác, nhưng vẫn có khả năng tồn tại các phiên bản tinh chỉnh hơn ngoài thực tế.
Khung này gồm nhiều thành phần: tác nhân bot viết bằng C có khả năng cross-compile cho nhiều kiến trúc, máy chủ Go-based C2 kèm bảng điều khiển DDoS-for-hire, một exploit virtual machine tùy biến, hạ tầng thử nghiệm dựa trên Docker và hệ thống build tự động. Tác nhân bot thực hiện brute-force Telnet với 1.496 cặp thông tin đăng nhập, đồng thời tích hợp mô-đun khai thác nhắm tới hơn 30 họ thiết bị IoT dựa trên lỗ hổng đã biết.
Về điều phối, C2 sử dụng kênh TCP được mã hóa, kết hợp DGA, P2P gossip ký Ed25519, và cơ chế dự phòng qua IRC/DNS/HTTP. Cơ chế tồn tại gồm systemd, cron và watchdog keepalive. Báo cáo không nêu CVE cụ thể. Khuyến nghị: rà soát thiết bị IoT/edge đang mở Telnet, giảm bề mặt quản trị, vá lỗ hổng theo danh mục nhà cung cấp, và giám sát lưu lượng bất thường theo các kênh C2 nêu trên.