

Từ giả mạo help desk đến lạm dụng AD CS: Phân tích các đường xâm nhập ESC1 và ESC8
"Microsoft Threat Intelligence investigated intrusions where attackers impersonated IT support via Microsoft Teams to gain remote access. They then abused Active Directory Certificate Services (AD CS) using ESC1 (certificate template abuse) and ESC8 (NTLM relay to Web Enrollment) to obtain authentication certificates for privileged accounts. This allowed persistence even after password resets or workstation reimaging."
Các cuộc tấn công này có thể dẫn đến mất quyền kiểm soát domain, đánh cắp dữ liệu và gián đoạn hoạt động. Việc lạm dụng AD CS cho phép kẻ tấn công duy trì quyền truy cập lâu dài.
Doanh nghiệp có thể phải đối mặt với thiệt hại tài chính, mất uy tín và vi phạm quy định do dữ liệu bị đánh cắp hoặc hệ thống bị xâm nhập. Thời gian chết do gián đoạn hoạt động cũng gây tổn thất lớn.
Microsoft Threat Intelligence điều tra hai vụ xâm nhập, trong đó kẻ tấn công giả mạo nhân viên IT qua Microsoft Teams để có quyền truy cập từ xa. Chúng sau đó lạm dụng Active Directory Certificate Services (AD CS) bằng cách sử dụng ESC1 (lạm dụng template chứng chỉ) và ESC8 (NTLM relay đến Web Enrollment) để lấy chứng chỉ xác thực cho tài khoản đặc quyền. Điều này cho phép chúng duy trì quyền truy cập ngay cả sau khi đặt lại mật khẩu hoặc cài lại máy trạm.
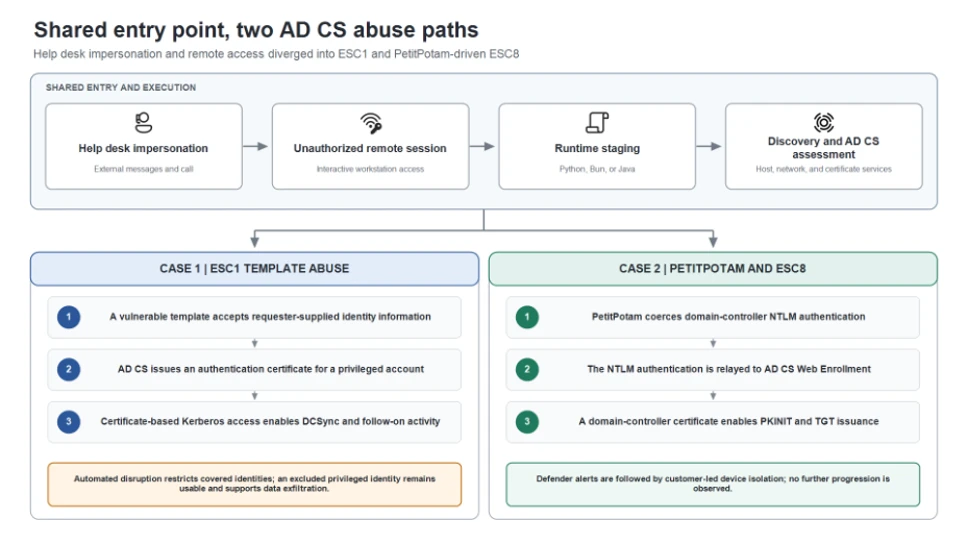
Mặc dù cả hai vụ bắt đầu bằng hình thức lừa đảo và truy cập từ xa tương tự, nhưng chúng khác biệt ở lớp chứng chỉ. Trong vụ đầu tiên, kẻ tấn công lợi dụng lỗ hổng Enterprise CA Security Configuration 1 (ESC1) để lấy chứng chỉ xác thực cho tài khoản đặc quyền và thực hiện DCSync. Trong vụ thứ hai, chúng sử dụng PetitPotam, một kỹ thuật khiến máy chủ Windows xác thực với hệ thống do kẻ tấn công kiểm soát. Sau đó, chúng chuyển tiếp xác thực New Technology LAN Manager (NTLM) của domain controller đến AD CS Web Enrollment (ESC8), lấy chứng chỉ cho tài khoản domain controller và sử dụng nó cho xác thực Kerberos dựa trên chứng chỉ (PKINIT).
Đường xâm nhập này có tác động cao vì một phiên truy cập từ xa được người dùng chấp thuận có thể biến thành quyền truy cập dựa trên chứng chỉ vào tài khoản đặc quyền và cơ sở hạ tầng domain. Trong vụ đầu tiên, Microsoft Defender đã hạn chế các tài khoản bị ảnh hưởng và chặn đáng kể các hoạt động tiếp theo, nhưng một tài khoản đặc quyền bị loại khỏi biện pháp ngăn chặn tự động vẫn có thể sử dụng được và sau đó hỗ trợ việc đánh cắp dữ liệu. Trong vụ thứ hai, Defender đã tạo cảnh báo liên quan đến ESC8, sau đó khách hàng đã cô lập máy trạm liên quan và không quan sát thấy thêm bất kỳ tiến triển nào. Hoạt động này không khai thác lỗ hổng trong Microsoft Teams; thay vào đó, nó dựa vào kỹ thuật lừa đảo và cấu hình AD CS không an toàn hoặc quá cho phép.
Microsoft cung cấp các phương pháp điều tra, khuyến nghị giảm thiểu, hướng dẫn phát hiện của Microsoft Defender và các truy vấn săn lùng nâng cao để giúp các nhà phòng thủ xác định và ngăn chặn đường dẫn truy cập này. Hoạt động này không được quy cho một tác nhân đe dọa cụ thể.
Câu hỏi thường gặp
ESC1 và ESC8 là gì?
ESC1 là lạm dụng template chứng chỉ, trong đó kẻ tấn công lợi dụng cấu hình sai để lấy chứng chỉ xác thực cho tài khoản đặc quyền. ESC8 là NTLM relay đến Web Enrollment, nơi kẻ tấn công chuyển tiếp xác thực NTLM đến AD CS Web Enrollment để lấy chứng chỉ.
Tại sao chứng chỉ lại nguy hiểm sau khi mật khẩu đã được thay đổi?
Chứng chỉ đã cấp vẫn có hiệu lực ngay cả sau khi mật khẩu thay đổi. Điều này cho phép kẻ tấn công duy trì quyền truy cập vào hệ thống bằng chứng chỉ thay vì mật khẩu.
Microsoft Teams có vai trò gì trong các cuộc tấn công này?
Kẻ tấn công sử dụng Microsoft Teams để giả mạo nhân viên IT và lừa người dùng cấp quyền truy cập từ xa, tạo điều kiện cho các giai đoạn tấn công tiếp theo.
Góc nhìn của Orange Cloud
Theo chúng tôi, việc lạm dụng AD CS như trong các vụ việc này cho thấy tầm quan trọng của việc cấu hình AD CS một cách an toàn. Các doanh nghiệp Việt Nam nên xem xét việc kiểm tra và thắt chặt các template chứng chỉ, đặc biệt là những template cho phép thông tin nhận dạng do người dùng cung cấp. Điều đáng chú ý là, ngay cả khi đã đặt lại mật khẩu, chứng chỉ đã cấp vẫn có thể được sử dụng để duy trì quyền truy cập, vì vậy việc giám sát và phát hiện các hoạt động bất thường liên quan đến chứng chỉ là rất quan trọng.