

Từ AI hỗ trợ sang AI tác nhân: hướng tiếp cận mới cho quản lý phơi nhiễm mối đe dọa liên tục (CTEM)
"The article argues that enterprise security teams are moving from assistive AI to agentic AI to operationalize Continuous Threat Exposure Management (CTEM) across fragmented security tools. It describes an architecture where AI agents continuously ingest threat intelligence, validate controls, and mobilize remediation in a closed loop, with human oversight for final decisions, and promotes a live webinar/demo of the approach."
Tác động bảo mật chủ yếu nằm ở việc giảm độ trễ giữa threat intelligence và hành động thông qua CTEM closed loop; điểm then chốt là validate controls liên tục và tự động ưu tiên/điều phối khắc phục dựa trên bằng chứng đã ngữ cảnh hóa.
Về vận hành, cách tiếp cận này hướng tới giảm quá tải phân tích và rút ngắn thời gian phản hồi bằng cách giảm “handoff gaps” giữa các công cụ; điểm cần lưu ý là yêu cầu đầu tư vào AI orchestration layer và quy trình human-in-the-loop để tránh sai lệch quyết định.
Bài viết nhận định các đội Security Operations của doanh nghiệp đang chuyển từ assistive AI (hỗ trợ phân tích, tóm tắt, truy xuất) sang agentic AI (tự động hóa quy trình đa bước) để triển khai Continuous Threat Exposure Management (CTEM) trên nhiều công cụ đang bị tách rời. Thực trạng được nêu là thời gian “dwell time” sau xâm nhập vẫn kéo dài (~43 ngày), cửa sổ phản hồi thu hẹp, trong khi nhân sự bị quá tải bởi việc xử lý nhiễu và cảnh báo trùng lặp.
Theo bài viết, nút thắt không nằm ở từng sản phẩm riêng lẻ mà ở “khoảng trống” giữa các hệ thống: nền tảng Threat Intelligence, công cụ quét lỗ hổng, BAS, và SIEM thường không đóng được vòng phản hồi. Vì vậy, khi dữ liệu được đối chiếu, phơi nhiễm được ưu tiên, kiểm chứng kiểm soát và tạo/triển khai ticket thì đối thủ đã kịp di chuyển.
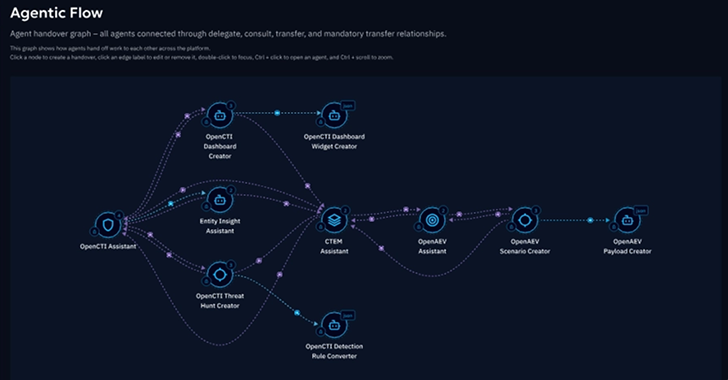
Kiến trúc được đề xuất là một lớp AI orchestration với các tác nhân liên kết để vận hành CTEM theo closed loop: (1) liên tục nạp và ngữ cảnh hóa dữ liệu mối đe dọa/phơi nhiễm/lỗ hổng, (2) kiểm thử và validate hiệu lực kiểm soát trước hành vi đối thủ, (3) mobilize remediation dựa trên bằng chứng và rủi ro đã được xác thực, đồng thời giữ human-in-the-loop cho quyết định cuối cùng. Bài viết cũng nhấn mạnh cần đánh giá hạ tầng AI theo khả năng chạy end-to-end và tổ chức mô hình vận hành trước khi hoàn thiện bộ công cụ; có đề cập buổi webinar/demo trực tiếp để minh họa cách triển khai.