

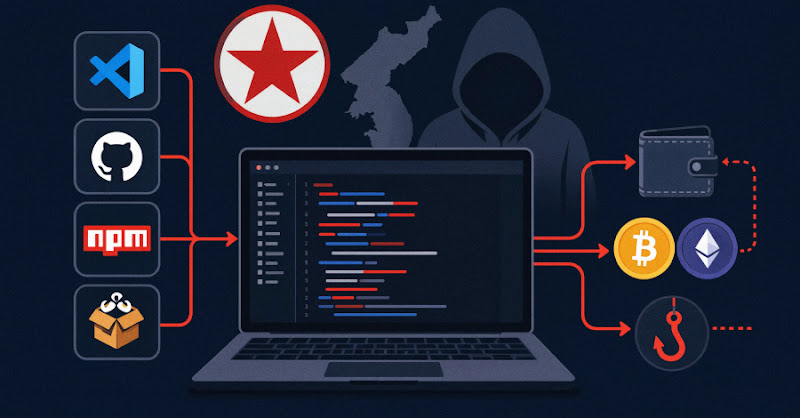
Nhóm liên quan Triều Tiên lợi dụng công cụ phát triển để phát tán mã độc
"Cybersecurity researchers reported North Korean-linked campaigns using developer workflows as malware delivery channels, including phishing emails that direct targets to malicious GitHub repositories and VS Code projects that trigger code execution via the runOn: folderOpen technique. The payloads deploy loaders and backdoors across Windows, macOS, and Linux to steal credentials and cryptocurrency wallet data, with some campaigns using malicious VS Code extensions, npm packages, and Git hooks; no CVE is cited, and the primary fix is to avoid opening untrusted repositories/extensions and to harden developer-tool execution paths."
Tác động đáng kể do kẻ tấn công tận dụng chuỗi cung ứng qua công cụ phát triển và cơ chế tự thực thi trong IDE; trọng tâm là "runOn: folderOpen", triển khai loader đa nền tảng và đánh cắp dữ liệu ví/credential.
Nguy cơ gián đoạn và thiệt hại tài chính tăng khi nhắm vào nhân sự phát triển và hệ sinh thái dự án; tác động tập trung vào rò rỉ thông tin đăng nhập, mất dữ liệu ví và chi phí xử lý sự cố do lan truyền qua repository/extension.
Các nhà nghiên cứu bảo mật ghi nhận chiến dịch lừa đảo liên quan Triều Tiên (mã UNK_DeadDrop) chuyển hướng sang việc dùng quy trình phát triển như một kênh phân phối mã độc. Chuỗi tấn công bắt đầu từ email chứa liên kết tới GitHub repository do kẻ tấn công kiểm soát, giả dạng bài tập tuyển dụng/đánh giá mã hoặc dự án liên quan tiền mã hóa. Nạn nhân được yêu cầu clone repository và mở trong VS Code/Cursor, từ đó kích hoạt thực thi mã độc đa nền tảng.
Điểm đáng chú ý là việc dùng dự án VS Code áp dụng kỹ thuật "runOn: folderOpen" để chạy mã mỗi khi mở thư mục trong trình soạn thảo, không cần tương tác bổ sung. Tải trọng triển khai loader/backdoor cho Windows, macOS và Linux, thu thập thông tin đăng nhập và dữ liệu từ trình duyệt ví tiền mã hóa. Trên Linux/macOS, payload dẫn tới biến thể framework Overlord và hiển thị pop-up giả yêu cầu mật khẩu; trên Windows, chuỗi tấn công dùng VBScript để cài VSIX giả mạo dịch vụ hợp lệ.
Khuyến nghị: hạn chế mở repository/extension không tin cậy, kiểm soát đường dẫn thực thi của công cụ phát triển, rà soát các dự án VS Code có cấu hình folderOpen và áp dụng cơ chế giám sát/giới hạn quyền cho môi trường IDE.