

Trezor xác nhận ví Safe 5 bán qua CryptoBilis có phần cứng đánh cắp mật khẩu khôi phục
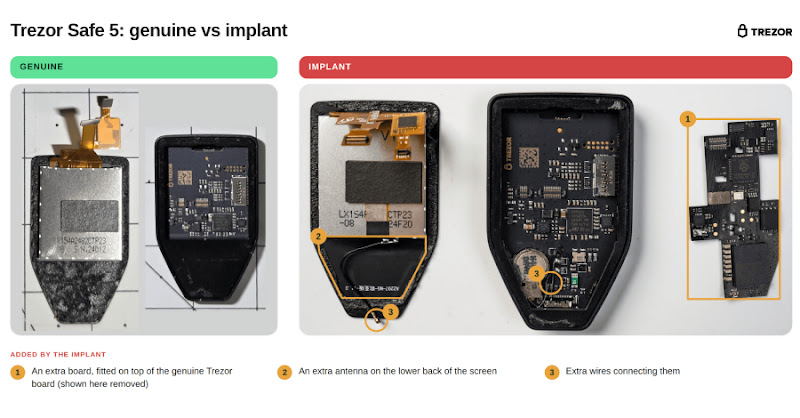
"Trezor confirmed that three Safe 5 wallets sold through reseller CryptoBilis contained hidden implants capable of stealing recovery phrases. These implants intercept the recovery phrase displayed on the screen and transmit it to attackers via the mobile network. Firmware update 2.13.1 mitigates the issue for updated wallets, but does not recover previously stolen phrases."
Sự cố này cho thấy lỗ hổng bảo mật nghiêm trọng trong chuỗi cung ứng ví cứng. Kẻ tấn công có thể đánh cắp mật khẩu khôi phục và chiếm quyền kiểm soát tài sản của người dùng.
Sự việc này gây thiệt hại uy tín cho Trezor và có thể khiến người dùng mất niềm tin vào các ví cứng. Các nhà phân phối cũng cần kiểm soát chặt chẽ nguồn gốc sản phẩm.
Trezor xác nhận ba ví Safe 5 bán qua nhà phân phối CryptoBilis có chứa phần cứng cài cắm, có khả năng đánh cắp mật khẩu khôi phục. Phần cứng này đọc mật khẩu hiển thị trên màn hình và gửi qua mạng di động đến máy chủ của kẻ tấn công. Bản cập nhật firmware 2.13.1 giảm thiểu vấn đề này trên các ví đã cập nhật, nhưng không khôi phục được mật khẩu đã bị đánh cắp trước đó.
Trezor khuyến nghị người dùng mua ví từ CryptoBilis từ tháng 3 nên chuyển tiền đến ví mới với mật khẩu khôi phục mới. Việc khôi phục mật khẩu cũ lên ví khác không giải quyết được vấn đề. Họ cũng khuyên không nên thiết lập ví mới từ nhà phân phối này hoặc nhập mật khẩu khôi phục hiện có vào đó.
Công ty cho biết phần cứng này nằm giữa bo mạch chính và màn hình của Safe 5, không thay đổi firmware hay Secure Element của ví. Nó sao chép mật khẩu khôi phục khi ví hiển thị trong quá trình tạo bản sao lưu hoặc khôi phục ví. Nó cũng sao chép passphrase nếu có trên màn hình. Dữ liệu được mã hóa trước khi gửi và sẽ tiếp tục thử gửi nếu không kết nối được.
Trezor đã loại bỏ CryptoBilis khỏi mạng lưới phân phối chính thức vào ngày 9 tháng 10, sau khi Ledger báo cáo các vụ mất tiền liên quan đến nhà phân phối này. Trezor hiện giảm 80% số lượng nhà phân phối, giữ lại những đối tác đáng tin cậy. https://www.securityweek.com/trezor-confirms-hidden-implants-in-cryptobilis-sold-wallets-that-can-steal-recovery-phrases/
Câu hỏi thường gặp
Phần cứng cài cắm này hoạt động như thế nào?
Phần cứng này đọc mật khẩu khôi phục từ màn hình ví Trezor Safe 5 và gửi nó qua mạng di động đến máy chủ của kẻ tấn công. Nó hoạt động tương tự như phần cứng được tìm thấy trong các ví Ledger bị xâm nhập.
Bản cập nhật firmware 2.13.1 có giải quyết được vấn đề không?
Bản cập nhật này ngăn chặn phần cứng cài cắm thu thập dữ liệu trên các ví đã cập nhật, nhưng không thể khôi phục mật khẩu đã bị đánh cắp trước đó.
Người dùng nên làm gì nếu đã mua ví từ CryptoBilis?
Trezor khuyến nghị chuyển tiền đến ví mới với mật khẩu khôi phục mới và liên hệ bộ phận hỗ trợ để được đổi ví.
Góc nhìn của Orange Cloud
Theo chúng tôi, sự việc này cho thấy rủi ro trong chuỗi cung ứng phần cứng ví tiền điện tử. Các doanh nghiệp Việt Nam sử dụng ví cứng nên kiểm tra kỹ nguồn gốc sản phẩm và cập nhật firmware thường xuyên. Điều đáng chú ý là Trezor đã nhanh chóng phản ứng và cung cấp hướng dẫn cho người dùng bị ảnh hưởng.