

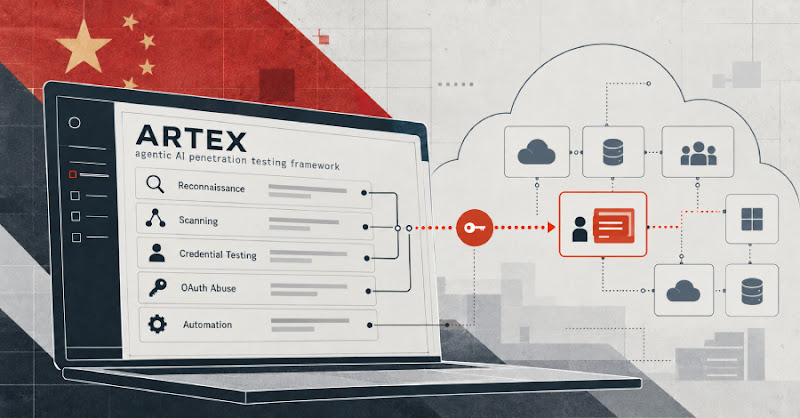
Tin tặc liên kết Trung Quốc dùng AI ARTEX tấn công chuỗi cung ứng ConnectWise
"China-linked threat actor Storm-0940 compromised the ConnectWise Cloud Backup application using the ARTEX AI agentic framework to accelerate reconnaissance, password spraying, and OAuth abuse. The attacks targeted a wide range of sectors, achieving privileged access in some cases within 3 hours. The actor exploited existing application access to authenticate without interactive sign-in, modifying credentials for persistence."
Sự kiện này cho thấy mức độ nghiêm trọng của việc sử dụng AI trong tấn công mạng. Kẻ tấn công có thể xâm nhập và leo thang đặc quyền rất nhanh chóng, gây ra thiệt hại lớn cho các tổ chức.
Các doanh nghiệp sử dụng dịch vụ của ConnectWise hoặc các phần mềm tương tự cần đánh giá lại rủi ro bảo mật và triển khai các biện pháp phòng ngừa. Việc tấn công chuỗi cung ứng có thể gây gián đoạn hoạt động kinh doanh và tổn thất tài chính.
Microsoft cho biết nhóm tin tặc Storm-0940, được cho là liên kết với Trung Quốc, đã tấn công ứng dụng ConnectWise Cloud Backup bằng framework AI ARTEX. Sự việc này bắt đầu từ tháng 9 năm 2026.
Với các doanh nghiệp Việt Nam sử dụng dịch vụ của ConnectWise, đây là cảnh báo về rủi ro tấn công chuỗi cung ứng. Kẻ tấn công có thể truy cập vào nhiều hệ thống khác nhau thông qua một điểm yếu duy nhất.
Storm-0940 sử dụng ARTEX – một framework kiểm thử thâm nhập dựa trên AI – để tăng tốc độ quét mạng, dò mật khẩu và lợi dụng lỗ hổng OAuth. Họ nhắm mục tiêu vào nhiều lĩnh vực như hàng không vũ trụ, ô tô, năng lượng, tài chính, chính phủ và công nghệ. Microsoft nhận thấy AI giúp họ “hoạt động với tốc độ máy” và đạt được quyền truy cập đặc quyền trong vòng 3 giờ ở một số trường hợp.
Từ ngày 10 đến 14 tháng 10 năm 2026, cơ sở hạ tầng của Storm-0940 (địa chỉ IP 144.172.64[.]99) đã thực hiện chiến dịch spray mật khẩu tự động nhắm vào 327 tài khoản trên 8 tổ chức. Họ đã tạo ra hơn 151.000 sự kiện đăng nhập thất bại, đỉnh điểm là 2.900 lỗi mỗi phút vào ngày 11 tháng 10.
Sau khi chiếm quyền điều khiển các ứng dụng ConnectWise Cloud, chúng tiếp tục sử dụng cùng địa chỉ IP để xác thực vào môi trường khách hàng. Kẻ tấn công thậm chí còn thay đổi thông tin đăng nhập ứng dụng để duy trì quyền truy cập, ngay cả sau khi ứng dụng bị khắc phục. Microsoft nhấn mạnh việc thay đổi này có thể tạo ra một cửa hậu tồn tại lâu dài.
Storm-0940 không phải là nhóm duy nhất sử dụng ARTEX. Microsoft cho biết nhiều nhóm tin tặc khác cũng đang khai thác framework này. Điều này cho thấy xu hướng ngày càng tăng của việc sử dụng công cụ AI trong các cuộc tấn công mạng. [https://security.microsoft.com/blog/2026/10/22/china-linked-actor-storm-0940-compromises-connectwise-cloud-backup-using-artex-ai-agents/]
Câu hỏi thường gặp
ARTEX là gì?
ARTEX là một framework kiểm thử thâm nhập dựa trên AI, được viết bằng ngôn ngữ Go. Nó được sử dụng để tự động hóa các tác vụ như quét mạng, dò mật khẩu và khai thác lỗ hổng OAuth. Ban đầu nó là mã nguồn mở, nhưng sau đó đã bị đóng nguồn do bị lạm dụng.
Storm-0940 là ai?
Storm-0940 là một nhóm tin tặc được cho là liên kết với Trung Quốc. Microsoft lần đầu tiên ghi nhận hoạt động của nhóm này vào tháng 11 năm 2024. Họ sử dụng một botnet có tên Quad7 để thực hiện các cuộc tấn công dò mật khẩu.
Tấn công chuỗi cung ứng là gì?
Tấn công chuỗi cung ứng xảy ra khi kẻ tấn công xâm nhập vào một nhà cung cấp phần mềm hoặc dịch vụ, sau đó sử dụng nhà cung cấp đó để tấn công khách hàng của họ. Trong trường hợp này, ConnectWise Cloud Backup là mục tiêu.
Góc nhìn của Orange Cloud
Theo chúng tôi, việc tin tặc sử dụng AI để tăng tốc độ tấn công là một xu hướng đáng lo ngại. Các doanh nghiệp Việt Nam, đặc biệt là những doanh nghiệp phụ thuộc vào dịch vụ đám mây và phần mềm của bên thứ ba, cần tăng cường giám sát và bảo mật. Điều đáng chú ý là thời gian từ khi xâm nhập đến khi đạt quyền truy cập đặc quyền rất ngắn – dưới 3 giờ trong một số trường hợp. Các doanh nghiệp nên xem xét triển khai các giải pháp phát hiện bất thường dựa trên AI để phát hiện và ngăn chặn các cuộc tấn công tương tự.