

Tin tặc Triều Tiên tăng tốc tấn công bằng AI
"Microsoft Threat Intelligence reports increasing adoption of AI by North Korean threat actors to accelerate and scale existing cyber operations. Observed activities include AI-assisted targeting, social engineering, and software development, with actors like Jade Sleet and Onyx Sleet leveraging AI for tasks such as lure generation and penetration testing. The use of AI supports existing goals of revenue generation, intelligence collection, and disruptive objectives, primarily targeting cryptocurrency, financial, and IT organizations."
Việc tin tặc Triều Tiên sử dụng AI để tăng tốc tấn công mạng là một mối đe dọa nghiêm trọng, đặc biệt đối với các tổ chức tài chính và công nghệ.
Các doanh nghiệp có thể phải đầu tư thêm vào bảo mật mạng để chống lại các cuộc tấn công hỗ trợ AI và có thể gặp phải các tổn thất tài chính do bị tấn công.
Microsoft Threat Intelligence báo cáo tin tặc Triều Tiên ngày càng sử dụng AI để tăng tốc và mở rộng các chiến dịch mạng. Các hoạt động quan sát được bao gồm nhắm mục tiêu hỗ trợ AI, kỹ thuật xã hội và phát triển phần mềm. Các nhóm như Jade Sleet và Onyx Sleet đang tận dụng AI để tạo mồi nhử và kiểm tra xâm nhập.
Việc sử dụng AI này hỗ trợ các mục tiêu hiện có: tạo doanh thu, thu thập thông tin tình báo và gây gián đoạn. Các tổ chức tiền điện tử, tài chính và công nghệ thông tin là mục tiêu chính. Điều này đặc biệt quan trọng với các doanh nghiệp Việt Nam trong các lĩnh vực này, vì họ có thể trở thành mục tiêu.
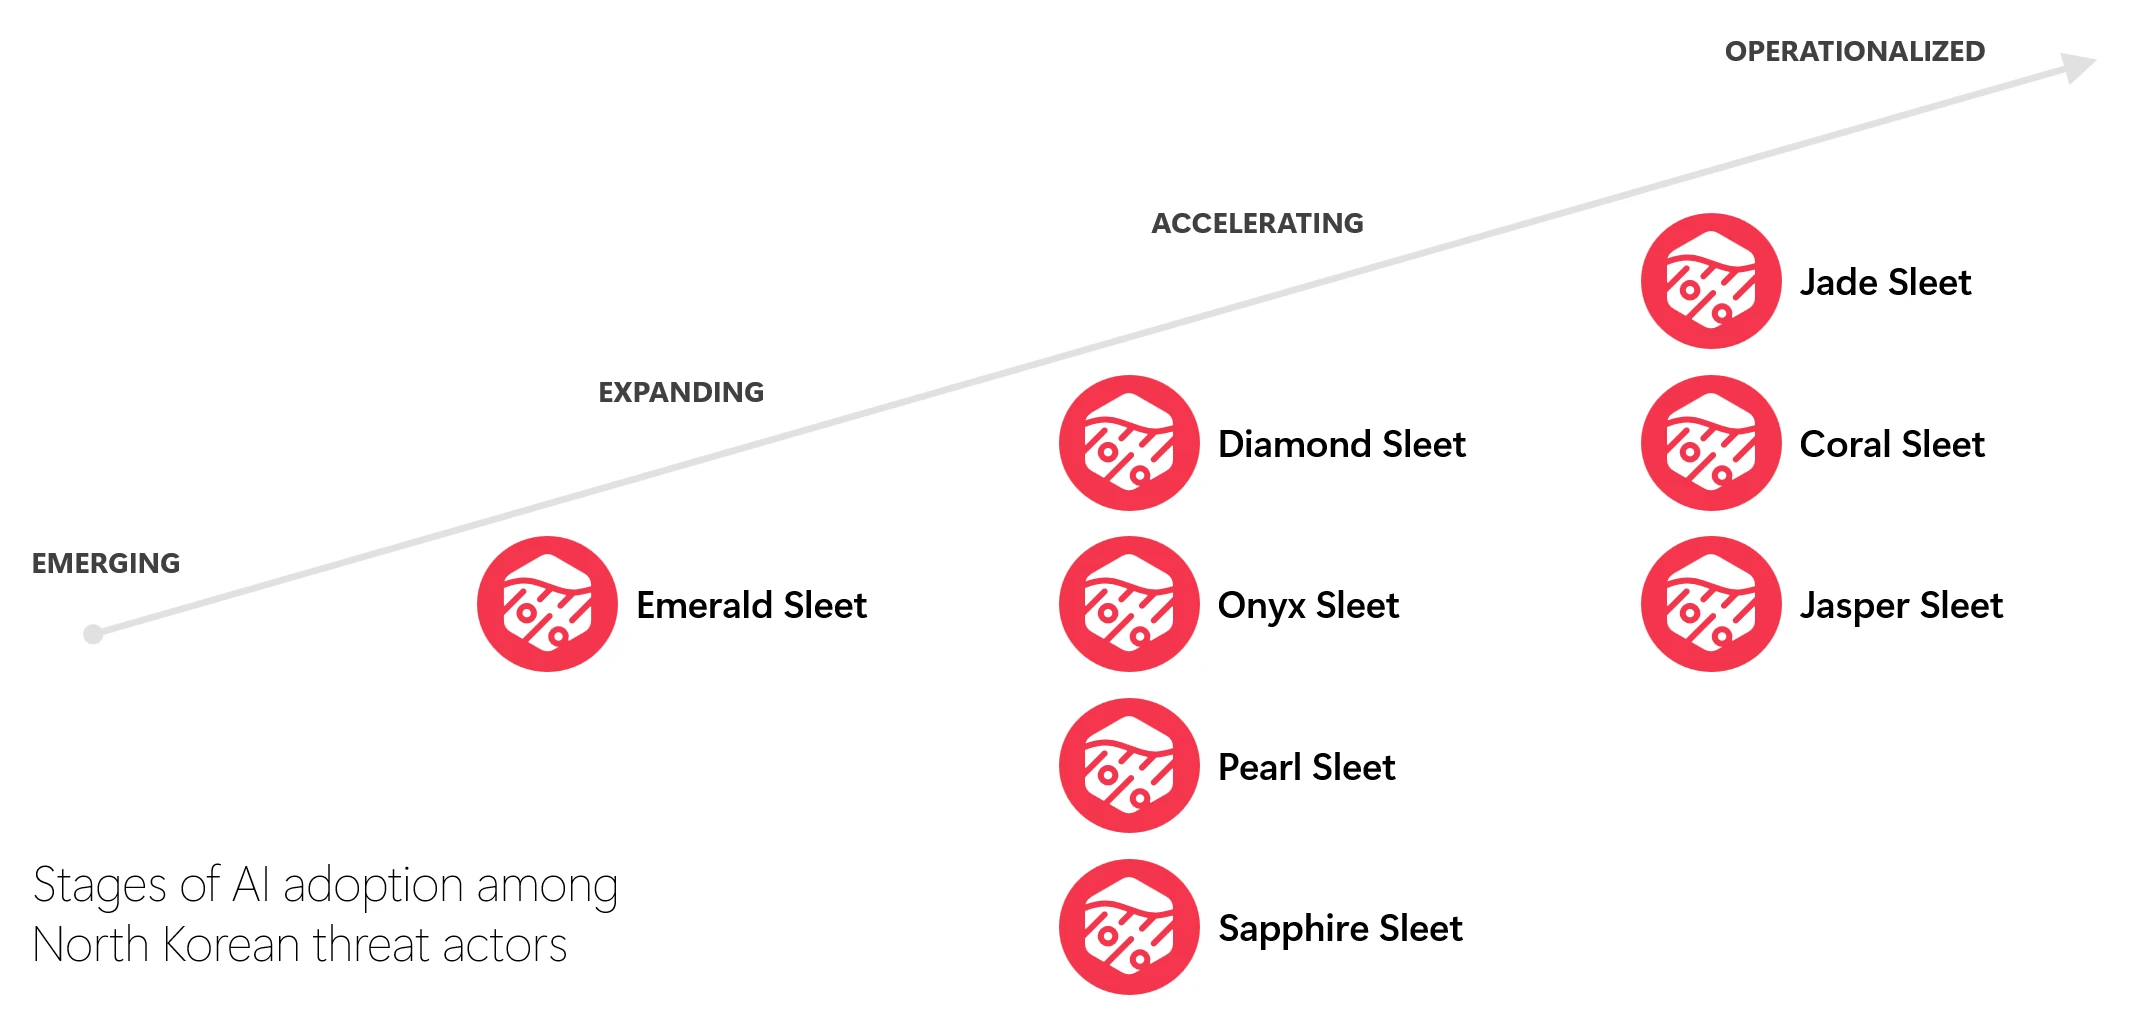
Microsoft phân loại mức độ áp dụng AI của các nhóm tin tặc Triều Tiên thành bốn giai đoạn: mới nổi, mở rộng, tăng tốc và vận hành. Các nhóm như Jade Sleet, Coral Sleet và Jasper Sleet đã tích hợp AI vào hầu hết quy trình hoạt động. Onyx Sleet và Pearl Sleet sử dụng ARTEX, một framework kiểm tra xâm nhập AI mã nguồn mở.
Triều Tiên sử dụng tấn công mạng để vượt qua các lệnh trừng phạt quốc tế. AI giúp họ duy trì và phát triển các hoạt động hiện có, chứ không thay đổi động cơ. Microsoft đánh giá các hoạt động hỗ trợ AI vẫn do con người điều khiển, chưa hoàn toàn tự động. Bạn có thể xem thêm chi tiết về phân tích này tại https://msrc.microsoft.com/blog/2024/05/09/tracking-ai-adoption-in-north-korean-threat-actor-tradecraft/.
Câu hỏi thường gặp
Các nhóm tin tặc Triều Tiên nào đang sử dụng AI?
Jade Sleet, Onyx Sleet, Coral Sleet và Jasper Sleet là những nhóm được Microsoft xác định là đang tích cực sử dụng AI trong các chiến dịch của họ.
AI được sử dụng trong các giai đoạn tấn công nào?
AI được sử dụng trong nghiên cứu, tạo nội dung, phát triển phần mềm, tạo mồi nhử, kiểm tra xâm nhập và phân tích hoạt động.
Mục tiêu chính của các cuộc tấn công này là gì?
Các mục tiêu chính bao gồm tạo doanh thu, thu thập thông tin tình báo và gây gián đoạn, nhắm vào các tổ chức tiền điện tử, tài chính và công nghệ thông tin.
Góc nhìn của Orange Cloud
Theo chúng tôi, việc tin tặc Triều Tiên sử dụng AI để tăng tốc tấn công là một dấu hiệu đáng lo ngại. Các doanh nghiệp Việt Nam, đặc biệt trong lĩnh vực tài chính và công nghệ, cần tăng cường bảo mật. Điều đáng chú ý là các công cụ AI mã nguồn mở như ARTEX đang được sử dụng, cho thấy xu hướng này có thể lan rộng. Các tổ chức nên xem xét sử dụng các giải pháp bảo mật hỗ trợ AI để phát hiện và ngăn chặn các cuộc tấn công.