

Tin tặc tấn công tường lửa và VPN doanh nghiệp, lộ hơn 70.000 thông tin đăng nhập
"A large-scale campaign by threat actor k0t targeted exposed Fortinet FortiGate and Palo Alto Networks GlobalProtect firewalls, resulting in the compromise of over 70,000 credentials. Exploitation leveraged vulnerabilities like CVE-2025-64446 and CVE-2026-0257, alongside brute-force attacks, to gain initial access and exfiltrate data. The actor is linked to ransomware groups Qilin and The Gentlemen."
Chiến dịch này gây ra rủi ro cao về mất dữ liệu và gián đoạn hoạt động cho các tổ chức bị ảnh hưởng. Việc lộ thông tin đăng nhập có thể dẫn đến tấn công ransomware.
Các doanh nghiệp có thể phải đối mặt với chi phí khắc phục hậu quả, bao gồm chi phí pháp lý, mất uy tín và gián đoạn kinh doanh do các cuộc tấn công mạng.
Nhóm tin tặc k0t đã tấn công thành công các tường lửa Fortinet FortiGate và Palo Alto Networks GlobalProtect, cùng với các hệ thống VPN, dẫn đến việc lộ hơn 70.000 thông tin đăng nhập. Chiến dịch này lợi dụng các lỗ hổng bảo mật như CVE-2025-64446 và CVE-2026-0257, kết hợp với tấn công vét cạn (brute-force) để xâm nhập và đánh cắp dữ liệu.
Với các doanh nghiệp Việt Nam đang sử dụng các thiết bị mạng của Fortinet hoặc Palo Alto Networks, việc kiểm tra và vá các lỗ hổng này là cần thiết. Số lượng lớn thông tin đăng nhập bị lộ có thể dẫn đến các cuộc tấn công ransomware hoặc đánh cắp dữ liệu quy mô lớn.
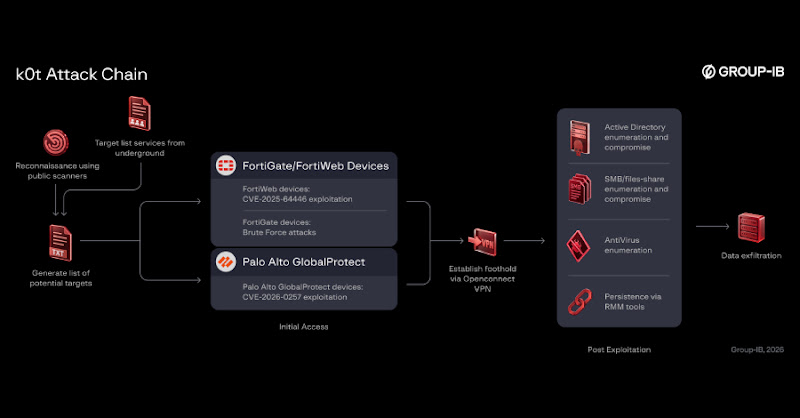
Chuỗi tấn công diễn ra theo các bước sau:
* Trinh sát: Sử dụng các công cụ quét công khai như FOFA và ZoomEye để tìm kiếm các thiết bị VPN và tường lửa đang kết nối internet. * Khai thác: Tấn công các thiết bị này thông qua các lỗ hổng đã biết hoặc sử dụng tấn công vét cạn. * Xâm nhập: Thiết lập kết nối VPN OpenConnect để có quyền truy cập vào hệ thống. * Leo thang đặc quyền: Sử dụng các công cụ như NetExec, Impacket để thu thập thêm thông tin và quyền truy cập. * Chiếm quyền kiểm soát: Cài đặt các công cụ truy cập từ xa như MeshCentral Agent để duy trì quyền kiểm soát. * Đánh cắp dữ liệu: Sử dụng Rclone để tải dữ liệu lên các dịch vụ lưu trữ đám mây như Wasabi S3 và MEGA.
Nhóm k0t có liên kết với các nhóm ransomware Qilin và The Gentlemen, có thể hoạt động như một nhà môi giới truy cập ban đầu hoặc đối tác. Các nạn nhân phân bố rộng rãi trên toàn cầu, tập trung nhiều nhất ở khu vực Châu Á - Thái Bình Dương (38%), tiếp theo là Mỹ Latinh (31.9%), Châu Âu (15.8%) và Trung Đông - Bắc Phi (12.7%).
Góc nhìn của Orange Cloud
Theo chúng tôi, việc lộ hơn 70.000 thông tin đăng nhập cho thấy mức độ nghiêm trọng của chiến dịch này. Các doanh nghiệp Việt Nam nên ưu tiên kiểm tra các thiết bị mạng của mình và áp dụng các bản vá bảo mật mới nhất. Điều đáng chú ý là tin tặc k0t dường như tập trung vào việc tìm kiếm các thiết bị dễ bị tấn công hơn là nhắm mục tiêu vào các tổ chức cụ thể. Do đó, việc bảo mật toàn diện các thiết bị mạng là rất quan trọng.