

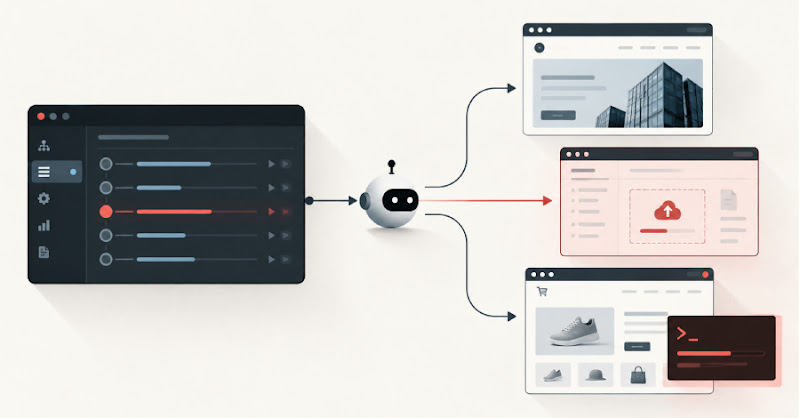
Tin tặc dùng AI tự động tấn công hơn 1.200 website
"Hackers utilized autonomous AI agents, specifically leveraging the Cairn tool, to target over 1,200 company websites, including those of Deere, SharkNinja, and Cummins. The attacks focused on gaining access to shop and payment systems, with some successful intrusions confirmed. Exposed Cairn control panels also leaked sensitive information and credentials, potentially impacting legitimate penetration testing firms as well."
Vụ việc này cho thấy nguy cơ tiềm ẩn của việc sử dụng AI trong tấn công mạng. Việc rò rỉ thông tin đăng nhập và thông tin nhạy cảm có thể dẫn đến các cuộc tấn công phức tạp hơn trong tương lai.
Các doanh nghiệp có thể mất dữ liệu khách hàng, thiệt hại uy tín và chi phí khắc phục sự cố. Đặc biệt, các công ty thương mại điện tử cần tăng cường bảo mật hệ thống thanh toán.
Tin tặc đã sử dụng các tác nhân AI tự động, cụ thể là công cụ Cairn, để nhắm mục tiêu vào hơn 1.200 website của các công ty, bao gồm Deere, SharkNinja và Cummins. Vụ tấn công tập trung vào việc xâm nhập hệ thống mua hàng và thanh toán, với một số trường hợp xâm nhập thành công đã được xác nhận. Các bảng điều khiển Cairn bị lộ cũng rò rỉ thông tin nhạy cảm và thông tin đăng nhập, có thể ảnh hưởng đến cả các công ty kiểm thử xâm nhập hợp pháp.
Nhà nghiên cứu bảo mật Snorre Fagerland của NorForge phát hiện các hoạt động này bằng cách quét internet để tìm các bản sao Cairn bị lộ. Kể từ khoảng ngày 2 tháng 10, ông đã tìm thấy khoảng hai mươi trường hợp Cairn được sử dụng cho mục đích xấu, cho phép ông theo dõi công việc của tin tặc trong thời gian thực. Thông tin này được công bố vào ngày 20 tháng 10.
Cairn cung cấp cho các tác nhân AI một điểm khởi đầu và mục tiêu, sau đó cho phép chúng tự động thực hiện các bước để đạt được mục tiêu. Các tác nhân chia sẻ những gì chúng tìm thấy trên một bảng chung, và người vận hành có thể cung cấp gợi ý. Công cụ này được thiết kế cho kiểm thử xâm nhập được ủy quyền, nhưng trong trường hợp này, nó đã được sử dụng để tấn công các cửa hàng trực tuyến mà không được phép. Tác giả của Cairn, le1xia0, cho biết công cụ này không được thiết kế để tấn công và việc sử dụng độc hại không phải là ý định của họ.
NorForge đã phân loại các bảng điều khiển bị lộ thành ba nhóm. Nhóm lớn nhất, AIA0001, sử dụng ngôn ngữ Trung Quốc và liên kết 14 bảng điều khiển với hơn 1.100 dự án tấn công. Mục tiêu chính của nhóm này là truy cập lâu dài vào hệ thống mua hàng và thanh toán. Các mục tiêu bao gồm các công ty ở Hoa Kỳ, Nhật Bản và Úc. Một nhiệm vụ điển hình yêu cầu các tác nhân tìm cách chạy mã trên một cửa hàng trực tuyến và sau đó tải lên một công cụ tải lên web shell. Các công ty bị ảnh hưởng, bao gồm Deere, SharkNinja và Cummins, cho biết thiệt hại là hạn chế. Deere đã thực hiện các bước để khắc phục sự cố và không phát hiện ra dấu hiệu truy cập trái phép vào thông tin nhạy cảm. SharkNinja cho biết cuộc tấn công nhắm vào một trang web hỗ trợ sản phẩm độc lập và họ đã ngăn chặn được mối đe dọa. Cummins đang điều tra báo cáo về một cuộc tấn công có thể xảy ra trên một trang web do một trong các nhà cung cấp của họ quản lý.
Câu hỏi thường gặp
Công cụ Cairn là gì?
Cairn là một công cụ AI mã nguồn mở được thiết kế cho kiểm thử xâm nhập. Nó cho phép các tác nhân AI tự động thực hiện các bước để đạt được một mục tiêu nhất định, chẳng hạn như tìm kiếm lỗ hổng bảo mật trên một trang web.
Các công ty bị ảnh hưởng đã làm gì?
Deere, SharkNinja và Cummins đều cho biết họ đã thực hiện các bước để khắc phục sự cố và không phát hiện ra dấu hiệu truy cập trái phép vào thông tin nhạy cảm. Cummins đang điều tra một báo cáo về một cuộc tấn công có thể xảy ra trên một trang web do một trong các nhà cung cấp của họ quản lý.
Chi phí của chiến dịch tấn công này là bao nhiêu?
NorForge ước tính chi phí trung bình cho mỗi nhiệm vụ tấn công là khoảng 5 đô la, bao gồm cả các nỗ lực thất bại. Tổng chi phí của toàn bộ chiến dịch được cho là khoảng 5.000 đô la.
Góc nhìn của Orange Cloud
Theo chúng tôi, vụ việc này cho thấy tiềm năng đáng lo ngại của AI trong các cuộc tấn công mạng. Các doanh nghiệp Việt Nam, đặc biệt là các công ty thương mại điện tử, cần tăng cường giám sát hệ thống và kiểm tra các lỗ hổng bảo mật thường xuyên. Điều đáng chú ý là các tác nhân AI có thể hoạt động với chi phí thấp và ít sự giám sát, khiến việc phát hiện và ngăn chặn trở nên khó khăn hơn. Các công ty nên xem xét sử dụng các công cụ kiểm thử xâm nhập tự động để xác định và khắc phục các lỗ hổng trước khi tin tặc khai thác chúng.