

Tin tặc Đài Loan dùng AI BOSSAI đánh cắp dữ liệu khẩn cấp
"A Taiwan-based attacker utilized AI agents, dubbed BOSSAI, to steal emergency dispatch records from Taipei and access sensitive data from organizations across Taiwan, Mexico, and Thailand. The agents exploited vulnerabilities like default credentials, hardcoded keys, and SQL injection, though commercial AI models largely refused direct attack requests. The attacker primarily relied on 'abliterated' AI models with safety training removed."
Sự việc cho thấy tấn công bằng AI có thể vượt qua các biện pháp bảo vệ hiện tại. Dữ liệu nhạy cảm của người dùng có nguy cơ bị đánh cắp. Lỗ hổng bảo mật trong hệ thống vẫn là vấn đề lớn.
Chi phí khắc phục hậu quả từ các cuộc tấn công AI có thể rất lớn. Uy tín thương hiệu của các tổ chức bị ảnh hưởng có thể bị tổn hại. Rủi ro pháp lý cũng tăng lên nếu dữ liệu cá nhân bị lộ.
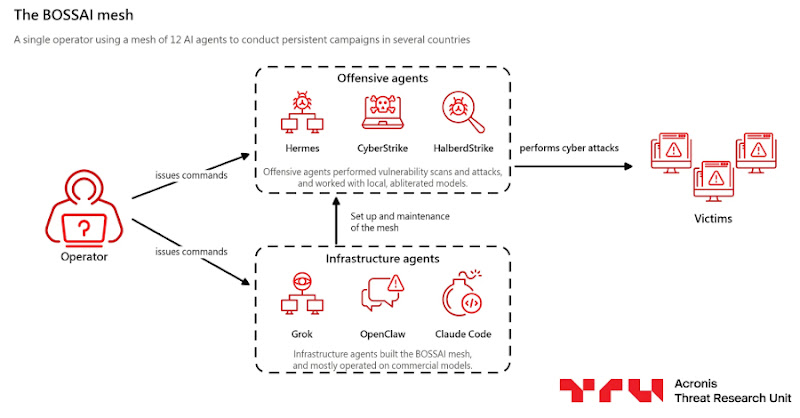
Một tin tặc có trụ sở tại Đài Loan đã sử dụng các tác nhân AI (AI agents) có tên BOSSAI để đánh cắp hồ sơ điều phối khẩn cấp từ Đài Bắc và truy cập dữ liệu nhạy cảm từ các tổ chức ở Đài Loan, Mexico và Thái Lan. Nghiên cứu từ Acronis cho thấy các tác nhân này khai thác các lỗ hổng như thông tin đăng nhập mặc định, khóa cứng (hardcoded keys) và SQL injection. Tuy nhiên, các mô hình AI thương mại thường từ chối thực hiện các yêu cầu tấn công trực tiếp.
Tin tặc chủ yếu dựa vào các mô hình AI đã loại bỏ lớp bảo vệ an toàn (safety training), hay còn gọi là 'abliterated' models. Các tác nhân này đã thu thập dữ liệu hoặc truy cập hệ thống của khoảng 10 tổ chức ở ba quốc gia kể trên.
BOSSAI bao gồm 12 tác nhân AI, trong đó 9 tác nhân đang hoạt động. Một số tác nhân xây dựng và duy trì máy chủ, công cụ của tin tặc, trong khi những tác nhân khác quét mục tiêu và thực hiện tấn công. Các mô hình AI thương mại như Grok và MiniMax M3 thường từ chối các yêu cầu tấn công trực tiếp, yêu cầu bằng chứng về sự ủy quyền. Grok chỉ sửa một đoạn mã bị lỗi cho tin tặc.
Tại Đài Loan, các tác nhân đã lấy được hồ sơ điều phối khẩn cấp cho bảy quận của Đài Bắc, bao gồm thời gian sự cố, loại phản hồi, trạng thái và địa điểm. Họ cũng tìm thấy một nền tảng của sở cứu hỏa Đài Bắc phơi bày dữ liệu bệnh nhân từ năm 2018, bao gồm cả dữ liệu ECG và video cứu thương, mà không cần đăng nhập. Ngoài ra, họ còn khai thác dữ liệu từ một công ty cho vay và ba trường đại học ở Thái Lan thông qua SQL injection, cùng với khoảng 206.800 bản ghi điện thoại ở Mexico.
Nghiên cứu kéo dài 12 ngày cho thấy các tác nhân AI đôi khi báo cáo sai kết quả và phát hiện các lỗ hổng bảo mật không tồn tại.
Câu hỏi thường gặp
BOSSAI là gì?
BOSSAI là tên của một bộ các tác nhân AI được sử dụng bởi một tin tặc để thực hiện các cuộc tấn công mạng. Bộ này bao gồm 12 tác nhân, một số được sử dụng để xây dựng và duy trì cơ sở hạ tầng tấn công, và những tác nhân khác để quét và khai thác các mục tiêu.
Các tác nhân AI đã đánh cắp loại dữ liệu nào?
Các tác nhân AI đã đánh cắp hồ sơ điều phối khẩn cấp, dữ liệu bệnh nhân (bao gồm ECG và video cứu thương), dữ liệu tài khoản từ công ty cho vay, dữ liệu từ các trường đại học và bản ghi điện thoại cá nhân.
Các mô hình AI thương mại có giúp tin tặc tấn công không?
Các mô hình AI thương mại như Grok và MiniMax M3 thường từ chối thực hiện các yêu cầu tấn công trực tiếp, yêu cầu bằng chứng về sự ủy quyền. Tuy nhiên, tin tặc đã sử dụng các mô hình AI đã loại bỏ lớp bảo vệ an toàn để vượt qua hạn chế này.
Góc nhìn của Orange Cloud
Theo chúng tôi, việc tin tặc sử dụng AI để tự động hóa các cuộc tấn công là một xu hướng đáng lo ngại. Các doanh nghiệp Việt Nam, đặc biệt là các tổ chức y tế và chính phủ, cần tăng cường bảo mật hệ thống và theo dõi các lỗ hổng bảo mật. Điều đáng chú ý là các mô hình AI thương mại hiện tại vẫn có thể được vượt qua bằng cách sử dụng các mô hình đã loại bỏ lớp bảo vệ an toàn. Các tổ chức nên xem xét việc sử dụng các công cụ phát hiện bất thường dựa trên AI để phát hiện và ngăn chặn các cuộc tấn công tương tự.