

Tích hợp IAM Roles Anywhere với PKI: các phương pháp tốt nhất
"This article details best practices for integrating AWS IAM Roles Anywhere with existing Public Key Infrastructure (PKI) for secure access to AWS resources from outside of AWS. It focuses on using X.509 certificates for workload identity and establishing a trust model via trust anchors. The article highlights the importance of distinct IAM roles and session policies for each workload to control access."
Việc cấu hình sai trust anchor hoặc session policy có thể dẫn đến quyền truy cập trái phép vào tài nguyên AWS. X.509 certificates cần được quản lý cẩn thận để tránh bị xâm phạm.
Tích hợp IAM Roles Anywhere với PKI giúp giảm chi phí quản lý credentials và tăng cường bảo mật cho hạ tầng hybrid. Việc triển khai thành công có thể giúp doanh nghiệp tuân thủ các quy định về an ninh dữ liệu.
AWS vừa công bố các phương pháp tốt nhất để tích hợp IAM Roles Anywhere với cơ sở hạ tầng khóa công khai (PKI) hiện có. Mục tiêu là cung cấp quyền truy cập an toàn vào tài nguyên AWS từ bên ngoài AWS. IAM Roles Anywhere sử dụng chứng chỉ X.509 để xác thực workload và thiết lập mô hình tin cậy thông qua trust anchor.
Đối với các kỹ sư Việt Nam quản lý hạ tầng hybrid, việc tích hợp IAM Roles Anywhere với PKI giúp giảm thiểu rủi ro liên quan đến việc quản lý credentials. Thay vì lưu trữ long-term credentials, hệ thống sẽ cấp quyền truy cập tạm thời dựa trên chứng chỉ.
Chứng chỉ X.509 cho workload identity
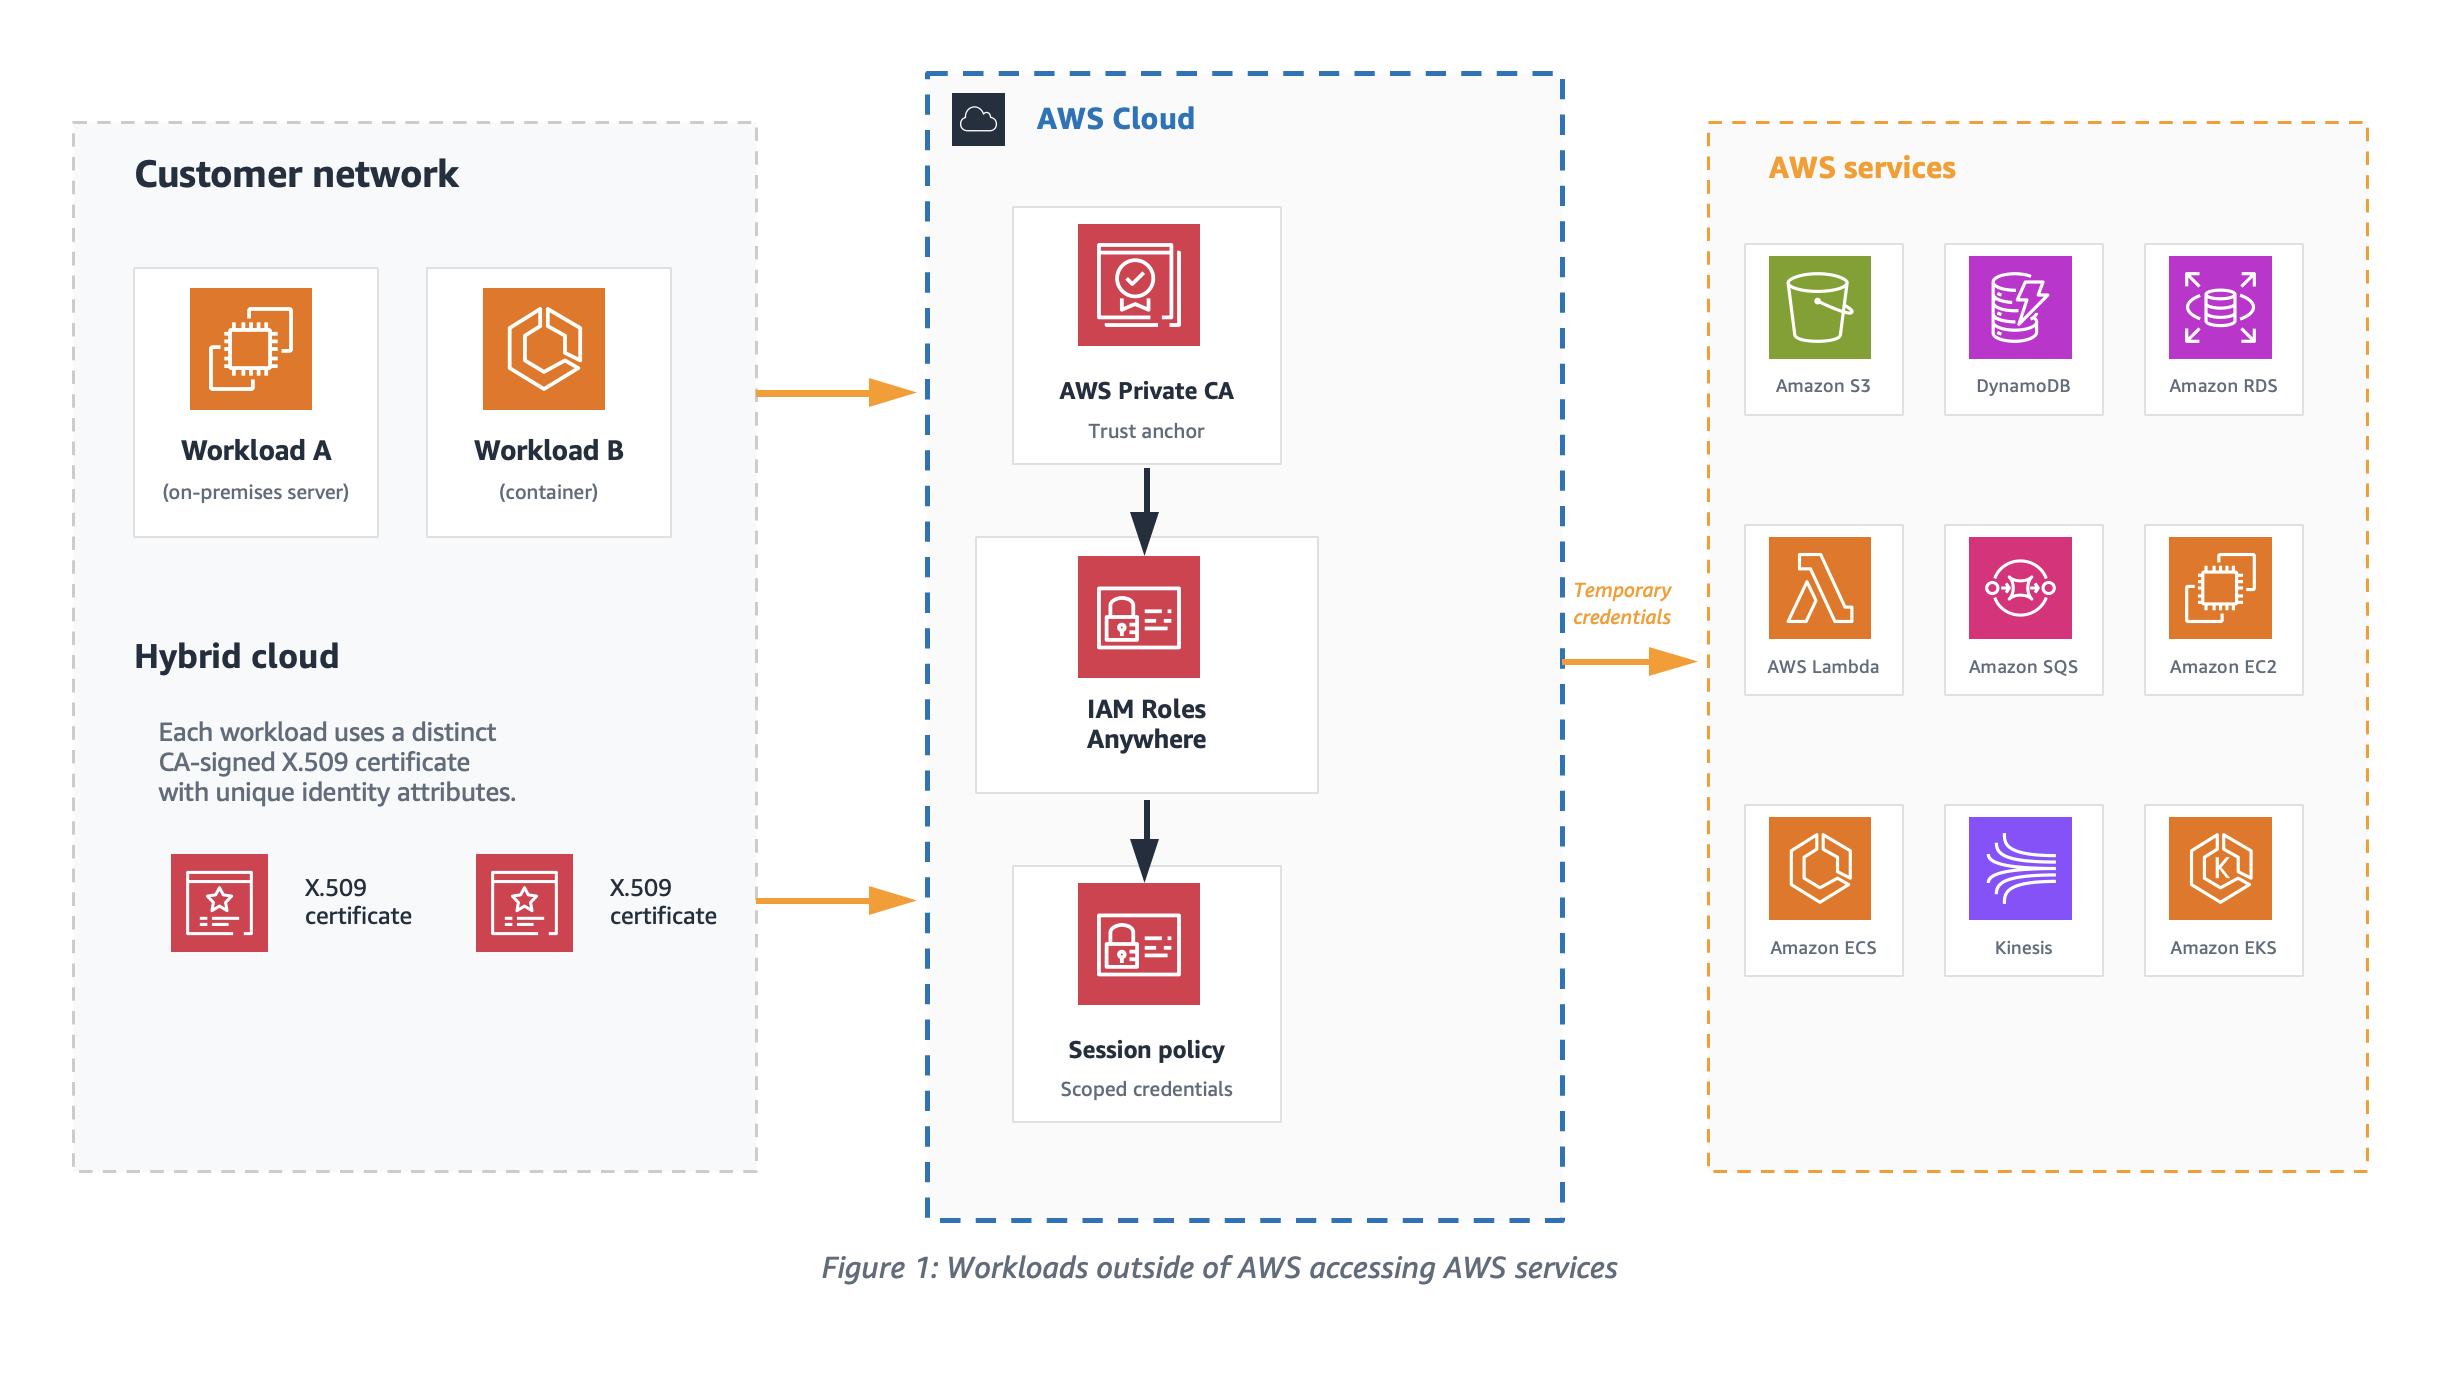
Nếu bạn quản lý nhiều workload, việc gán identity và quyền riêng biệt cho từng workload là cần thiết. PKI, với các công cụ như Active Directory Certificate Services, có thể giúp quản lý và giám sát các identity này một cách tập trung. Các nguyên tắc phân tách workload cũng áp dụng cho PKI và IAM Roles Anywhere. Nếu bạn đã phát hành chứng chỉ cho workload, chúng có thể được sử dụng với IAM Roles Anywhere mà không cần thay đổi.
Ví dụ, Workload A và Workload B có thể có quyền truy cập khác nhau vào tài nguyên AWS tùy theo yêu cầu của tổ chức. Để thiết lập một giải pháp PKI hiệu quả, bạn cần cấu hình các thuộc tính chứng chỉ phù hợp và thiết lập trust model dựa trên các thuộc tính đó.
Mô hình tin cậy
Mô hình tin cậy tập trung vào việc thiết lập mối quan hệ tin cậy giữa IAM Roles Anywhere và CA bằng cách cấu hình trust anchor. Mô hình này kết nối role, service principal của IAM Roles Anywhere và identity được mã hóa trong chứng chỉ X.509 do CA phát hành. IAM Roles Anywhere xác thực người phát hành và subject của chứng chỉ trước khi cấp quyền truy cập tạm thời. Quy trình này yêu cầu bạn tải lên chứng chỉ số của CA làm trust anchor hoặc tham chiếu đến chứng chỉ của AWS Private CA.
Để xác định phạm vi quyền truy cập tạm thời, nên cấu hình các role IAM riêng biệt cho mỗi workload. Workload phải sử dụng chứng chỉ X.509 do CA của bạn phát hành. Các bước thiết lập trust model bao gồm: tạo trust anchor, thiết lập role IAM với trust policy của IAM Roles Anywhere, và cấu hình profile với role IAM và session policy liên quan. Xem thêm thông tin.
Câu hỏi thường gặp
IAM Roles Anywhere là gì?
IAM Roles Anywhere cho phép workload bên ngoài AWS truy cập tài nguyên AWS bằng cách lấy temporary security credentials. Nó dựa trên PKI để thiết lập trust giữa AWS account và CA.
Trust anchor là gì?
Trust anchor là chứng chỉ số của CA được tải lên IAM Roles Anywhere để xác thực chứng chỉ X.509 do CA phát hành. Nó thiết lập mối quan hệ tin cậy giữa IAM Roles Anywhere và CA.
Chứng chỉ X.509 được sử dụng như thế nào?
Chứng chỉ X.509 được sử dụng để xác thực workload và cấp quyền truy cập tạm thời vào tài nguyên AWS. Workload trao đổi chứng chỉ với IAM để lấy credentials.
Góc nhìn của Orange Cloud
Theo chúng tôi, việc tích hợp IAM Roles Anywhere với PKI đặc biệt hữu ích cho các doanh nghiệp Việt Nam đang chuyển đổi lên cloud hoặc vận hành hạ tầng hybrid. Thay vì đầu tư vào các giải pháp quản lý identity phức tạp, doanh nghiệp có thể tận dụng PKI hiện có để quản lý quyền truy cập vào AWS. Điều đáng chú ý là AWS Certificate Manager (ACM) hiện hỗ trợ chứng chỉ công khai có thể xuất được, cho phép sử dụng trên các workload bên ngoài AWS, bổ sung cho IAM Roles Anywhere.