

Nhóm ransomware The Gentlemen dùng khung GentleKiller để vô hiệu EDR trước khi mã hóa
"The Gentlemen ransomware-as-a-service group is using a standardized EDR-killer framework called GentleKiller to disable endpoint defenses before deploying ransomware. The tooling targets about 400 security-related processes across 48 products, leverages BYOVD techniques and multiple vulnerable drivers, and is paired with a Rust-based credential stealer; the recommended mitigation for the related Secure Boot issue is to apply DBX updates that revoke trust in affected vendor-signed binaries."
Tác động đáng kể do chuỗi tấn công có thể vô hiệu EDR trước khi triển khai ransomware, đồng thời tận dụng BYOVD để mở rộng khả năng thực thi. Điểm then chốt: ~400 tiến trình/48 sản phẩm bị nhắm tới; Secure Boot bypass qua BYOVD nếu hệ thống tin chứng chỉ bị ảnh hưởng.
Có thể làm tăng thời gian gián đoạn và chi phí ứng phó do kẻ tấn công chuẩn hóa công cụ cho affiliate, giảm rào cản triển khai. Điểm then chốt: bộ công cụ EDR-killer giúp tăng hiệu quả xâm nhập; rủi ro lan rộng khi nhiều tổ chức phụ thuộc vào Secure Boot/UEFI và chứng chỉ nhà cung cấp.
Nhóm ransomware-as-a-service The Gentlemen được ghi nhận đang phát triển và phân phối một bộ công cụ “EDR-killer” theo khung GentleKiller nhằm làm suy giảm cơ chế phòng thủ trên endpoint trước khi triển khai mã hóa dữ liệu.
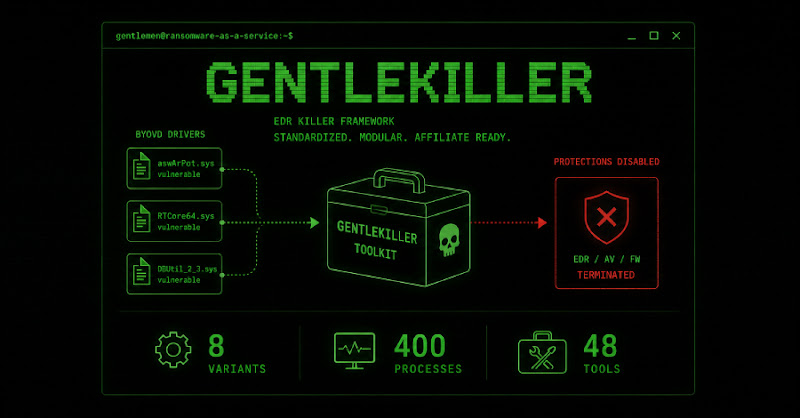
Theo phân tích, GentleKiller chuẩn hóa lớp defense-evasion bằng cách giả mạo thông tin phiên bản, đồng thời sử dụng chứng chỉ và biểu tượng hợp lệ để tăng độ tin cậy. Công cụ nhắm tới khoảng 400 tiến trình liên quan đến 48 sản phẩm bảo mật khác nhau, và triển khai theo hướng BYOVD (bring your own vulnerable driver) với nhiều driver dễ bị khai thác. Bộ công cụ có 8 biến thể, mỗi biến thể mô phỏng một sản phẩm hợp pháp và lạm dụng một driver khác nhau.
Ngoài GentleKiller, nhóm còn dùng các EDR-killer dựa trên BYOVD như HexKiller, ThrottleBlood và HavocKiller/HwAudKiller. Đồng thời, ESET ghi nhận một trình đánh cắp thông tin đăng nhập viết bằng Rust tên OxideHarvest (buildx641) có khả năng thu thập dữ liệu từ nhiều trình duyệt phổ biến.
Về khía cạnh phòng thủ nền tảng, CERT/CC cảnh báo rủi ro Secure Boot bypass đối với nhiều ứng dụng UEFI ký bởi nhà cung cấp. Khuyến nghị kỹ thuật là áp dụng cập nhật UEFI DBX để thu hồi chữ ký/niềm tin đối với các nhị phân bị ảnh hưởng.