

Microsoft cảnh báo chiến dịch TerminalFix dùng reverse tunnel qua chuỗi tấn công nhiều giai đoạn
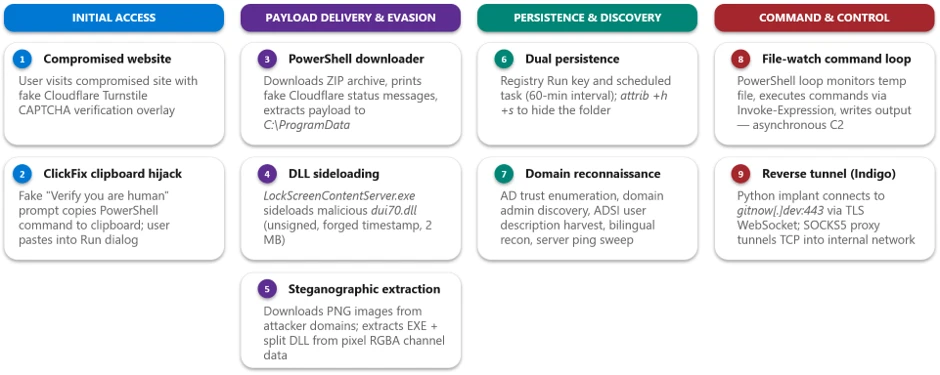
"Microsoft Threat Intelligence reported a TerminalFix campaign, a ClickFix variant, that uses compromised websites and a fake Cloudflare CAPTCHA overlay to trick users into running a malicious PowerShell command. The multistage intrusion combines DLL sideloading, steganographic payload extraction, persistence via Registry Run keys and scheduled tasks, Active Directory reconnaissance, and deployment of a Python-based reverse-tunnel implant that provides encrypted WebSocket C2 and network pivoting capability; Microsoft did not observe the downstream post-exploitation actions described."
Rủi ro cao do chuỗi tấn công nhiều giai đoạn, reverse tunnel và khả năng network pivoting; có thể dẫn tới lateral movement và lộ credential.
Có thể ảnh hưởng tới mạng nội bộ, làm tăng chi phí điều tra ứng phó và gián đoạn vận hành nếu phải cô lập thiết bị hoặc mở rộng kiểm tra.
Microsoft Threat Intelligence ghi nhận TerminalFix, một biến thể của ClickFix, đang nhắm tới nhiều tổ chức trong các ngành khác nhau. Chiến dịch này dùng website bị xâm nhập và lớp phủ Cloudflare CAPTCHA giả để lừa người dùng sao chép rồi chạy một lệnh PowerShell độc hại. Khác với các biến thể trước thường dẫn tới hộp thoại Run của Windows, TerminalFix hướng người dùng mở Windows Terminal hoặc PowerShell, giúp các script nhiều dòng có khả năng thực thi thành công hơn.
Chuỗi tấn công gồm DLL sideloading, trích xuất payload bằng steganography từ ảnh PNG, duy trì hiện diện qua Registry Run keys và scheduled tasks, đồng thời thực hiện Active Directory reconnaissance. Thành phần cuối là một implant Python-based reverse tunnel tạo kênh WebSocket C2 mã hóa và cho phép network pivoting qua máy bị chiếm quyền.
Microsoft cho biết chưa quan sát được các hành động hậu khai thác tiếp theo như mô tả trong chuỗi phân tích. Tuy vậy, các hệ thống bị ảnh hưởng nên được xem là điểm có thể bị dùng để lateral movement hoặc lộ credential. Khuyến nghị: kiểm tra máy trạm có dấu hiệu chạy PowerShell bất thường, rà soát scheduled tasks và Registry Run keys, phát hiện tải xuống ZIP/PNG từ miền lạ, và cô lập nhanh các thiết bị nghi nhiễm để điều tra mở rộng.