

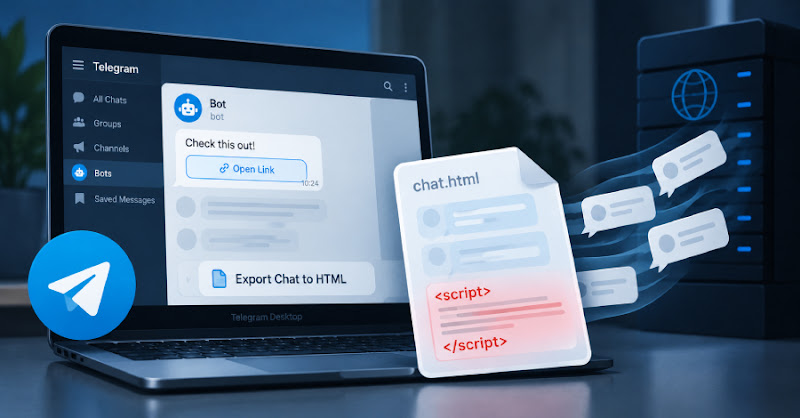
Lỗi Telegram Desktop cho phép JavaScript ẩn trong file HTML xuất chat
"A Telegram Desktop HTML export flaw allowed a bot message to inject hidden JavaScript into exported chat files when opened in a browser, enabling message exfiltration and page tampering. The issue affected Telegram Desktop 4.15.1 through 6.9.3, was fixed by adding proper HTML escaping in 6.9.4 beta and 7.0.1 stable, and no CVE had been assigned at the time of reporting."
Nguy cơ rò rỉ tin nhắn, sửa nội dung trang xuất và lạm dụng file HTML cũ để thực thi mã khi mở bằng trình duyệt.
Có thể ảnh hưởng đến tài liệu lưu trữ chat, quy trình điều tra nội bộ và làm tăng rủi ro khi chia sẻ file xuất giữa các nhóm.
Các nhà nghiên cứu bảo mật phát hiện Telegram Desktop có lỗi trong tính năng xuất chat sang HTML: một tin nhắn từ bot có thể chèn JavaScript ẩn vào file xuất, và mã này sẽ chạy khi người dùng mở file bằng trình duyệt. Khi đó, kẻ tấn công có thể đọc và gửi ra ngoài nội dung tin nhắn, đồng thời thay đổi nội dung hiển thị của trang xuất.
Lỗi ảnh hưởng đến Telegram Desktop 4.15.1 đến 6.9.3 trên Windows, macOS và Linux. Bản sửa đã được phát hành trong 6.9.4 beta và 7.0.1 stable bằng cách bổ sung HTML escaping cho dữ liệu đầu ra. Tuy nhiên, các file HTML đã xuất trước khi vá vẫn có thể chứa mã độc và tiếp tục rủi ro nếu được mở lại.
Theo báo cáo, khai thác chỉ xảy ra khi file được mở trong trình duyệt có bật JavaScript. Mỗi file xuất chỉ chứa tối đa 1.000 tin nhắn, nên phạm vi lộ lọt phụ thuộc vào nội dung của file đó. Hiện chưa có CVE được gán cho lỗi này.
Khuyến nghị: cập nhật Telegram Desktop lên bản đã vá, xuất lại các chat cũ nếu cần lưu trữ, và coi mọi HTML export trước bản vá là không đáng tin cậy. Nếu buộc phải mở file cũ, nên dùng môi trường tắt JavaScript.