

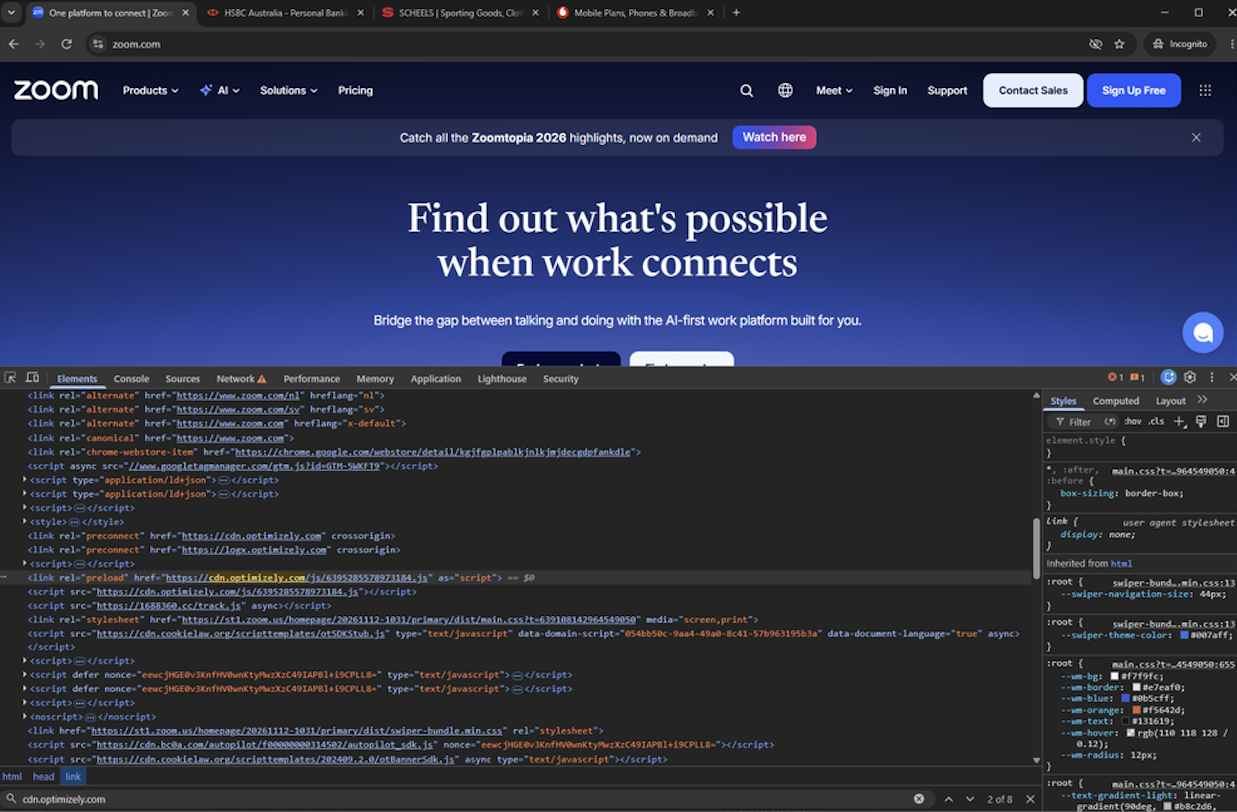
Tấn công Optimizely ảnh hưởng 178 trang web lớn
"A security incident at Optimizely allowed attackers to inject malicious JavaScript into approximately 178 websites, including BBC, CNN, Equifax, Ledger, and Zoom. The payload included data-stealing malware, exploit code targeting Apple devices (DarkSword/Coruna), and cryptocurrency address swapping capabilities. Optimizely has remediated the vulnerability and implemented additional protections, but the incident highlights the risks of third-party JavaScript dependencies and the need for Content Security Policies (CSPs)."
Sự cố Optimizely cho thấy nguy cơ tấn công chuỗi cung ứng qua JavaScript là rất lớn. Kẻ tấn công có thể đánh cắp dữ liệu và kiểm soát thiết bị.
Các doanh nghiệp sử dụng Optimizely hoặc các dịch vụ tương tự có thể bị thiệt hại uy tín và mất dữ liệu khách hàng. Việc khắc phục và triển khai CSPs đòi hỏi chi phí và nguồn lực.
Optimizely xác nhận một lỗ hổng bảo mật cho phép kẻ tấn công chèn mã JavaScript độc hại vào khoảng 178 trang web, bao gồm BBC, CNN, Equifax, Ledger và Zoom. Sự cố xảy ra vào ngày 16 tháng 11 năm 2026.
Đây là vấn đề đáng quan tâm với các doanh nghiệp Việt Nam sử dụng Optimizely hoặc các dịch vụ A/B testing tương tự. Mã độc có thể đánh cắp dữ liệu, khai thác lỗ hổng bảo mật trên thiết bị Apple (DarkSword/Coruna) và thay đổi địa chỉ ví tiền điện tử.
Report URI ghi nhận mã độc được xây dựng lại 26 lần trong ngày, cho thấy kẻ tấn công liên tục điều chỉnh để tránh bị phát hiện. Mã độc có khả năng lấy cắp thông tin thẻ tín dụng, cookie, ảnh chụp màn hình và thay đổi địa chỉ ví tiền điện tử.
DarkSword và Coruna là các bộ khai thác (exploit kit) nhắm vào các lỗ hổng bảo mật cũ trên iPhone và iPad, cho phép kiểm soát hoàn toàn thiết bị.
Optimizely đã khắc phục lỗ hổng, chặn truy cập vào đường dẫn dễ bị tấn công, gỡ bỏ mã độc khỏi các dự án bị ảnh hưởng, và vô hiệu hóa các phiên hoạt động cũng như khôi phục quyền truy cập cho tài khoản người dùng. Họ cũng triển khai thêm các biện pháp bảo vệ trong Cloudflare.
Content Security Policies (CSPs) – chính sách bảo mật nội dung – có thể hạn chế rủi ro bằng cách chỉ định các nguồn được phép cung cấp nội dung JavaScript. Tuy nhiên, theo Report URI, 68/178 trang web bị ảnh hưởng không có CSP, 50 trang có CSP nhưng vẫn cho phép mã độc hoạt động, và chỉ 24 trang (15%) có CSP chặn được hoàn toàn mã độc. Việc triển khai CSP vẫn còn hạn chế do sự phức tạp và ảnh hưởng đến hoạt động marketing.
Các trang web thường tải nhiều file JavaScript (trung bình 22 file/trang chủ theo HTTP Archive năm 2025). Điều này làm tăng nguy cơ tấn công chuỗi cung ứng (supply chain attack) khi một đối tác thứ ba bị xâm nhập.
Câu hỏi thường gặp
Optimizely là gì?
Optimizely là một công ty cung cấp nền tảng để tùy chỉnh trải nghiệm người dùng và thử nghiệm các tính năng mới trên trang web.
Mã độc được phân phối như thế nào?
Mã độc được chèn vào trang web thông qua lỗ hổng bảo mật trong nền tảng Optimizely, ảnh hưởng đến khoảng 178 trang web lớn.
Content Security Policies (CSPs) có thể giúp gì?
CSPs cho phép các trang web chỉ định các nguồn được phép cung cấp nội dung JavaScript, giúp ngăn chặn mã độc từ các nguồn không đáng tin cậy.
Góc nhìn của Orange Cloud
Theo chúng tôi, sự cố Optimizely cho thấy rủi ro từ việc phụ thuộc vào các thư viện JavaScript của bên thứ ba. Các doanh nghiệp Việt Nam nên xem xét triển khai Content Security Policies (CSPs) để giảm thiểu rủi ro, dù việc này có thể phức tạp. Điều đáng chú ý là việc kiểm tra và cập nhật thường xuyên các thư viện JavaScript cũng rất quan trọng.