

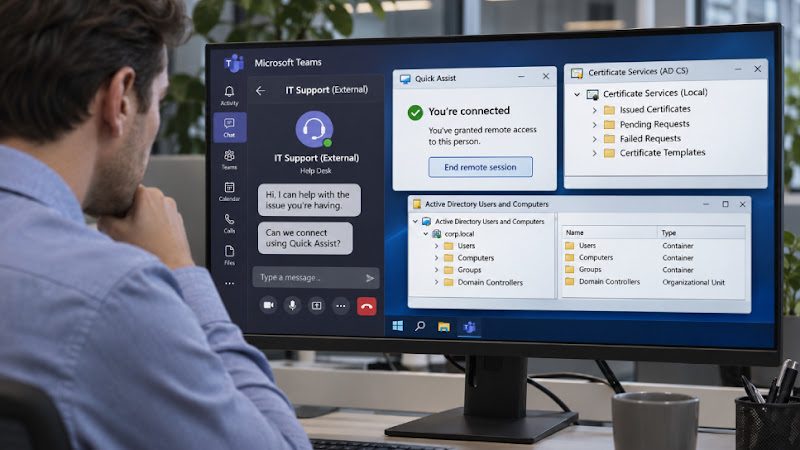
Kẻ tấn công giả mạo IT support trên Microsoft Teams, lợi dụng AD CS để đánh cắp dữ liệu
"Attackers are leveraging social engineering via Microsoft Teams to gain remote access to systems. They then exploit misconfigured Active Directory Certificate Services (AD CS) – specifically ESC1 and ESC8 vulnerabilities – to steal credentials and exfiltrate data. Mitigation involves securing AD CS configurations, employee training, and robust incident response."
Các cuộc tấn công này có thể dẫn đến đánh cắp dữ liệu và mất quyền kiểm soát hệ thống. Việc khai thác AD CS cho phép kẻ tấn công duy trì quyền truy cập ngay cả sau khi thay đổi mật khẩu.
Doanh nghiệp có thể gặp gián đoạn hoạt động do mất quyền truy cập vào hệ thống và thiệt hại về uy tín nếu dữ liệu bị đánh cắp. Chi phí khắc phục sự cố cũng có thể đáng kể.
Microsoft cho biết kẻ tấn công giả mạo nhân viên IT trên Microsoft Teams để chiếm quyền điều khiển máy tính người dùng. Sau đó, chúng khai thác cấu hình Active Directory Certificate Services (AD CS) không an toàn – cụ thể là các lỗ hổng ESC1 và ESC8 – để lấy cắp thông tin đăng nhập và đánh cắp dữ liệu.
Doanh nghiệp Việt Nam sử dụng Microsoft Teams và AD CS cần đặc biệt lưu ý. Các cuộc tấn công này không nhắm vào lỗi của Teams mà tận dụng kỹ thuật social engineering và cấu hình AD CS yếu kém. Một trong hai trường hợp được Microsoft ghi nhận đã dẫn đến việc sao chép dữ liệu công ty lên máy chủ bên ngoài.
Kẻ tấn công bắt đầu bằng cách liên hệ với nhân viên qua Teams, giả mạo bộ phận IT hoặc help desk từ các tài khoản có tên miền tương tự. Chúng yêu cầu người dùng mở công cụ Quick Assist và đọc mã kết nối. Điều này cho phép chúng điều khiển máy tính từ xa.
Sau khi có quyền truy cập, kẻ tấn công giải nén một kho lưu trữ vào thư mục Downloads, sau đó chạy các tệp thực thi Python, Bun hoặc Java. Chúng có thể đổi tên tệp để tránh bị phát hiện, nhưng vẫn giữ thông tin phiên bản của runtime.
AD CS là dịch vụ cấp chứng chỉ cho người dùng và máy tính khi đăng nhập. Nếu cấu hình không an toàn, kẻ tấn công có thể yêu cầu chứng chỉ đại diện cho tài khoản có quyền cao hơn, thậm chí là tài khoản quản trị viên miền. Microsoft nhấn mạnh rằng chứng chỉ này vẫn hoạt động ngay cả khi mật khẩu tài khoản bị thay đổi hoặc máy tính bị xóa.
Trong một trường hợp, kẻ tấn công khai thác lỗ hổng ESC1 để lấy chứng chỉ cho ba tài khoản đặc quyền. Mặc dù Microsoft Defender đã ngăn chặn một số hoạt động, một tài khoản vẫn còn khả dụng. Kẻ tấn công sau đó sử dụng tài khoản này để truy cập máy chủ tệp và sao chép dữ liệu ra ngoài bằng công cụ Rclone.
Trong trường hợp khác, kẻ tấn công sử dụng kỹ thuật PetitPotam để buộc bộ điều khiển miền xác thực với máy tính của chúng. Sau đó, chúng lợi dụng lỗ hổng ESC8 để yêu cầu chứng chỉ cho chính bộ điều khiển miền. Với chứng chỉ này, chúng có thể truy cập vĩnh viễn vào miền.
Microsoft khuyến nghị xác minh mọi yêu cầu hỗ trợ bất thường qua kênh nội bộ, hạn chế quyền truy cập từ các tài khoản Teams bên ngoài và chỉ cho phép các công cụ hỗ trợ từ xa đã được phê duyệt. Ngoài ra, cần xem xét lại các mẫu chứng chỉ, hạn chế quyền đăng ký và kích hoạt HTTPS cùng với Extended Protection for Authentication (EPA). Việc bật kiểm tra chứng chỉ cũng rất quan trọng.
Câu hỏi thường gặp
Lỗ hổng ESC1 và ESC8 là gì?
ESC1 cho phép kẻ tấn công yêu cầu chứng chỉ đại diện cho tài khoản khác, ngay cả khi không có quyền. ESC8 cho phép kẻ tấn công lợi dụng quá trình xác thực NTLM để lấy chứng chỉ cho bộ điều khiển miền.
Công cụ Quick Assist có liên quan gì đến các cuộc tấn công này?
Kẻ tấn công sử dụng Quick Assist, một công cụ hỗ trợ từ xa tích hợp trong Windows, để chiếm quyền điều khiển máy tính của nạn nhân sau khi thuyết phục họ đọc mã kết nối.
Microsoft khuyên doanh nghiệp nên làm gì để phòng ngừa?
Microsoft khuyến nghị xác minh yêu cầu hỗ trợ qua kênh nội bộ, hạn chế quyền truy cập từ xa, xem xét lại cấu hình AD CS và bật kiểm tra chứng chỉ.
Góc nhìn của Orange Cloud
Theo chúng tôi, các doanh nghiệp Việt Nam nên ưu tiên kiểm tra cấu hình AD CS và triển khai các biện pháp bảo mật được Microsoft đề xuất. Đặc biệt, việc đào tạo nhân viên về social engineering là rất quan trọng để ngăn chặn các cuộc tấn công tương tự. Doanh nghiệp có thể bắt đầu bằng việc kiểm tra các mẫu chứng chỉ và hạn chế quyền truy cập từ xa.