

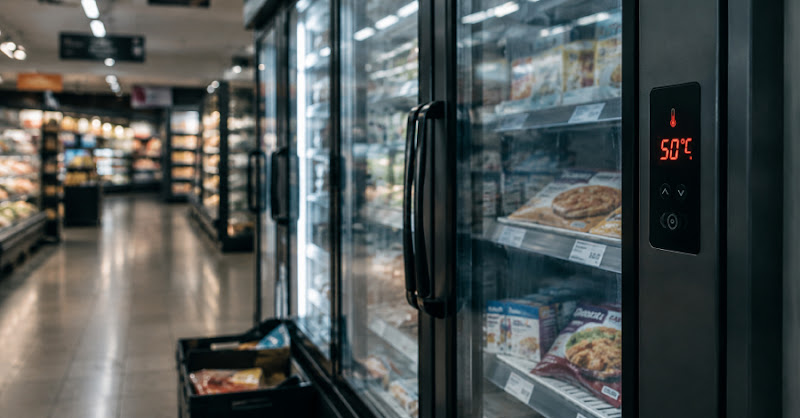
Chuỗi siêu thị châu Âu bị tấn công mạng, làm hỏng thực phẩm
"Supermarkets across Europe experienced cyberattacks targeting refrigeration control systems, leading to temperature manipulation and food spoilage. The attacks primarily impacted systems from Danfoss and, in some cases, Copeland, exploiting vulnerabilities in outdated software and default passwords. No CVE numbers have been publicly associated with these attacks, but the incidents highlight the risk to critical infrastructure."
Các cuộc tấn công mạng vào hệ thống điều khiển công nghiệp cho thấy lỗ hổng bảo mật nghiêm trọng trong cơ sở hạ tầng quan trọng. Kẻ tấn công có thể gây ra thiệt hại lớn về tài chính và uy tín.
Các cuộc tấn công gây ra tổn thất tài chính do thực phẩm bị hỏng và gián đoạn hoạt động của siêu thị. Các doanh nghiệp cần đầu tư vào bảo mật hệ thống để tránh các sự cố tương tự.
Các siêu thị khắp châu Âu vừa trải qua một đợt tấn công mạng nhắm vào hệ thống điều khiển làm lạnh, dẫn đến việc nhiệt độ bị thay đổi và thực phẩm bị hỏng. Các cuộc tấn công chủ yếu ảnh hưởng đến hệ thống của Danfoss và một số trường hợp là Copeland, khai thác lỗ hổng trong phần mềm lỗi thời và mật khẩu mặc định. Hiện tại, chưa có mã CVE nào được công bố liên quan đến các cuộc tấn công này, nhưng sự việc cho thấy rủi ro đối với cơ sở hạ tầng quan trọng.
Đây là vấn đề các kỹ sư và doanh nghiệp Việt Nam cần quan tâm, đặc biệt là các chuỗi siêu thị, nhà kho lạnh, hoặc các đơn vị sử dụng hệ thống điều khiển công nghiệp. Việc đảm bảo an ninh cho các hệ thống này có thể tránh được tổn thất lớn về tài chính và uy tín.
Tại Bỉ, kẻ tấn công chuyển các thiết bị làm lạnh sang chế độ rã băng, khiến nhiệt độ tăng thay vì giữ lạnh. Sabcobel, công ty quản lý hệ thống làm lạnh cho chuỗi siêu thị Delhaize, cho biết điều này. Một cửa hàng ICA ở Thụy Điển cho biết tủ lạnh và tủ đông của họ bị đặt nhiệt độ lên 50°C, buộc nhân viên phải vứt bỏ hàng hóa bị ảnh hưởng.
Tại Estonia, một tủ đông bị đặt nhiệt độ 50°C, nhưng vấn đề được khắc phục nhanh chóng trong vòng 10 phút và không gây thiệt hại cho sản phẩm. Danfoss chưa đưa ra cảnh báo chính thức nào về các cuộc tấn công này tính đến ngày 3 tháng 11. Các hướng dẫn chi tiết nhất hiện tại vẫn là cảnh báo từ CERT-FR của Pháp vào tháng 10.
Một số công ty báo cáo bị ảnh hưởng, với số lượng cửa hàng bị ảnh hưởng từ vài chục đến hơn 100. Các hệ thống bị tấn công thường sử dụng phần mềm lỗi thời hoặc vẫn sử dụng mật khẩu mặc định. Một cửa hàng thịt ở Bỉ ước tính thiệt hại khoảng 15.000 euro do hàng hóa bị hỏng.
Câu hỏi thường gặp
Các siêu thị nào bị ảnh hưởng bởi cuộc tấn công?
Các siêu thị ở Bỉ, Thụy Điển, Estonia, Hà Lan, Ireland, Phần Lan, Bồ Đào Nha và Ý đã bị ảnh hưởng. Các chuỗi siêu thị bao gồm Delhaize, Carrefour, ICA, Coop, Musgrave, Selver, Kesko, Intermarché và Coop supermarkets run by Radenza Group.
Hệ thống nào bị tấn công?
Các hệ thống điều khiển làm lạnh, đặc biệt là các sản phẩm của Danfoss và Copeland, đã bị tấn công. Kẻ tấn công khai thác lỗ hổng trong phần mềm lỗi thời và mật khẩu mặc định.
Hậu quả của cuộc tấn công là gì?
Nhiệt độ trong tủ lạnh và tủ đông bị thay đổi, dẫn đến thực phẩm bị hỏng và phải vứt bỏ. Một số siêu thị phải tạm dừng bán các sản phẩm đông lạnh và làm lạnh.
Góc nhìn của Orange Cloud
Theo chúng tôi, các cuộc tấn công này cho thấy tầm quan trọng của việc cập nhật phần mềm và thay đổi mật khẩu mặc định cho các hệ thống điều khiển công nghiệp. Doanh nghiệp Việt Nam nên kiểm tra và vá các lỗ hổng bảo mật trong hệ thống của mình, đặc biệt là các hệ thống kết nối internet. Điều đáng chú ý là, việc sử dụng các giải pháp bảo mật đa lớp có thể giúp giảm thiểu rủi ro bị tấn công.