

Tấn công FROST cho phép website nhận diện ứng dụng và trang web qua thời gian truy xuất SSD
"Researchers disclosed FROST, a browser-based side-channel attack that uses JavaScript and OPFS SSD timing to infer which websites a user visits and which native apps they open, without native code, extensions, or permissions. The attack affects major desktop browsers on macOS and Linux, achieved up to 88.95% F1 on top websites and 95.83% on pre-installed macOS apps, and has no CVE; mitigations discussed include capping OPFS size, reducing timer precision, or adding a permission prompt."
Tấn công cho phép xác định hành vi người dùng từ xa mà không cần quyền truy cập đặc biệt; độ chính xác cao; khó phát hiện khi khai thác.
Có thể gây rò rỉ thông tin nhạy cảm về hoạt động nội bộ; ảnh hưởng đến quyền riêng tư và tuân thủ bảo mật trong môi trường doanh nghiệp.
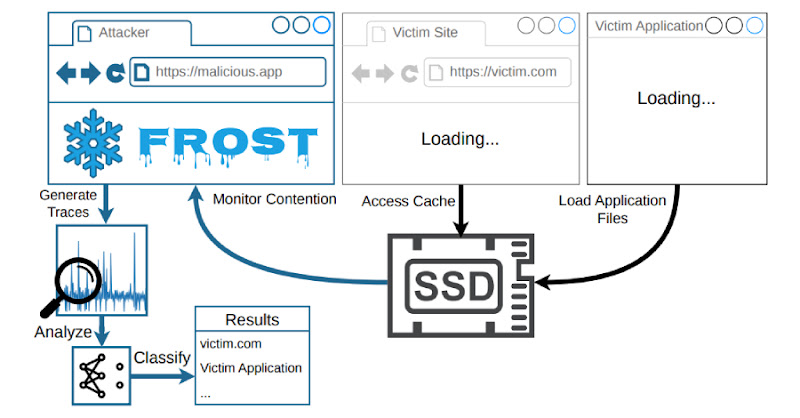
Các nhà nghiên cứu vừa công bố FROST, một kỹ thuật tấn công kênh bên dựa trên JavaScript và Origin Private File System (OPFS) trên trình duyệt, cho phép website xác định trang web và ứng dụng cục bộ mà người dùng mở, chỉ thông qua đo thời gian truy xuất SSD. Phương pháp này không yêu cầu cài đặt mã gốc, extension hay quyền truy cập đặc biệt. FROST tận dụng khả năng lưu trữ OPFS được hỗ trợ trên hầu hết trình duyệt desktop hiện nay (macOS, Linux), tạo file lớn hơn dung lượng RAM để vượt qua bộ nhớ đệm, sau đó đo thời gian đọc ngẫu nhiên các khối dữ liệu 4 kB. Khi người dùng mở ứng dụng hoặc trang web khác trên cùng ổ đĩa, hoạt động truy xuất song song sẽ làm thay đổi thời gian đọc, từ đó cho phép mô hình học máy nhận diện hành vi. Độ chính xác đạt tới 88,95% với 50 website phổ biến và 95,83% với ứng dụng macOS cài sẵn. Hiện chưa có CVE và các trình duyệt lớn đều chưa triển khai biện pháp phòng ngừa cụ thể. Khuyến nghị kỹ thuật: giới hạn dung lượng OPFS, giảm độ chính xác bộ đếm thời gian, hoặc thêm xác nhận quyền truy cập khi sử dụng OPFS. Người dùng nên đóng tab không cần thiết và theo dõi các file lưu trữ bất thường trong trình duyệt.