

Tấn công chuỗi cung ứng nhắm QuickFox: cài backdoor FDMTP qua bộ cài Windows bị trojan hóa
"Researchers disclosed a long-running supply chain attack against the QuickFox VPN/acceleration tool that trojanized its Windows installer to deliver the FDMTP backdoor. The campaign, active since at least August 2025 and fixed in QuickFox version 3.59.6, used obfuscated JavaScript, domain masquerading, and DLL side-loading to fingerprint victims, avoid reinfection, and deploy malware associated with Mustang Panda; no CVE was reported."
Tác động bảo mật đáng kể do kẻ tấn công đưa backdoor FDMTP vào chuỗi cung ứng, kết hợp DLL side-loading và cơ chế lọc nạn nhân để giảm khả năng phát hiện. Điểm then chốt: trojanized installer, fingerprinting + C2, và plugin/remote tasking có thể mở rộng quyền điều khiển.
Rủi ro vận hành tập trung vào người dùng Windows của QuickFox; nếu bị xâm nhập có thể dẫn đến gián đoạn truy cập mạng và tăng chi phí xử lý sự cố. Điểm then chốt: phạm vi nhắm mục tiêu theo điều kiện chạy, khả năng duy trì/điều khiển từ xa thông qua C2 và tác vụ lịch, và nhu cầu cập nhật khẩn để giảm lây nhiễm.
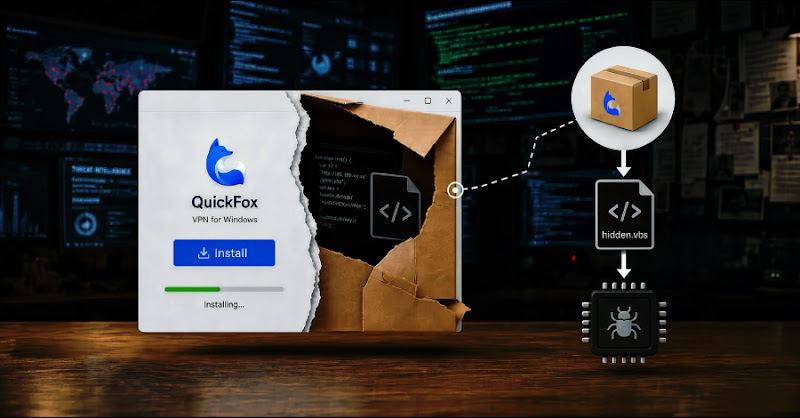
Các nhà nghiên cứu công bố một tấn công chuỗi cung ứng nhắm vào QuickFox, công cụ VPN/network acceleration dành cho người dùng Trung Quốc ở nước ngoài. Theo Fortinet FortiGuard Labs, chiến dịch đã diễn ra từ ít nhất tháng 8/2025 và phát tán backdoor FDMTP thông qua phiên bản bộ cài Windows bị trojan hóa.
Cơ chế lây nhiễm được mô tả gồm: bộ cài chứa tệp HTML renderer của Electron đã bị chỉnh sửa để tải và chạy loader JavaScript. Script này vân tay (fingerprint) máy nạn nhân trước khi tải implant, đồng thời dùng kỹ thuật giả mạo tên miền (lưu trữ payload tại cdns3.51quickfox[.]cn thay vì miền hợp lệ 51quickfox[.]com) để né phát hiện. Payload JavaScript hợp lệ cho phần Firebase, nhưng phần còn lại bị obfuscate và kiểm tra điều kiện chạy (hệ điều hành Windows, trạng thái C2, và danh sách tiến trình).
QuickFox đã loại bỏ thành phần độc hại khỏi bộ cài Windows ở phiên bản 3.59.6 (các thay đổi được đưa vào trong khoảng 25/07–13/08/2025; phiên bản sớm nhất bị ảnh hưởng là 3.0.51.0). Khuyến nghị: rà soát hệ thống Windows có cài QuickFox, cập nhật lên 3.59.6 hoặc cao hơn, và kiểm tra dấu hiệu DLL side-loading/tải ZIP giai đoạn sau từ hạ tầng giả mạo.