

Tấn công chuỗi cung ứng npm quy mô lớn: sâu tự lan truyền đánh cắp bí mật từ môi trường phát triển/CI/CD
"Microsoft Threat Intelligence reported a large-scale npm supply chain compromise affecting more than 400 packages, where malicious releases carried a Mini Shai-Hulud variant that executed via npm preinstall hooks. The worm stole npm, GitHub, cloud, and infrastructure credentials from developer and CI/CD environments, then used them to republish modified packages and persist in repositories; affected organizations should revoke exposed credentials, rebuild from trusted sources, and update npm CLI to the recommended fixed version."
Tác động nghiêm trọng do worm tự lan truyền qua npm preinstall hook, kết hợp đánh cắp credential từ môi trường phát triển/CI/CD và republish gói đã bị sửa. Các điểm then chốt: hơn 400 gói bị ảnh hưởng, exfiltrate qua HTTPS, và persistence qua cấu hình GitHub/IDE.
Nguy cơ gián đoạn chuỗi phát hành phần mềm và tăng chi phí điều tra/phục hồi do cần thu hồi credential và rebuild artifact downstream. Các điểm then chốt: tác động trên nhiều nhà phát hành, khả năng lan sang nhiều repository/workflow, và rủi ro kéo dài do persistence trong hệ sinh thái phát triển.
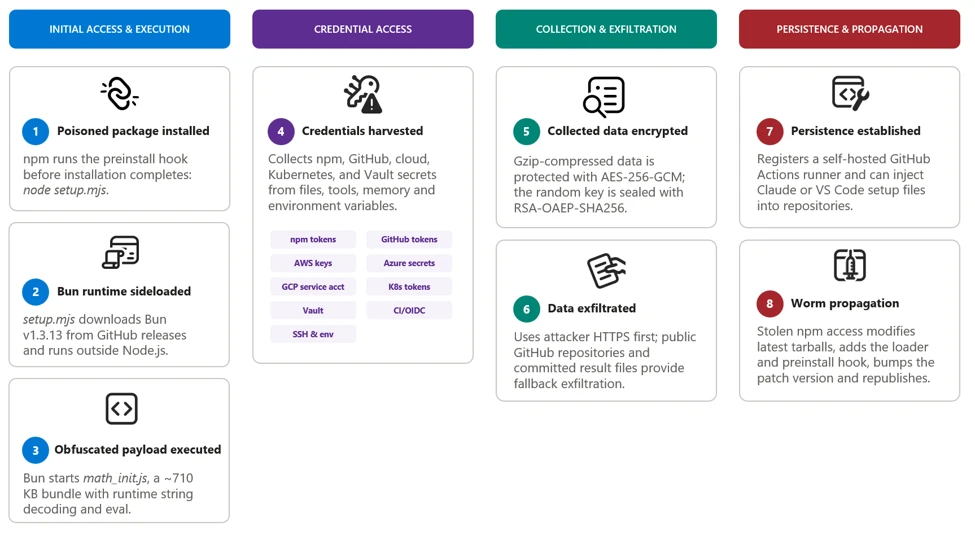
Microsoft Threat Intelligence ghi nhận một tấn công chuỗi cung ứng npm quy mô lớn, ảnh hưởng hơn 400 gói từ nhiều nhà phát hành không liên quan. Các bản phát hành độc hại chứa biến thể Mini Shai-Hulud, hoạt động như worm tự lan truyền thông qua npm preinstall lifecycle hook trước khi quá trình cài đặt hoàn tất.
Sau khi thực thi, mã độc tìm kiếm trên máy phát triển và hệ thống CI/CD các credential cho npm, GitHub, dịch vụ cloud và hạ tầng. Nó xác thực để liệt kê gói, repository, workflow secrets, tham số cloud và secret-store values; dữ liệu thu thập được mã hóa và exfiltrate qua HTTPS (GitHub repository có thể đóng vai trò kênh dự phòng). Điểm đáng chú ý là khả năng lan truyền tự động: kẻ tấn công dùng npm publishing token để tải tarball mới nhất, chèn payload, thêm preinstall hook, tăng phiên bản và republish các gói đã bị sửa.
Khuyến nghị: coi máy trạm/build runner có cài gói bị ảnh hưởng là tiềm ẩn bị xâm phạm; ưu tiên điều tra các credential gắn với danh tính bị ảnh hưởng, các bản phát hành npm bất thường, thay đổi workflow/repository, truy cập cloud/secret-store đáng ngờ; sau đó thu hồi và xoay vòng credential từ môi trường tin cậy, và rebuild hệ thống/artifact từ nguồn đáng tin cậy. Đồng thời nâng cấp npm CLI lên phiên bản đã được khuyến nghị để giảm rủi ro.