

Sự cố bảo mật Canvas ảnh hưởng diện rộng đến hệ thống giáo dục Mỹ
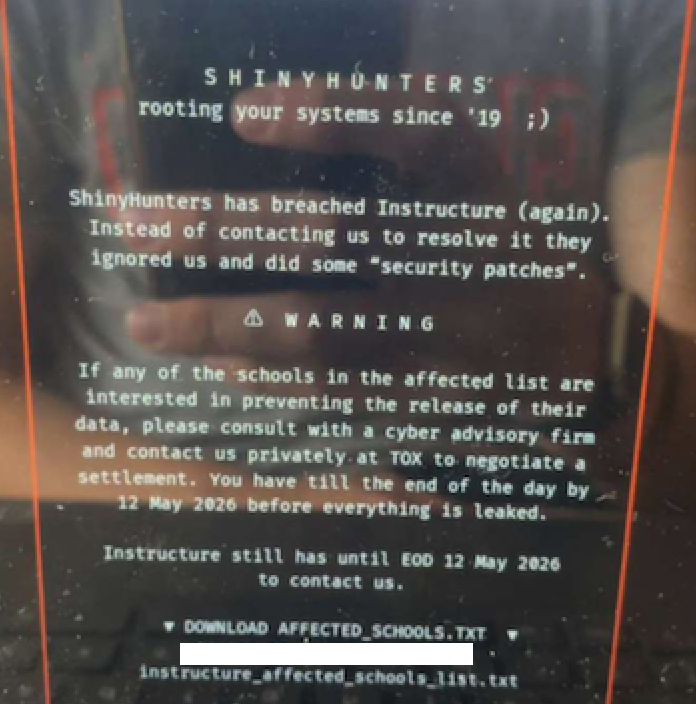
"Canvas parent company Instructure said its platform was disrupted by a data extortion attack attributed to ShinyHunters, which defaced the login page and threatened to leak data from education customers. Instructure later said the attackers exploited an issue related to Free-for-Teacher accounts, temporarily disabled those accounts, and ultimately stated it paid the extortionists in exchange for a promise to destroy the stolen data; no CVE was disclosed."
Rủi ro cao do rò rỉ thông tin nhận dạng cá nhân, gián đoạn dịch vụ diện rộng và khai thác lỗ hổng tài khoản miễn phí.
Ảnh hưởng đáng kể đến hoạt động giảng dạy và uy tín nhà cung cấp dịch vụ, đặc biệt trong kỳ thi; gián đoạn vận hành tại nhiều tổ chức giáo dục lớn.
Ngày 6-7/5/2026, nền tảng Canvas do Instructure vận hành đã bị gián đoạn trên diện rộng do một cuộc tấn công tống tiền dữ liệu do nhóm ShinyHunters thực hiện. Sự cố khiến hàng nghìn trường học, đại học và tổ chức giáo dục tại Mỹ bị ảnh hưởng, đặc biệt trong thời gian diễn ra kỳ thi cuối kỳ. Nhóm tấn công đã thay đổi giao diện đăng nhập Canvas, đăng thông điệp đe dọa công khai dữ liệu của khoảng 275 triệu học sinh, sinh viên và giáo viên từ gần 9.000 tổ chức nếu không nhận được tiền chuộc.
Theo Instructure, dữ liệu bị truy cập trái phép gồm tên, email, mã số sinh viên và các tin nhắn nội bộ; chưa ghi nhận mất mát thông tin nhạy cảm như mật khẩu, số định danh chính phủ hay dữ liệu tài chính. Lỗ hổng bị khai thác liên quan đến tính năng Free-for-Teacher accounts, dẫn đến việc tạm thời vô hiệu hóa nhóm tài khoản này để ngăn chặn rủi ro lan rộng. Instructure cho biết đã thông báo trực tiếp cho các tổ chức bị ảnh hưởng và phối hợp xử lý.
Đến ngày 11/5, Instructure xác nhận đã thỏa thuận trả tiền chuộc để đổi lấy cam kết xóa dữ liệu bị đánh cắp, đồng thời nhận được xác nhận kỹ thuật về việc dữ liệu đã bị hủy. Hiện nền tảng Canvas đã hoạt động trở lại bình thường. Các tổ chức sử dụng Canvas được khuyến nghị đánh giá lại quy trình bảo mật, đặc biệt với các tài khoản miễn phí, tăng cường giám sát truy cập và cập nhật các biện pháp phòng ngừa tấn công mạng.