

Storm-0940 dùng AI ARTEX tấn công chuỗi cung ứng toàn cầu
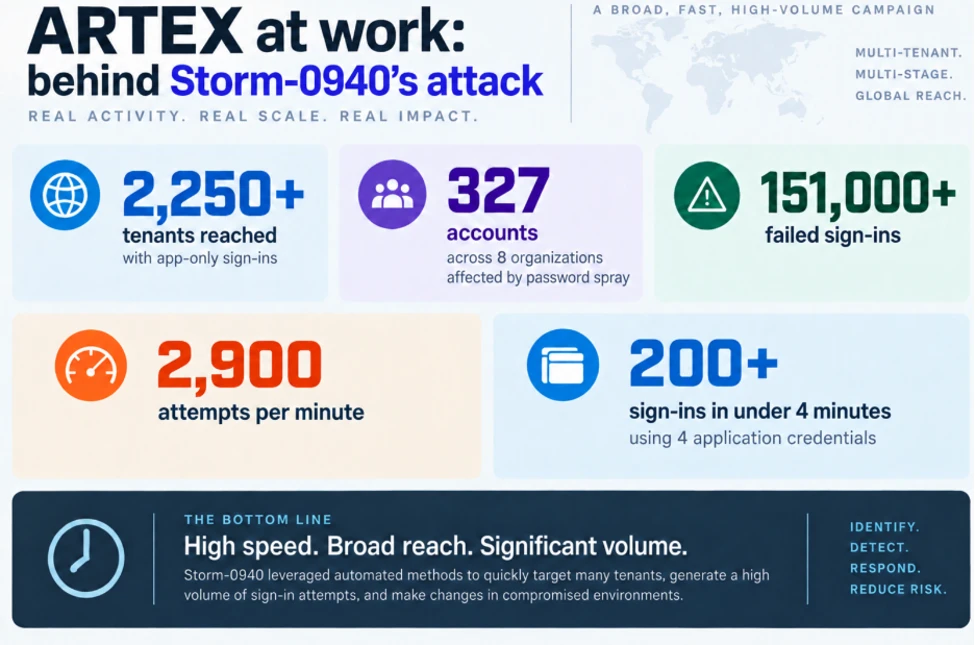
"China-state aligned actor Storm-0940 has been leveraging the agentic AI framework ARTEX since September 2026 to automate attacks against hundreds of organizations globally. This has enabled rapid compromise, including achieving privileged access to cloud infrastructure in under 3 hours, and was used in the recent ConnectWise supply chain compromise. Microsoft Defender XDR provides detections and hunting queries to identify related activity."
Sự kiện này cho thấy tấn công chuỗi cung ứng ngày càng tinh vi và AI được sử dụng để tăng tốc độ tấn công. Điều này đe dọa nghiêm trọng đến an ninh mạng của các tổ chức.
Các doanh nghiệp có thể bị gián đoạn hoạt động, mất dữ liệu và thiệt hại về uy tín do tấn công chuỗi cung ứng. Việc phản ứng nhanh chóng và tăng cường bảo mật là rất quan trọng.
Từ tháng 9 năm 2026, nhóm Storm-0940 (liên kết với chính phủ Trung Quốc) sử dụng framework AI ARTEX để tự động hóa tấn công vào hàng trăm tổ chức trên toàn cầu. Họ đạt quyền truy cập đặc quyền vào hạ tầng đám mây trong vòng chưa đến 3 giờ. Nhóm này cũng chịu trách nhiệm cho sự cố xâm phạm chuỗi cung ứng ConnectWise gần đây.
Việc này cho thấy các nhóm tấn công đang tích hợp AI vào quy trình tấn công, giúp họ mở rộng quy mô nhanh chóng. AI không bị giới hạn bởi thời gian, có thể hoạt động liên tục và đồng thời thử nhiều phương thức tấn công, rút ngắn thời gian từ khi chọn mục tiêu đến khi đạt được mục đích.
Storm-0940 dùng ARTEX để lợi dụng các ứng dụng đã được cấp quyền truy cập, xác thực vào môi trường Microsoft 365 mà không cần đăng nhập tương tác. Họ sử dụng Microsoft Graph để trinh sát, thay đổi thông tin xác thực ứng dụng và cố gắng tăng quyền truy cập. Hoạt động này không phải do lỗ hổng trong hệ thống Microsoft gây ra.
Microsoft Defender XDR cung cấp các bản phát hiện và truy vấn tìm kiếm để xác định hoạt động liên quan. Khách hàng nên kiểm tra đăng nhập của service principal, điều tra thay đổi quyền truy cập ứng dụng bất thường và tuân thủ hướng dẫn của ConnectWise để bảo toàn bằng chứng.
Câu hỏi thường gặp
ARTEX là gì?
ARTEX là một framework kiểm thử xâm nhập sử dụng AI, cho phép tự động hóa các tác vụ tấn công. Storm-0940 sử dụng nó để tăng tốc độ và quy mô các cuộc tấn công của họ.
Storm-0940 đã tấn công những ngành nào?
Storm-0940 nhắm mục tiêu vào nhiều ngành khác nhau, bao gồm hàng không vũ trụ, quốc phòng, ô tô, hóa chất, năng lượng, tài chính, chính phủ, pháp lý, sản xuất, truyền thông, quân sự, bán dẫn, phần mềm, công nghệ và các tổ chức phi lợi nhuận.
Microsoft Defender XDR có thể giúp gì?
Microsoft Defender XDR cung cấp các bản phát hiện và truy vấn tìm kiếm để xác định hoạt động liên quan đến Storm-0940 và ARTEX. Nó giúp khách hàng phát hiện và ứng phó với các mối đe dọa.
Góc nhìn của Orange Cloud
Theo chúng tôi, việc Storm-0940 sử dụng AI ARTEX cho thấy xu hướng tấn công chuỗi cung ứng sẽ ngày càng gia tăng tốc độ và độ phức tạp. Các doanh nghiệp Việt Nam, đặc biệt là các tổ chức trong ngành tài chính, năng lượng và công nghệ, cần đặc biệt chú ý đến việc bảo mật chuỗi cung ứng và tăng cường giám sát hoạt động bất thường trên Microsoft 365. Nên thử nghiệm các công cụ phát hiện và phản hồi như Microsoft Defender XDR để chủ động phát hiện và ngăn chặn các cuộc tấn công tương tự.