

StealC và Amadey: Phân tích infostealer và chuỗi cung cấp trong tấn công đánh cắp thông tin
"The article describes StealC, an infostealer MaaS, and Amadey, a malware loader used to deliver it, emphasizing how stolen credentials, cookies, and session tokens can enable enterprise intrusion and MFA bypass. It reports that on June 24, 2026 Microsoft DCU, Europol, and partners disrupted the infrastructure by taking down, suspending, and blocking over 200 related C2 domains and IPs; no CVE is mentioned, and the mitigation focused on domain seizures, court orders, provider notifications, and analysis-assisted takedown efforts."
Tác động lớn vì infostealer có thể dẫn từ credential theft đến intrusion và bypass MFA thông qua session tokens/cookies; đồng thời chuỗi cung cấp bằng loader giúp mở rộng phạm vi lây nhiễm nhanh. Việc gián đoạn hạ tầng C2 làm giảm khả năng vận hành tức thời nhưng không loại trừ rủi ro tái diễn.
Rủi ro vận hành cao do khả năng chiếm quyền truy cập nhiều hệ thống chỉ từ một tài khoản hợp lệ, thường chỉ bị phát hiện sau khi kẻ tấn công đã hành động (ví dụ triển khai ransomware hoặc rò rỉ dữ liệu). Chi phí điều tra và khắc phục có thể tăng do dấu vết bị xóa và thời gian kích hoạt có thể kéo dài.
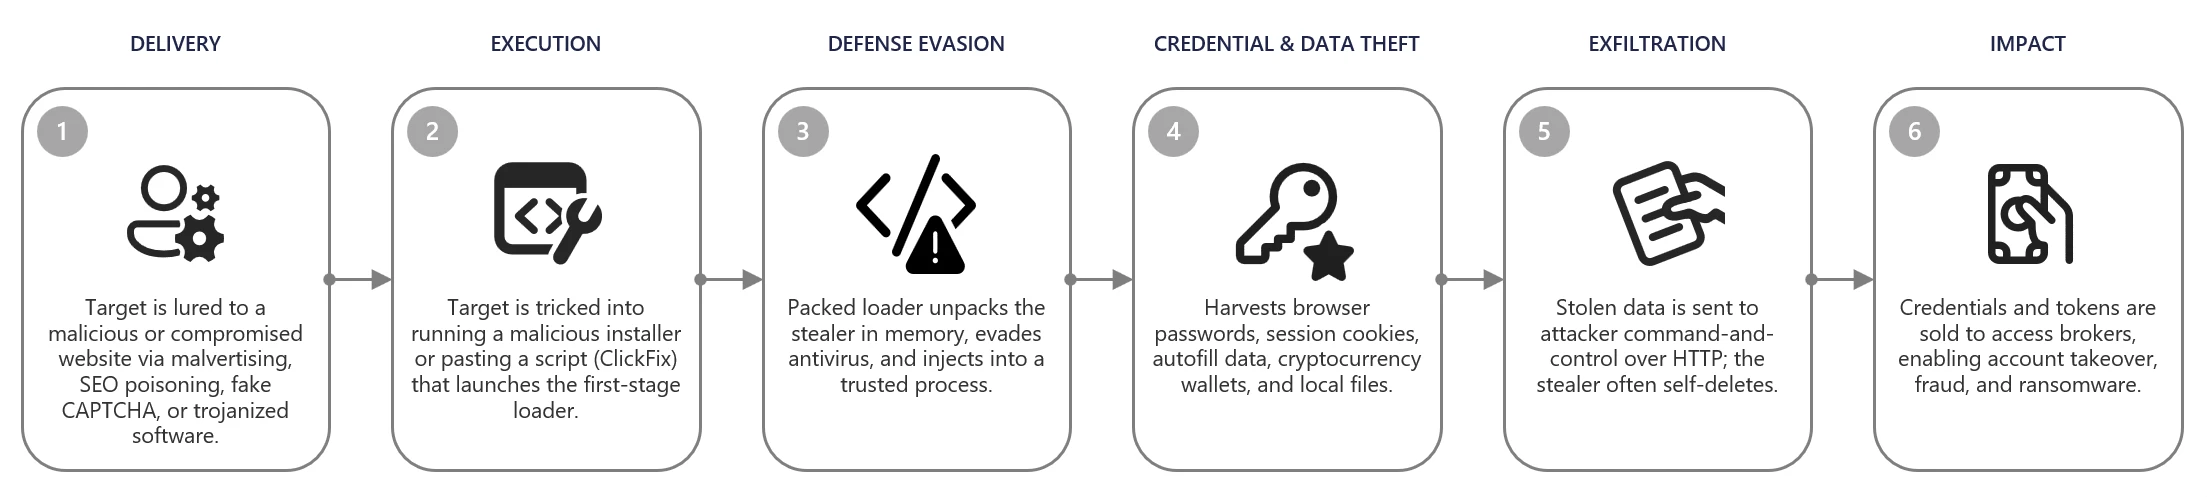
Bài viết phân tích hệ sinh thái infostealer trong tội phạm mạng, tập trung vào StealC (một MaaS chuyên đánh cắp dữ liệu) và Amadey (loader MaaS dùng để phân phối). Theo mô tả, infostealer có thể âm thầm thu thập password, cookies và session tokens từ trình duyệt, ví tiền mã hóa, ứng dụng nhắn tin, email và nền tảng game, sau đó gửi về hạ tầng do kẻ tấn công kiểm soát. Điểm rủi ro với doanh nghiệp là dữ liệu bị đánh cắp có thể đủ để chiếm quyền truy cập, bao gồm khả năng bypass MFA nếu kẻ tấn công tái sử dụng session cookies hợp lệ.
Ngày 24/06/2026, Microsoft DCU phối hợp Europol và đối tác thực hiện hành động gián đoạn đồng bộ: takedown/suspension/block hơn 200 tên miền và địa chỉ IP C2 liên quan đến StealC và Amadey. Biện pháp bao gồm domain seizures, lệnh từ tòa, thông báo cho nhà cung cấp và hỗ trợ phân tích.
Khuyến nghị kỹ thuật: ưu tiên identity protection và credential hygiene, giám sát bất thường đăng nhập từ thiết bị không quản lý, tăng cường phát hiện lạm dụng token/sessions, và triển khai quy trình rapid response khi phát hiện lộ thông tin xác thực.