

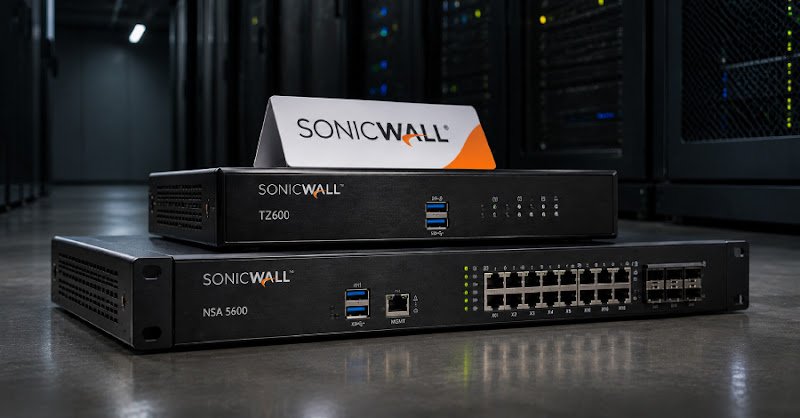
SonicWall cảnh báo firewall Gen 6 không còn bản vá bảo mật
"SonicWall has announced the end of security support for its Generation 6 firewalls, including models running SonicOS 6.x. Due to increased AI-assisted attacks targeting unsupported devices, SonicWall advises immediate replacement with Gen 8 firewalls. Mitigation steps are provided for those unable to immediately replace devices, including disabling WAN management and enforcing MFA."
Việc ngừng hỗ trợ firewall Gen 6 tạo ra lỗ hổng bảo mật nghiêm trọng, khiến hệ thống dễ bị tấn công hơn. Các cuộc tấn công hỗ trợ bởi AI có thể khai thác lỗ hổng này để xâm nhập và gây thiệt hại.
Các doanh nghiệp sử dụng firewall Gen 6 có thể đối mặt với rủi ro mất dữ liệu, gián đoạn hoạt động và tổn thất tài chính. Chi phí thay thế thiết bị và khắc phục hậu quả tấn công có thể đáng kể.
SonicWall khuyến cáo khách hàng ngừng sử dụng và thay thế ngay lập tức các firewall thế hệ 6 (Gen 6), do rủi ro bảo mật tăng cao từ các cuộc tấn công hỗ trợ bởi AI. Công ty nhấn mạnh các thiết bị này dễ bị tấn công hơn bao giờ hết.
Các model bị ảnh hưởng bao gồm TZ350, TZ350W, TZ500, TZ500W, SOHO 250, SOHO 250W, NSA 4600, NSA 5600, NSA 6600, NSa 4650, NSa 5650, NSa 6650, TZ400, TZ400W, TZ600, TZ600P, NSA 3600, NSa 3650, NSa 2650, SOHO, SOHO W, TZ300P, NSa 9250, NSa 9450, NSa 9650, NSv 10 đến NSv 1600 (Gen 6 virtual), SuperMassive 9200, 9400, 9600, 9800, NSsp 12800, NSsp 12400, TZ300, TZ300W, NSA 2600.
Theo báo cáo M-Trends 2026 của Google Mandiant, thời gian khai thác lỗ hổng bảo mật hiện tại âm, trung bình chỉ -7 ngày – nghĩa là các cuộc tấn công bắt đầu trước khi bản vá được phát hành. Xu hướng này càng trở nên nghiêm trọng hơn khi các đối tượng tấn công quan tâm đến các thiết bị bảo mật và cơ sở hạ tầng mạng. Cisco Talos cũng chỉ ra 23% các lỗ hổng CVE được phát hiện năm 2025 ảnh hưởng trực tiếp đến các thiết bị mạng như firewall thế hệ mới (NGFW).
SonicWall khuyến nghị các biện pháp giảm thiểu rủi ro tạm thời nếu chưa thể thay thế ngay lập tức: vô hiệu hóa quản lý WAN (HTTPS, SSH, SNMP trên giao diện WAN), tắt SSL VPN hoặc giới hạn truy cập, kích hoạt xác thực đa yếu tố (MFA) cho tất cả tài khoản truy cập từ xa và quản trị, đặt lại mật khẩu cục bộ, tắt các dịch vụ và giao diện không sử dụng, đồng thời theo dõi nhật ký hệ thống để phát hiện các hoạt động bất thường.
Câu hỏi thường gặp
Firewall Gen 6 nào bị ảnh hưởng?
Các model TZ350, TZ350W, TZ500, TZ500W, SOHO 250, SOHO 250W, NSA 4600, NSA 5600, NSA 6600, NSa 4650, NSa 5650, NSa 6650, TZ400, TZ400W, TZ600, TZ600P, NSA 3600, NSa 3650, NSa 2650, SOHO, SOHO W, TZ300P, NSa 9250, NSa 9450, NSa 9650, NSv 10 đến NSv 1600 (Gen 6 virtual), SuperMassive 9200, 9400, 9600, 9800, NSsp 12800, NSsp 12400, TZ300, TZ300W, NSA 2600 đều bị ảnh hưởng.
Thời gian khai thác lỗ hổng bảo mật hiện tại là bao lâu?
Theo Google Mandiant, thời gian khai thác lỗ hổng bảo mật hiện tại là âm, trung bình -7 ngày. Điều này có nghĩa là các cuộc tấn công thường bắt đầu trước khi bản vá được phát hành.
Các biện pháp giảm thiểu rủi ro tạm thời là gì?
Các biện pháp giảm thiểu rủi ro tạm thời bao gồm vô hiệu hóa quản lý WAN, tắt SSL VPN hoặc giới hạn truy cập, kích hoạt MFA, đặt lại mật khẩu cục bộ, tắt các dịch vụ không sử dụng và theo dõi nhật ký hệ thống.
Góc nhìn của Orange Cloud
Theo chúng tôi, việc SonicWall ngừng hỗ trợ firewall Gen 6 đặt ra thách thức lớn cho các doanh nghiệp Việt Nam đang sử dụng các thiết bị này. Các cuộc tấn công sử dụng AI ngày càng tinh vi khiến việc bảo vệ hệ thống trở nên khó khăn hơn. Doanh nghiệp nên ưu tiên thay thế các firewall Gen 6 bằng Gen 8. Trong thời gian chờ đợi, việc thực hiện các biện pháp giảm thiểu rủi ro tạm thời là cần thiết để hạn chế tối đa các nguy cơ tiềm ẩn.