

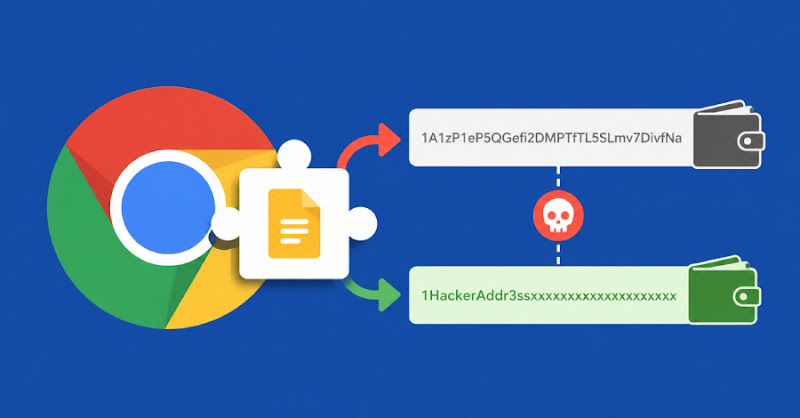
Chiến dịch Silent Swap dùng tiện ích giả “Google Notes” để thay địa chỉ ví crypto
"Researchers identified an active browser-extension crypto theft campaign, codenamed Silent Swap, that uses unsigned .NET and Golang installers to plant a malicious Chromium extension masquerading as Google Notes. The extension hijacks copied wallet addresses and replaces them with attacker-controlled addresses, while using EtherHiding and browser preference tampering to persist and evade detection; no CVE is associated with this campaign. A separate set of fake VPN extensions for Chrome and Firefox was also found stealing clipboard contents such as passwords, API keys, and seed phrases, with later updates changing exfiltration infrastructure."
Nguy cơ cao do thay địa chỉ ví và đánh cắp clipboard có thể gây mất tiền vĩnh viễn và rò rỉ thông tin nhạy cảm; điểm đáng chú ý gồm EtherHiding/C2 linh hoạt, khả năng tiêm tiện ích âm thầm và tải theo ánh xạ theo từng nạn nhân.
Tác động vận hành ở mức trung bình đến cao: người dùng bị ảnh hưởng có thể dẫn đến thiệt hại tài chính và tăng chi phí xử lý sự cố; rủi ro lan rộng do tiện ích có thể phát tán qua cập nhật và đánh cắp nhiều loại bí mật như seed phrase.
Các nhà nghiên cứu đã phát hiện một chiến dịch trộm tiền mã hóa qua trình duyệt (browser extension), được gắn mã Silent Swap, nhắm vào việc thay địa chỉ ví ngay khi người dùng bắt đầu giao dịch. Chiến dịch được triển khai thông qua bộ cài không ký ở hai biến thể .NET và Golang, trong đó biến thể .NET có tên BaseZipInstaller. Bộ cài này tải ZIP, quét các cấu hình Chromium trên máy nạn nhân, rồi chấm dứt tiến trình trình duyệt và tiêm tiện ích độc hại bằng cách chỉnh sửa các tệp Secure Preferences và Preferences.
Mục tiêu của tiện ích là hoạt động như một crypto clipper: nó yêu cầu quyền truy cập clipboard, URL và lịch sử duyệt web, sau đó thay địa chỉ ví được sao chép bằng địa chỉ do kẻ tấn công kiểm soát. Vì giao dịch blockchain thường không thể đảo ngược, việc đổi địa chỉ có thể dẫn đến mất tiền vĩnh viễn. McAfee Labs cũng ghi nhận kỹ thuật EtherHiding để lấy thông tin máy chủ C2 từ blockchain, đồng thời dùng cơ chế sửa thiết lập để tải tiện ích âm thầm mà không cần phê duyệt từ cửa hàng.
Ngoài ra, Socket phát hiện các tiện ích giả mạo “VPN Go: Free VPN” trên Chrome và Firefox có logic đánh cắp clipboard (mật khẩu, mã xác thực, API key, OAuth token, seed phrase) và thay đổi hạ tầng theo phiên bản. Khuyến nghị: gỡ bỏ ngay các tiện ích liên quan và coi mọi bí mật đã được sao chép khi tiện ích hoạt động là đã bị lộ.