

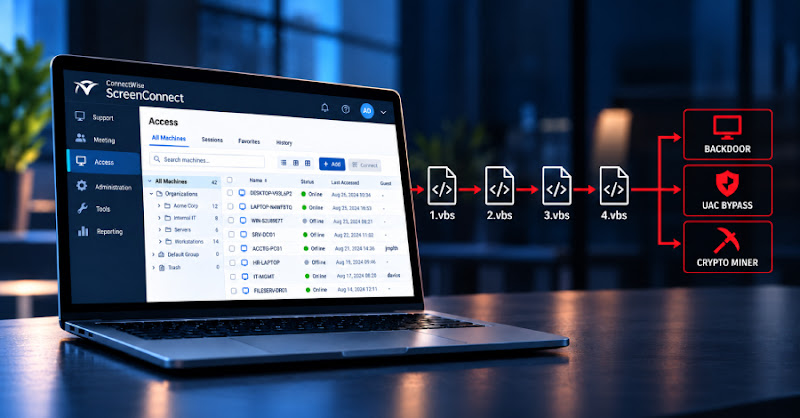
ScreenConnect bị lạm dụng để phát tán chuỗi VBScript bốn giai đoạn
"Researchers reported worm-like abuse of ConnectWise ScreenConnect where rogue clients delivered a four-stage VBScript chain to newly connected hosts. The chain profiles the system, stages additional payloads from Dropbox, and ultimately decrypts and executes second-stage PowerShell content; observed outcomes included a ScreenConnect backdoor, UAC-bypass/persistence tooling, tunneling utilities, and an XMRig miner, with no CVE cited in the article. The activity also propagates by writing the scripts to a public path so future ScreenConnect connections can re-trigger infection."
Rủi ro lây lan nội bộ và thực thi mã từ xa tăng cao; có thể dẫn tới backdoor, né UAC và đào tiền ảo trên máy bị ảnh hưởng.
Có thể gây gián đoạn vận hành, tăng tải hệ thống và phát sinh chi phí xử lý sự cố; môi trường dùng ScreenConnect/RMM cần kiểm tra sớm để tránh lan rộng.
Các nhà nghiên cứu an ninh ghi nhận hoạt động có tính worm-like khi ConnectWise ScreenConnect bị lạm dụng để triển khai một chuỗi VBScript bốn giai đoạn lên các máy vừa kết nối. Theo báo cáo, ba sự cố riêng biệt ban đầu đến từ Quick Assist lừa đảo hỗ trợ kỹ thuật, một MSI installer được phát tán qua phishing, và một mồi nhử Geek Squad refund form.
Sau khi cài đặt, các client ScreenConnect giả mạo liên tục gọi wscript.exe để chạy các file 1.vbs, 2.vbs, 3.vbs và 4.vbs. Chuỗi này thu thập thông tin hệ thống, kiểm tra RAM, trạng thái cài đặt ScreenConnect và các sản phẩm bảo mật, sau đó tải thêm payload từ Dropbox, giải mã nội dung và thực thi PowerShell giai đoạn hai. Các payload quan sát được gồm backdoor ScreenConnect, công cụ UAC bypass/persistence, tiện ích tunneling và XMRig miner.
Điểm đáng chú ý là mã độc còn ghi các script vào C:\Users\Public\Libraries\Default\Lib\Lib1 để tái kích hoạt khi có kết nối mới, biến máy bị xâm nhập thành cơ chế phát tán tiếp theo. Tổ chức nên kiểm tra các client ScreenConnect bất thường, rà soát %TEMP% và Run Key, chặn kết nối tới hạ tầng C2/Dropbox liên quan, đồng thời giám sát PowerShell và wscript.exe trên các máy đầu cuối.