

SCKit lợi dụng ScreenConnect để xâm nhập và tấn công kỹ thuật viên
"Threat actors are exploiting vulnerabilities in ConnectWise ScreenConnect to gain unauthorized access to MSP-managed endpoints. They deploy the SCKit worm, which establishes persistence and delivers malicious payloads like RelayTrap, targeting IT support technician workstations. Defenders should investigate technician workstations and endpoints, as simply removing the client doesn't fully remediate the threat."
SCKit là một mối đe dọa nghiêm trọng vì nó cho phép kẻ tấn công truy cập trái phép vào các hệ thống quan trọng và triển khai malware độc hại. Việc nhắm mục tiêu vào kỹ thuật viên hỗ trợ đặc biệt nguy hiểm do quyền truy cập rộng rãi của họ. Quyền truy cập kéo dài tạo điều kiện cho các cuộc tấn công tiếp theo.
Các doanh nghiệp sử dụng dịch vụ MSP có thể bị gián đoạn hoạt động, mất dữ liệu và thiệt hại về uy tín do SCKit gây ra. Việc khắc phục sự cố có thể tốn kém và mất thời gian. Gián đoạn dịch vụ và mất dữ liệu là những rủi ro chính.
Microsoft xác nhận các đối tượng tấn công đang lợi dụng lỗ hổng trong ConnectWise ScreenConnect để truy cập trái phép vào các thiết bị được quản lý bởi các nhà cung cấp dịch vụ quản lý (MSP). Chúng triển khai worm SCKit, thiết lập quyền truy cập kéo dài và phân phối các payload độc hại như RelayTrap, nhắm mục tiêu vào máy trạm của kỹ thuật viên hỗ trợ.
Đây là vấn đề đáng quan tâm với các doanh nghiệp Việt Nam sử dụng dịch vụ MSP, vì nó có thể dẫn đến việc lộ thông tin và mất quyền kiểm soát hệ thống. Việc loại bỏ client không đầy đủ để khắc phục triệt để mối đe dọa này.
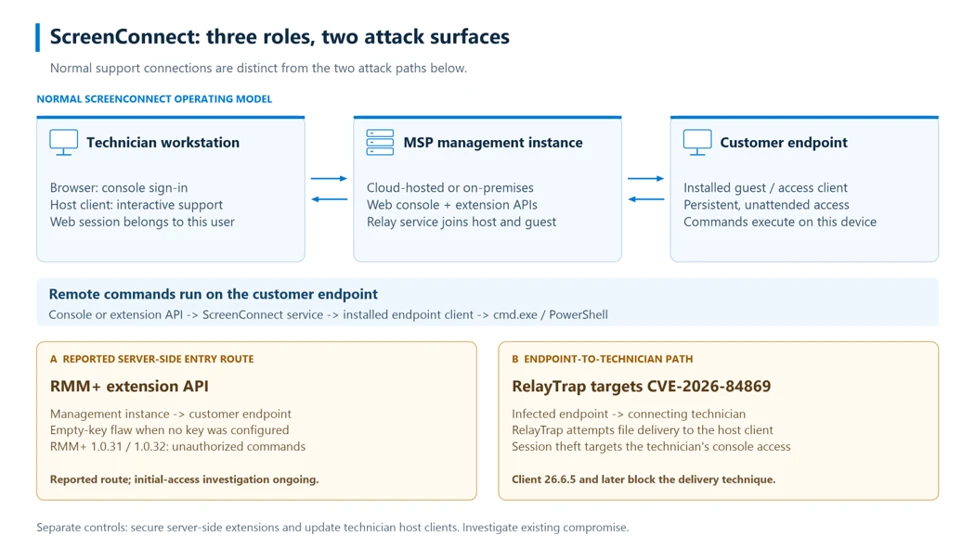
SCKit bắt đầu bằng cách thực thi các lệnh thông qua ScreenConnect để cài đặt client giống hệt, kết nối đến cơ sở hạ tầng do kẻ tấn công kiểm soát. Một trình khởi chạy batch sẽ lấy một bộ giải mã PowerShell, giải mã và trích xuất SCKit bằng khóa duy nhất cho từng thiết bị. Bộ công cụ này thiết lập quyền truy cập liên tục thông qua các tác vụ theo lịch và mục nhập Run trong registry, đồng thời triển khai RelayTrap, một thành phần được thiết kế để phân phối payload độc hại đến kỹ thuật viên kết nối.
Worm nhắm mục tiêu vào máy trạm của kỹ thuật viên hỗ trợ bằng cách sử dụng phiên ScreenConnect đã bị xâm nhập và sử dụng bảng điều khiển quản lý của nạn nhân để phân phối payload đến các thiết bị được quản lý khác. Quyền truy cập này cho phép kẻ tấn công quản lý từ xa các thiết bị bị ảnh hưởng, thực thi lệnh và triển khai các công cụ khác độc lập với phiên hỗ trợ hợp pháp. Các nhà phòng vệ nên điều tra máy trạm của kỹ thuật viên và các thiết bị bị ảnh hưởng. https://msrc.microsoft.com/blog/2024/05/21/sckit-abuses-screenconnect-to-deploy-remote-access-and-target-technician-sessions/
Câu hỏi thường gặp
SCKit là gì?
SCKit là một worm độc hại lợi dụng lỗ hổng trong ConnectWise ScreenConnect để xâm nhập vào hệ thống và thiết lập quyền truy cập kéo dài. Nó được sử dụng để phân phối các payload độc hại khác.
ScreenConnect được sử dụng như thế nào?
ScreenConnect là một nền tảng hỗ trợ và truy cập từ xa được sử dụng bởi các nhà cung cấp dịch vụ quản lý (MSP) để quản lý thiết bị của khách hàng. Nó bao gồm một phiên bản quản lý, máy trạm kỹ thuật viên và client trên thiết bị khách hàng.
Làm thế nào để giảm thiểu rủi ro từ SCKit?
Các nhà phòng vệ nên điều tra máy trạm của kỹ thuật viên và các thiết bị bị ảnh hưởng. Việc loại bỏ client không đầy đủ để khắc phục triệt để mối đe dọa này. Xem thêm hướng dẫn chi tiết tại https://msrc.microsoft.com/blog/2024/05/21/sckit-abuses-screenconnect-to-deploy-remote-access-and-target-technician-sessions/.
Góc nhìn của Orange Cloud
Theo chúng tôi, việc SCKit nhắm vào các kỹ thuật viên hỗ trợ là một chiến thuật đáng chú ý. Kỹ thuật viên thường có quyền truy cập rộng rãi vào các hệ thống, khiến họ trở thành mục tiêu hấp dẫn để leo thang đặc quyền. Các doanh nghiệp Việt Nam nên xem xét việc kiểm tra định kỳ các máy trạm của kỹ thuật viên và triển khai các biện pháp bảo mật bổ sung, chẳng hạn như xác thực đa yếu tố (MFA).