

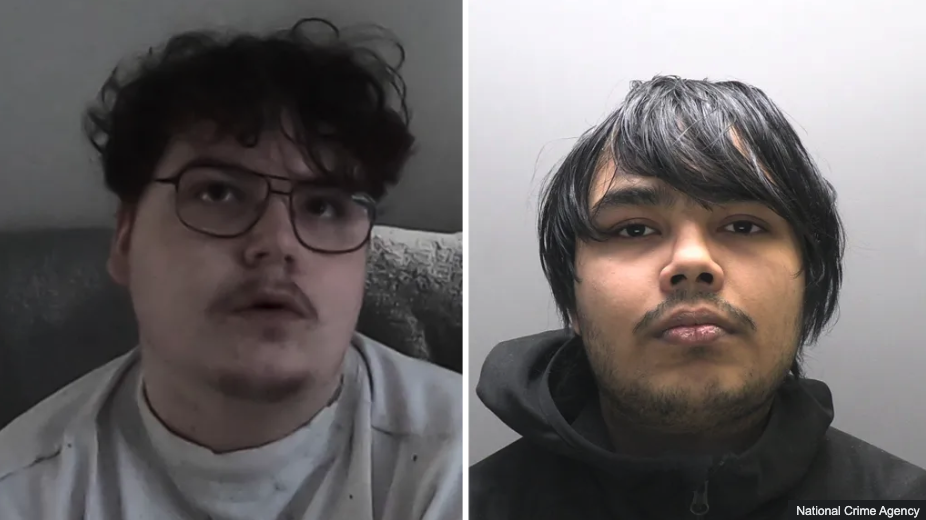
Thành viên Scattered Spider nhận tội tại Anh liên quan vụ tấn công Transport for London
"Two members of the Scattered Spider cybercrime group pleaded guilty in the UK to charges tied to the August 2024 Transport for London attack, which disrupted the public transport network and involved unauthorized access and risk of serious damage to human welfare. The article also links the defendants to broader phishing, SIM-swapping, and ransomware activity across the US and UK; no software CVE is mentioned, and the immediate outcome is guilty pleas with sentencing scheduled for July 15, 2026."
Vụ án cho thấy chuỗi tấn công có thể kết hợp truy cập trái phép, phishing/SIM-swapping và chiếm đoạt thông tin xác thực để dẫn tới xâm nhập diện rộng và rủi ro gián đoạn dịch vụ. Điểm đáng chú ý gồm nguy cơ thiệt hại nghiêm trọng cho hạ tầng công cộng, tổng tiền chuộc lớn và phạm vi nhiều tổ chức.
Tác động kinh doanh thể hiện ở mức độ gián đoạn dịch vụ công và chi phí điều tra/khắc phục kéo dài. Các điểm chính gồm gián đoạn mạng lưới vận tải, rủi ro lan sang nhiều ngành thông qua phishing và thiệt hại tài chính liên quan tiền chuộc.
Hai bị cáo thuộc nhóm tội phạm mạng Scattered Spider đã nhận tội tại Vương quốc Anh trong ngày đầu xét xử, liên quan cáo buộc phát sinh từ vụ tấn công mạng tháng 8/2024 nhắm vào Transport for London (TfL). Theo cáo trạng, hành vi bị cáo buộc gồm truy cập trái phép vào hệ thống máy tính của TfL và gây ra nguy cơ thiệt hại nghiêm trọng đối với phúc lợi con người, khiến mạng lưới vận tải công cộng khu vực Greater London bị gián đoạn.
Các bị cáo gồm Thalha Jubair (20 tuổi) và Owen Flowers (18 tuổi). BBC cho biết Flowers thừa nhận vai trò trong một âm mưu xâm nhập các nhà cung cấp y tế tại Mỹ như SSM Health Care Corporation và Sutter Health vào tháng 9/2024.
Bài viết cũng liên hệ Jubair với các hoạt động phishing, SIM-swapping và ransomware trên phạm vi Mỹ và Anh. Công tố tại New Jersey nêu cáo buộc liên quan 120 lần xâm nhập vào 47 tổ chức tại Mỹ trong giai đoạn 5/2022–9/2025, với tổng tiền chuộc được nạn nhân chi trả ít nhất 115 triệu USD. Ngoài ra, Jubair bị cáo buộc vận hành kênh Telegram “Star Chat” phục vụ chiếm đoạt thông tin qua phishing giọng nói/SMS và đánh cắp mã MFA.
Khuyến nghị: doanh nghiệp nên siết chặt kiểm soát truy cập, tăng cường bảo vệ tài khoản (đặc biệt với MFA), giám sát dấu hiệu SIM-swapping và triển khai quy trình phản ứng sự cố cho các kịch bản phishing đa kênh.