

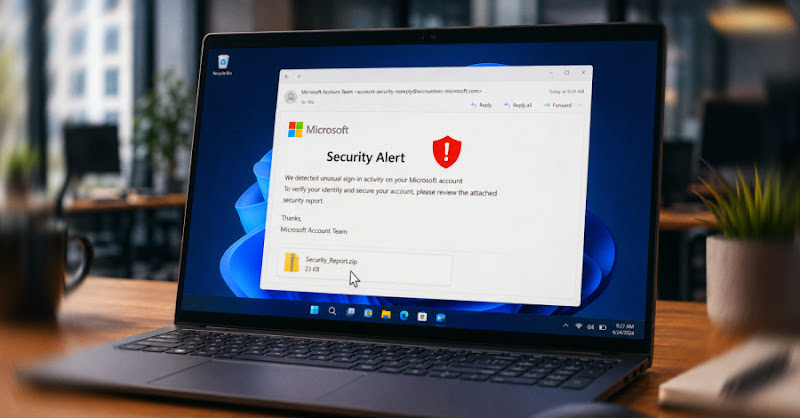
Nhóm ScarCruft dùng email giả mạo cảnh báo Microsoft để triển khai NarwhalRAT
"ScarCruft (APT37), a North Korean state-sponsored group, used spear-phishing emails impersonating Microsoft account security alerts to deliver NarwhalRAT via ZIP archives containing malicious LNK files. The multi-stage Python-based RAT uses batch scripts, scheduled-task persistence, in-memory execution, and multiple C2 channels including Korean websites and pCloud, and it can log keystrokes, capture screenshots/audio, exfiltrate files, and execute remote commands."
Tác động bảo mật ở mức cao do NarwhalRAT là RAT có khả năng keylogging và thu thập đa dạng dữ liệu, kết hợp cơ chế in-memory execution và multi-C2 làm tăng độ bền và khó phát hiện.
Rủi ro vận hành đáng kể vì kẻ tấn công có thể exfiltrate dữ liệu và thực thi lệnh từ xa, gây gián đoạn và tăng chi phí điều tra. Tuy nhiên mức độ ảnh hưởng phụ thuộc vào tỷ lệ người dùng bị lừa và khả năng kiểm soát tệp đính kèm.
Nhóm tin tặc nhà nước Triều Tiên ScarCruft (APT37) được ghi nhận sử dụng chiến dịch spear-phishing giả mạo thông báo bảo mật tài khoản Microsoft để phân phối mã độc NarwhalRAT. Email đánh vào tâm lý lo ngại “hoạt động bất thường” liên quan đến việc tạo OTP và lạm dụng đăng nhập, đồng thời thúc ép nạn nhân mở tệp đính kèm.
Thay vì tài liệu định dạng HWP, tệp đính kèm thực tế là ZIP chứa LNK độc hại. Khi được kích hoạt, chuỗi lây nhiễm nhiều giai đoạn khởi chạy các script batch trung gian để tải và cài đặt NarwhalRAT, kèm việc lấy một tệp thực thi Python từ nguồn hợp lệ và tệp CAT. Cơ chế duy trì hoạt động được thiết lập thông qua scheduled task, cấu hình để chạy payload chính theo hướng in-memory nhằm giảm dấu vết trên đĩa.
NarwhalRAT có khả năng keylogging, chụp screenshot (hỗ trợ ảnh độ phân giải cao), ghi âm âm thanh môi trường, thu thập thông tin cửa sổ đang hoạt động và dữ liệu từ thiết bị USB, đồng thời thực thi lệnh từ máy chủ C2. Về hạ tầng điều khiển, mã độc dùng các website tại Hàn Quốc (ví dụ daehoat[.]com, novel21[.]co.kr) và kênh phụ dựa trên API pCloud như “dead drop resolver”.
Khuyến nghị: tăng cường lọc email giả mạo, chặn/giám sát việc mở LNK từ ZIP, rà soát scheduled task bất thường, và kiểm tra hành vi tải xuống đa giai đoạn/khởi chạy in-memory.