

SBI xác nhận rò rỉ dữ liệu sau khi phát hiện 3.897 bản ghi khách hàng trên dark web
"State Bank of India (SBI) confirmed a data leak involving approximately 3,897 customer records found on the dark web. The exposed data includes personally identifiable information (PII) such as mobile numbers, dates of birth, addresses, and CIF identifiers, but excludes sensitive financial data. The source of the leak is currently under investigation, with no identified attacker or confirmed breach of SBI systems."
Vụ rò rỉ dữ liệu này có thể dẫn đến mạo danh và lừa đảo nhắm vào khách hàng SBI. Việc lộ thông tin cá nhân có thể tạo điều kiện cho các cuộc tấn công phishing.
Vụ việc có thể gây tổn hại đến uy tín của SBI và làm giảm niềm tin của khách hàng. Ngân hàng có thể phải đối mặt với các chi phí pháp lý và bồi thường liên quan đến việc bảo vệ dữ liệu.
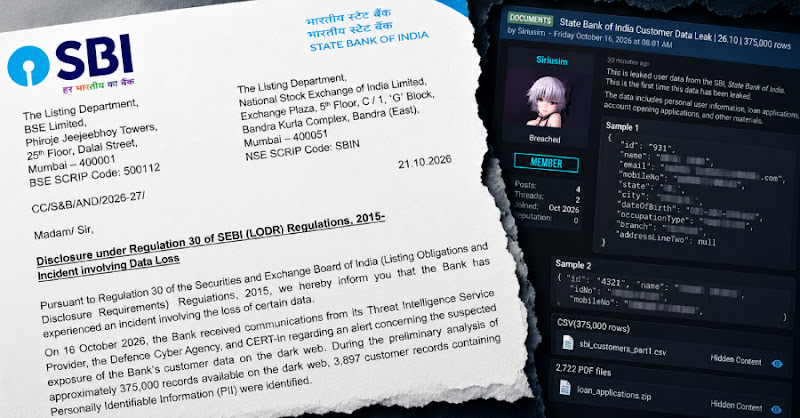
Ngân hàng Nhà nước Ấn Độ (SBI) xác nhận rò rỉ dữ liệu liên quan đến khoảng 3.897 bản ghi khách hàng được tìm thấy trên dark web vào ngày 21 tháng 10 năm 2026. Dữ liệu bị lộ bao gồm thông tin cá nhân như số điện thoại, ngày sinh, địa chỉ và mã định danh CIF (customer information file), nhưng không bao gồm dữ liệu tài chính nhạy cảm.
SBI đang điều tra nguồn gốc của vụ rò rỉ này, chưa xác định được kẻ tấn công hoặc xác nhận việc hệ thống của ngân hàng bị xâm nhập. Với các doanh nghiệp Việt Nam có giao dịch với SBI, đây là dấu hiệu cần theo dõi sát sao các cảnh báo bảo mật.
Thông tin bị lộ bao gồm số điện thoại, ngày sinh, tên, giới tính, địa chỉ email, địa chỉ cư trú, chi nhánh và mã CIF. Mã CIF là mã định danh khách hàng nội bộ của ngân hàng. SBI cho biết chưa xác định liệu 3.897 bản ghi này có thuộc về 3.897 người khác nhau hay không.
Các loại dữ liệu không bị lộ bao gồm số tài khoản, số dư, mật khẩu, mã OTP, chi tiết thẻ và số nhận dạng chính phủ như PAN hoặc Aadhaar. Rủi ro chính từ các dữ liệu bị lộ là mạo danh, khi kẻ gian sử dụng thông tin cá nhân để giả mạo ngân hàng liên lạc với khách hàng.
SBI nhận được cảnh báo về vụ việc từ CERT-In (đội phản ứng khẩn cấp máy tính quốc gia của Ấn Độ) và Cơ quan An ninh Mạng Quốc phòng vào ngày 16 tháng 10. Ngân hàng đã kích hoạt quy trình ứng phó sự cố và thuê một công ty an ninh mạng độc lập để đánh giá mức độ nghiêm trọng. SBI cho biết vụ việc không ảnh hưởng đáng kể đến hoạt động kinh doanh cốt lõi, hiệu quả tài chính hoặc tính liên tục của ngân hàng.
Một tài khoản trên X (trước đây là Twitter) có tên CyberPulse56 đã đăng thông tin về vụ việc vào ngày 16 tháng 10, cho biết một kẻ tấn công có tên Siriusim tuyên bố đã rò rỉ dữ liệu của khách hàng SBI, bao gồm 375.000 hàng dữ liệu CSV và 2.722 tệp PDF. Các tệp này được cho là chứa thông tin cá nhân, đơn xin vay và các tài liệu liên quan.
Báo Free Press Journal đã kiểm tra danh sách trên BreachForums, một diễn đàn tội phạm mạng, và xác minh tính hợp lệ của 4 bản ghi mẫu. Số điện thoại trong các mẫu này đều hoạt động và ảnh hồ sơ WhatsApp của một số người dùng khớp với ảnh KYC (know your customer) mà kẻ tấn công cũng đã đăng tải. SBI chưa xác nhận liệu các tệp PDF có nằm trong số dữ liệu mà họ đang điều tra hay không.
SBI chưa xác định liệu hệ thống của họ có bị xâm nhập hay không, cũng như thời điểm dữ liệu bắt đầu xuất hiện trên dark web. Ngân hàng cũng chưa thông báo cho khách hàng bị ảnh hưởng. Trang web an ninh mạng của SBI khuyến nghị khách hàng báo cáo các sự cố mạng cho report.phishing@sbi.co.in hoặc đường dây nóng 1930.
Câu hỏi thường gặp
SBI xác nhận rò rỉ dữ liệu vào ngày nào?
SBI xác nhận rò rỉ dữ liệu vào ngày 21 tháng 10 năm 2026, sau khi phát hiện 3.897 bản ghi khách hàng trên dark web.
Loại dữ liệu nào của khách hàng SBI bị rò rỉ?
Dữ liệu bị rò rỉ bao gồm số điện thoại, ngày sinh, địa chỉ, mã định danh CIF, tên, giới tính và địa chỉ email. Dữ liệu tài chính nhạy cảm như số tài khoản và mật khẩu không bị lộ.
SBI đang làm gì để giải quyết vụ rò rỉ?
SBI đang điều tra nguồn gốc của vụ rò rỉ, hợp tác với CERT-In và thuê một công ty an ninh mạng độc lập để đánh giá mức độ nghiêm trọng. Họ cũng đã kích hoạt quy trình ứng phó sự cố.
Góc nhìn của Orange Cloud
Theo chúng tôi, vụ rò rỉ dữ liệu này cho thấy tầm quan trọng của việc các ngân hàng Việt Nam tăng cường giám sát dark web để phát hiện sớm các mối đe dọa. Các doanh nghiệp nên xem xét lại quy trình bảo mật thông tin khách hàng và đảm bảo tuân thủ các quy định về bảo vệ dữ liệu cá nhân. Điều đáng chú ý là SBI chưa xác định được nguồn gốc của vụ rò rỉ, cho thấy khả năng dữ liệu bị đánh cắp từ một bên thứ ba.