

Rủi ro tấn công device code phishing với AI coding agents
"This article details a potential attack vector leveraging device code phishing to compromise AI coding agents like GitHub Copilot CLI. Attackers can obtain authorization through a phished device code, potentially allowing them to remotely control sessions, manipulate agent memory, access synchronized sessions, and access private repositories. Microsoft Defender can detect these attacks by correlating phishing attempts with GitHub authentication activity."
Lỗ hổng này cho phép kẻ tấn công chiếm quyền điều khiển AI coding agents và truy cập các private repositories, gây rủi ro về bảo mật thông tin và mã nguồn.
Việc bị xâm nhập có thể dẫn đến rò rỉ IP (tài sản trí tuệ), gián đoạn công việc và tổn thất tài chính cho các doanh nghiệp sử dụng AI coding agents.
Microsoft phát hiện lỗ hổng bảo mật liên quan đến device code phishing (kỹ thuật lừa đảo yêu cầu mã xác minh) có thể ảnh hưởng đến các AI coding agents như GitHub Copilot CLI. Kẻ tấn công có thể chiếm quyền điều khiển phiên làm việc, thay đổi bộ nhớ của agent, truy cập các phiên đồng bộ và thậm chí là các private repositories (kho lưu trữ riêng tư) nếu người dùng nhập mã xác minh bị lừa.
Đây là vấn đề đáng quan tâm với các kỹ sư và doanh nghiệp Việt Nam đang sử dụng các công cụ AI hỗ trợ lập trình. Việc mất quyền kiểm soát agent có thể dẫn đến rò rỉ mã nguồn, thay đổi logic chương trình hoặc thậm chí là xâm nhập hệ thống.
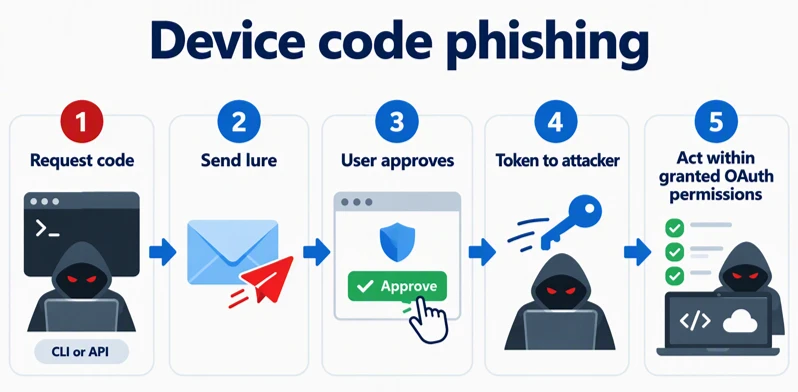
Theo nghiên cứu, kẻ tấn công bắt đầu yêu cầu mã xác minh, sau đó thuyết phục nạn nhân nhập mã này trên trang xác minh hợp lệ. Sau khi có mã, chúng có thể:
Điều khiển phiên Copilot CLI từ xa (nếu tính năng này được bật). Chèn dữ liệu sai lệch vào bộ nhớ của agent. Đọc các phiên Copilot CLI đã đồng bộ lên cloud. Truy cập các kho lưu trữ riêng tư mà tài khoản bị ảnh hưởng có quyền truy cập.
Đây là kết quả thử nghiệm trong môi trường lab, chưa ghi nhận các trường hợp tấn công tương tự trong thực tế. Tuy nhiên, Microsoft Defender có thể phát hiện các cuộc tấn công này bằng cách liên kết các nỗ lực phishing với hoạt động xác thực GitHub. https://msrc.microsoft.com/blog/2024/05/16/the-risks-of-device-code-authentication-for-ai-coding-agents
OAuth device flow (luồng xác thực OAuth bằng mã xác minh) giúp các công cụ dòng lệnh đăng nhập mà không cần trình duyệt đầy đủ. Người dùng nhập mã ngắn trên trang xác minh của dịch vụ, và công cụ sẽ nhận quyền truy cập sau khi được phê duyệt.
Câu hỏi thường gặp
Device code phishing là gì?
Device code phishing là kỹ thuật lừa đảo trong đó kẻ tấn công yêu cầu nạn nhân nhập mã xác minh trên trang web hợp lệ để chiếm quyền truy cập tài khoản. Kỹ thuật này không đánh cắp mật khẩu mà lợi dụng cơ chế xác thực hai yếu tố.
GitHub Copilot CLI có liên quan gì đến lỗ hổng này?
GitHub Copilot CLI hỗ trợ OAuth device flow để đăng nhập. Nếu kẻ tấn công chiếm được mã xác minh, chúng có thể điều khiển phiên Copilot CLI, thay đổi bộ nhớ hoặc truy cập các kho lưu trữ riêng tư của người dùng.
Microsoft Defender có thể giúp gì?
Microsoft Defender có thể phát hiện các cuộc tấn công device code phishing bằng cách liên kết các nỗ lực phishing với hoạt động xác thực GitHub, từ đó giúp ngăn chặn truy cập trái phép.
Góc nhìn của Orange Cloud
Theo chúng tôi, doanh nghiệp Việt Nam nên kiểm tra kỹ các chính sách về quyền truy cập và tính năng điều khiển từ xa của các AI coding agents. Điều đáng chú ý là việc triển khai Microsoft Defender có thể giúp phát hiện và ngăn chặn các cuộc tấn công device code phishing này. Các kỹ sư nên cẩn trọng với các yêu cầu nhập mã xác minh bất thường.