

Route 53 tích hợp xác thực IP cho AWS Network Firewall
"AWS introduced Route 53 Resolved IP Validation for AWS Network Firewall, enabling domain-based filtering for non-web traffic and SNI manipulation prevention without TLS inspection. The feature shares DNS resolution data between Route 53 Resolver and Network Firewall, validating outbound connections against resolved IP addresses. It was launched on October 21, 2026, and is available at no additional charge."
Tính năng này tăng cường bảo mật bằng cách xác thực địa chỉ IP dựa trên bản ghi DNS, giúp ngăn chặn các cuộc tấn công tên miền giả mạo và thao túng SNI.
Việc lọc lưu lượng dựa trên tên miền cho các giao thức không phải web giúp các doanh nghiệp giảm thiểu rủi ro bảo mật và tuân thủ các quy định về bảo mật dữ liệu.
AWS vừa tích hợp Route 53 Resolved IP Validation cho AWS Network Firewall vào ngày 21 tháng 10 năm 2026. Tính năng này cho phép lọc lưu lượng dựa trên tên miền, ngay cả với các giao thức không phải web, và ngăn chặn thao túng SNI (Server Name Indication) trên lưu lượng TLS mà không cần kiểm tra TLS.
Với doanh nghiệp Việt Nam sử dụng AWS, việc này giúp tăng cường bảo mật cho các kết nối SSH, SFTP và các giao thức khác bằng cách xác thực địa chỉ IP so với bản ghi DNS. Điều này đặc biệt hữu ích khi đối phó với các cuộc tấn công sử dụng tên miền giả mạo.
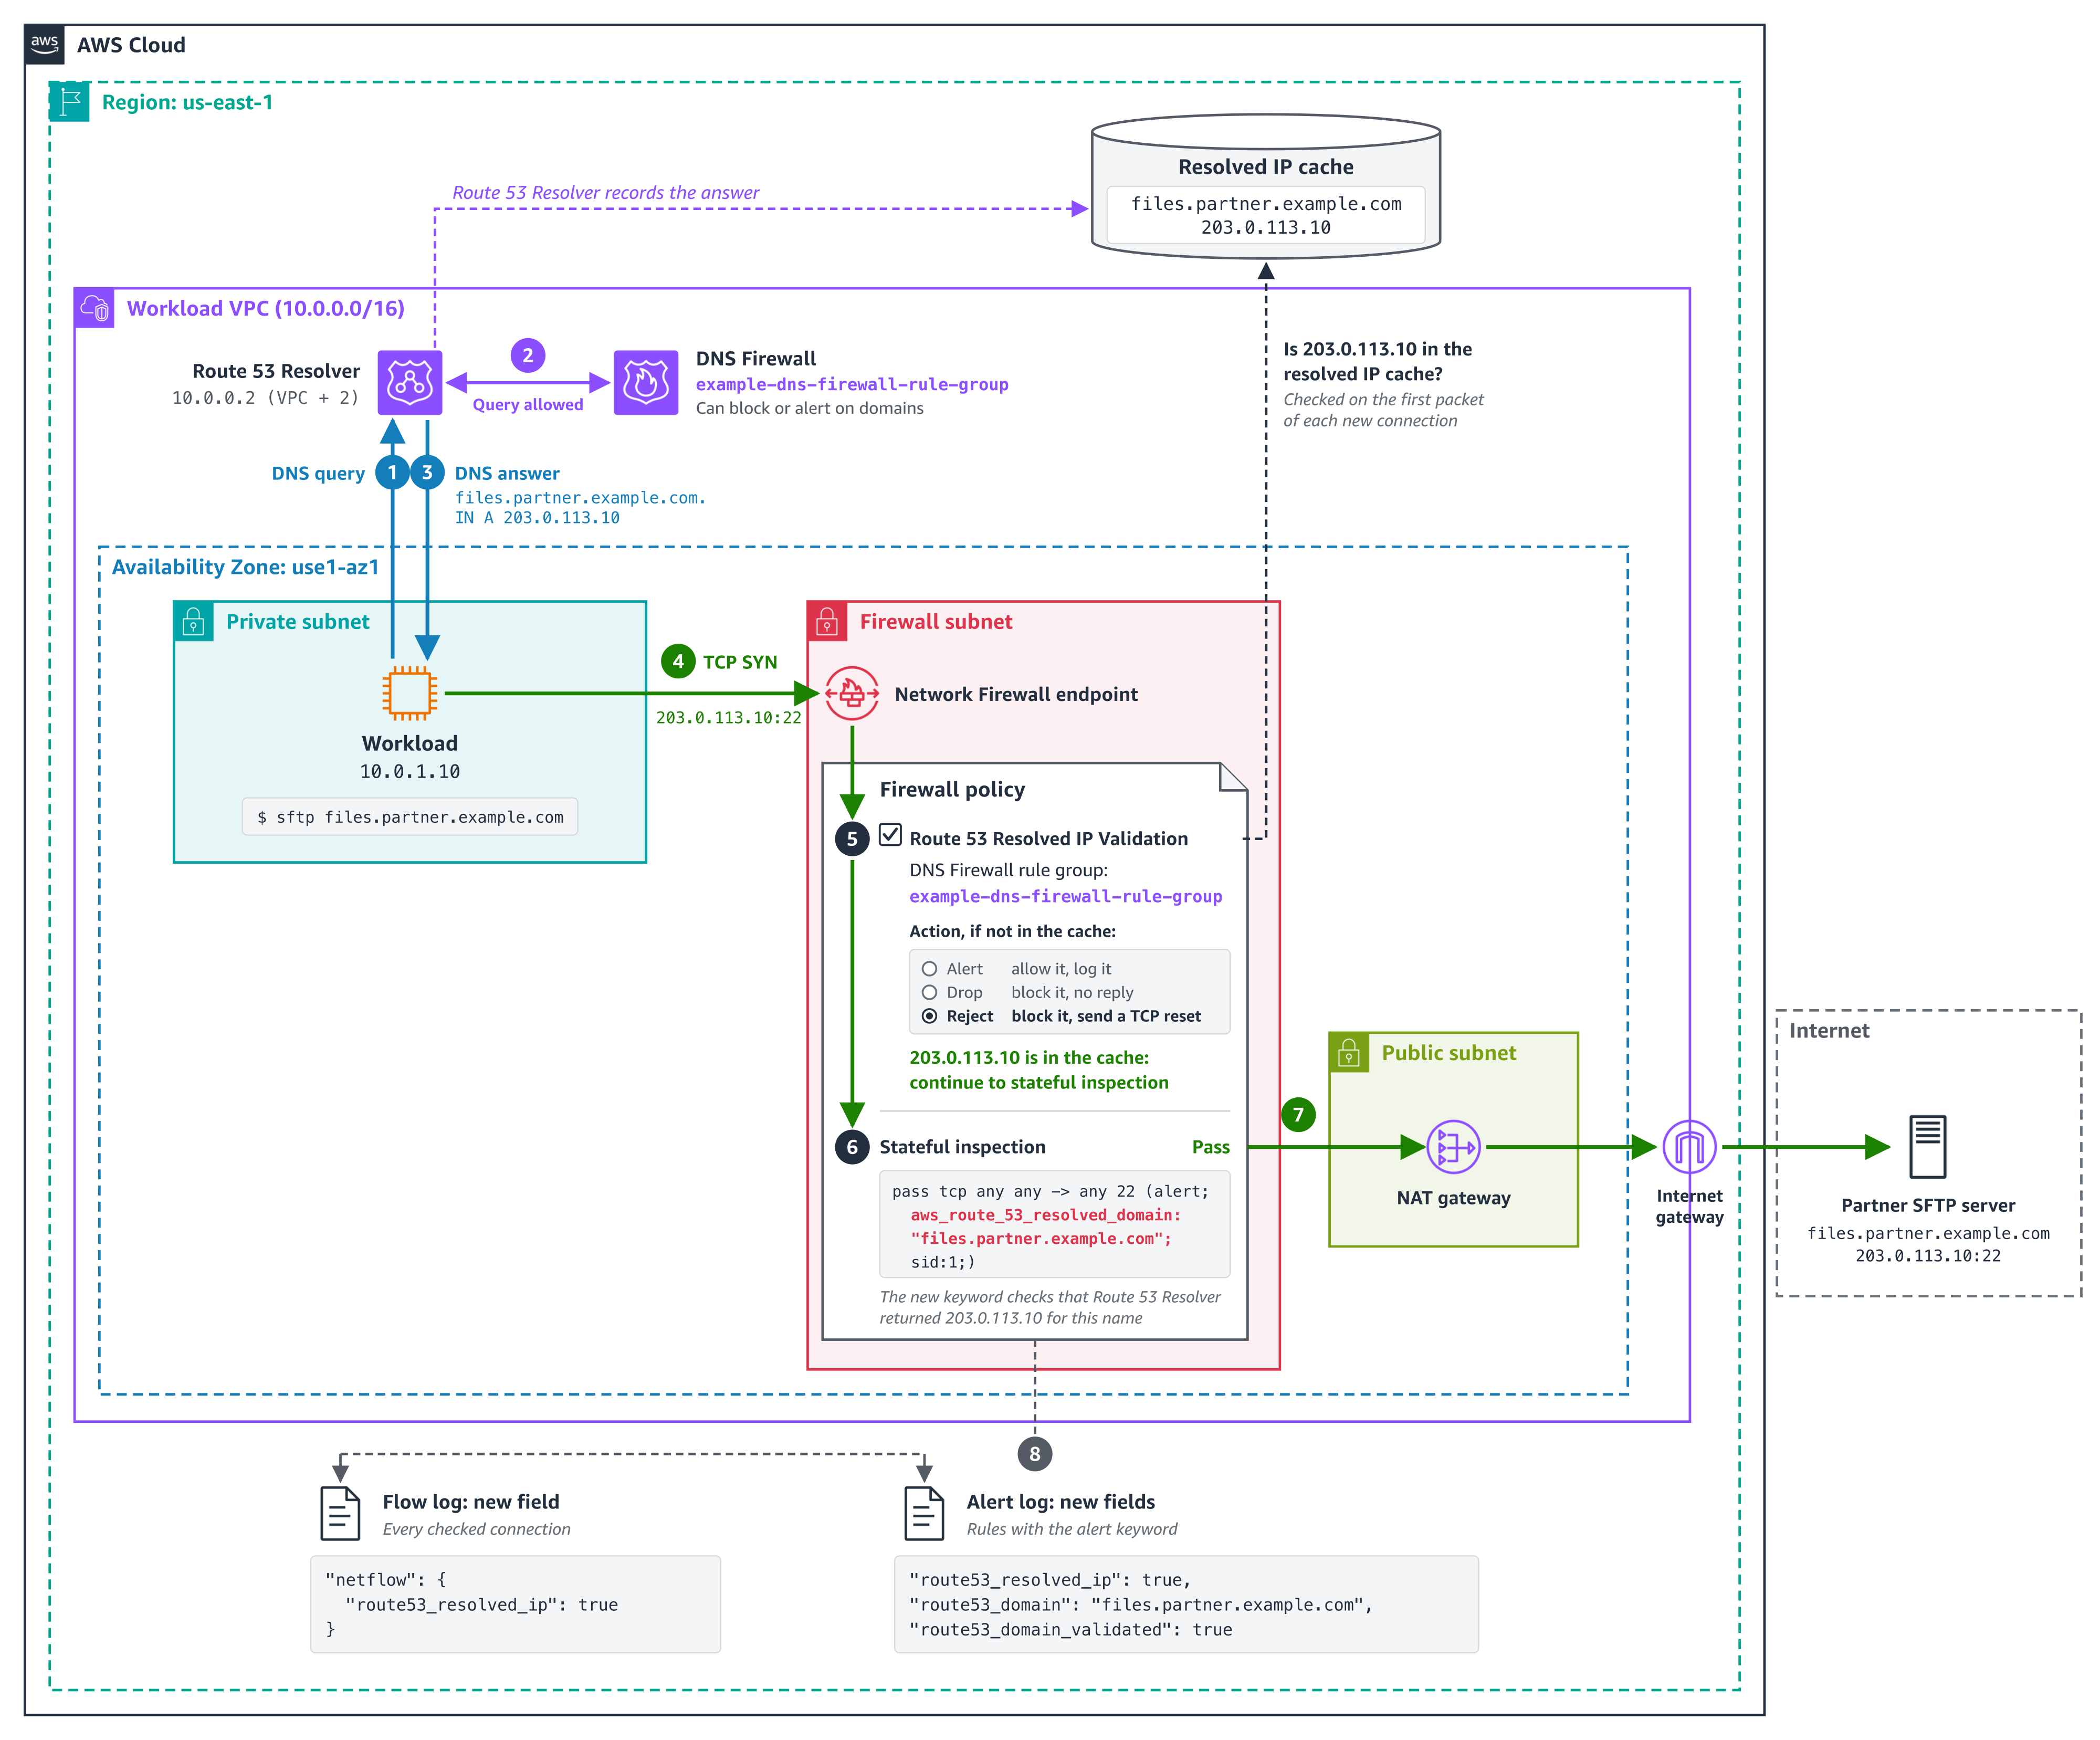
Route 53 Resolver chia sẻ dữ liệu phân giải DNS với Network Firewall. Firewall sẽ kiểm tra các kết nối mới so với các địa chỉ IP đã phân giải. Ba thành phần chính tạo nên tính năng này:
* Nhóm quy tắc DNS Firewall của Route 53 Resolver: Xác định phạm vi, lưu trữ các địa chỉ IP trả về trong bộ nhớ cache. * Cài đặt chính sách Network Firewall: Kiểm tra xem địa chỉ đích có trong cache của Route 53 Resolver hay không trước khi áp dụng các quy tắc stateful. * Quy tắc dựa trên tên miền đã phân giải: Cho phép lọc lưu lượng dựa trên tên miền, hoạt động với mọi giao thức.
Để sử dụng tính năng này, cần có DNS thông qua Route 53 Resolver, một nhóm quy tắc DNS Firewall liên kết với VPC và bật cài đặt chính sách trước khi thêm quy tắc dựa trên tên miền. Xem tài liệu chính thức của AWS để biết chi tiết.
Câu hỏi thường gặp
Route 53 Resolved IP Validation hoạt động như thế nào?
Route 53 Resolver chia sẻ địa chỉ IP đã phân giải với Network Firewall. Firewall kiểm tra các kết nối mới so với danh sách này. Nếu địa chỉ đích không khớp, kết nối sẽ bị chặn hoặc cảnh báo tùy theo cấu hình.
Tính năng này có tốn phí không?
Không, Route 53 Resolved IP Validation được cung cấp miễn phí và không phát sinh thêm chi phí.
Cần điều kiện gì để sử dụng tính năng này?
Cần có DNS thông qua Route 53 Resolver, một nhóm quy tắc DNS Firewall liên kết với VPC và bật cài đặt chính sách trong Network Firewall.
Góc nhìn của Orange Cloud
Theo chúng tôi, việc tích hợp này đặc biệt hữu ích cho các doanh nghiệp Việt Nam đang sử dụng AWS Network Firewall để bảo vệ các ứng dụng và dữ liệu nhạy cảm. Khả năng lọc lưu lượng dựa trên tên miền cho các giao thức không phải web giúp tăng cường bảo mật đáng kể. Các doanh nghiệp nên thử nghiệm tính năng này ở chế độ alert để đánh giá tác động trước khi triển khai chính thức.