

ROMULUS: Nền tảng phân phối malware mới nhắm vào LegionLoader
"Researchers discovered ROMULUS, a new ClickFix-style malware delivery platform used to distribute malware like LegionLoader and Satacom downloader. The platform utilizes bogus landing pages and PowerShell scripts to deliver payloads, sometimes padded to evade detection. Mitigation involves hunting for suspicious PowerShell commands and DLL sideloading events."
ROMULUS là một nền tảng phân phối malware mới, sử dụng kỹ thuật ClickFix để lây nhiễm hệ thống. Việc phát hiện và ngăn chặn các cuộc tấn công sử dụng ROMULUS đòi hỏi các biện pháp bảo mật chủ động.
Các doanh nghiệp có thể gặp rủi ro mất mát dữ liệu và gián đoạn hoạt động do nhiễm malware thông qua ROMULUS. Việc đào tạo nhân viên về social engineering và triển khai các giải pháp phát hiện mối đe dọa là cần thiết.
Các nhà nghiên cứu bảo mật vừa phát hiện ROMULUS, một nền tảng phân phối malware kiểu ClickFix, được sử dụng để phát tán các phần mềm độc hại như LegionLoader. ROMULUS hoạt động bằng cách sử dụng các trang đích giả mạo và script PowerShell để lây nhiễm máy tính của người dùng.
Đối với các kỹ sư và doanh nghiệp Việt Nam, việc hiểu cách thức hoạt động của ROMULUS giúp tăng cường khả năng phòng thủ trước các chiến dịch tấn công. Nền tảng này có thể được điều hành riêng tư, hoặc là một dịch vụ thương mại, hoặc một framework liên kết.
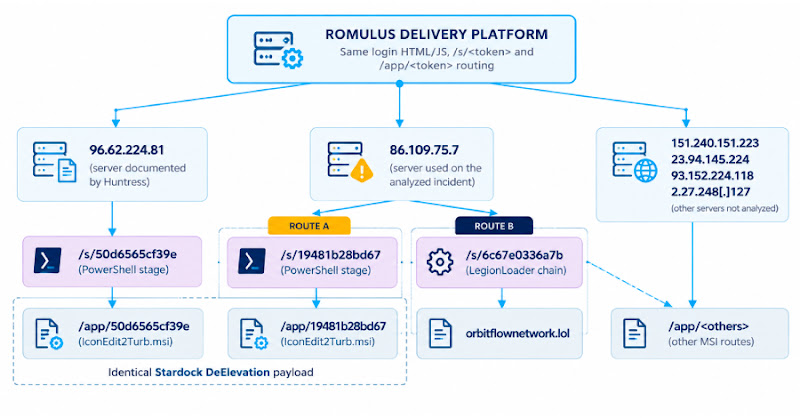
Forescout Research - Vedere Labs xác định sáu địa chỉ IP đang chạy ROMULUS: - 96.62.224[.]81 - 86.109.75[.]7 - 151.240.151[.]223 - 23.94.145[.]224 - 93.152.224[.]118 - 2.27.248[.]127
Địa chỉ IP 96.62.224[.]81 từng được phát hiện lưu trữ script ClickFix và file MSI installer liên quan đến chiến dịch sử dụng ChatGPT Custom GPTs độc hại để dẫn nạn nhân đến trang lừa đảo. Phân tích của Forescout cho thấy malware cũng được phân phối qua server 86.109.75[.]7, nơi lưu trữ panel ROMULUS. Một chuỗi tấn công khác sử dụng ClickFix để chạy script PowerShell, sau đó tải Legion Loader (còn gọi là Satacom downloader, CurlyGate, RobotDropper).
ROMULUS sử dụng hai endpoint để tải script PowerShell, quyết định tải payload: file MSI installer chứa malware loader hoặc archive được mã hóa chứa Legion Loader, được tăng kích thước lên gần 1GB để vượt qua giới hạn tải lên, ngân sách sandbox hoặc phân tích tĩnh. Loader này sau đó liên lạc với server từ xa để tải và thực thi payload bổ sung.
ROMULUS cho thấy ClickFix đang phát triển thành một phương pháp xâm nhập hiệu quả. Để giảm thiểu rủi ro, cần giám sát các lệnh PowerShell đáng ngờ và sự kiện sideloading DLL.
Câu hỏi thường gặp
ROMULUS là gì?
ROMULUS là một nền tảng phân phối malware kiểu ClickFix, được sử dụng để phát tán các phần mềm độc hại như LegionLoader. Nó sử dụng các trang đích giả mạo và script PowerShell để lây nhiễm máy tính của người dùng.
LegionLoader là gì?
LegionLoader là một malware loader, còn được gọi là Satacom downloader, CurlyGate, và RobotDropper. Nó được sử dụng để tải và thực thi các payload độc hại khác sau khi đã xâm nhập vào hệ thống.
Làm thế nào để giảm thiểu rủi ro từ ROMULUS?
Cần giám sát các lệnh PowerShell đáng ngờ và sự kiện sideloading DLL. Ngoài ra, việc cập nhật phần mềm và sử dụng các giải pháp bảo mật mạnh mẽ cũng rất quan trọng.
Góc nhìn của Orange Cloud
Theo chúng tôi, ROMULUS thể hiện sự tiến hóa của các kỹ thuật tấn công sử dụng social engineering. Các doanh nghiệp Việt Nam nên xem xét triển khai các giải pháp giám sát và phân tích hành vi để phát hiện các hoạt động đáng ngờ liên quan đến PowerShell và sideloading DLL. Điều đáng chú ý là việc tăng kích thước file malware để vượt qua các biện pháp bảo mật là một chiến thuật phổ biến, đòi hỏi các hệ thống bảo mật phải có khả năng phân tích sâu hơn.